




















Japan IT Week春 2015リポート
「Microsoft Office」よりも「一太郎」が狙われる? 標的型攻撃の国内動向
国内において、標的型攻撃を取り巻く現状はどうなっているのか。総合ITイベント「Japan IT Week春 2015」での標的型攻撃に関する講演を基に解説する。
 トレンドマイクロの新井氏
特定の組織を狙った標的型攻撃では、どのようなマルウェアや攻撃手法が利用されているのか。攻撃を成功させるべく、攻撃者が狙うソフトウェアとは何か。総合ITイベント「Japan IT Week春 2015」では、トレンドマイクロの上級スレットディフェンスエキスパートである新井 悠氏が講演。国内の標的型攻撃に関する実態や技術動向について解説した。本稿ではその内容を紹介する。

「標的型メール」に異変
標的型攻撃の起点として利用される攻撃メールは標的型メールと呼ばれ、攻撃用のマルウェアが添付ファイルで送付されることが多い。標的型メールに添付される攻撃用ファイルの形式のうち、最も多いものは何か。トレンドマイクロが確認した検体を基に、2014年に標的型メールに添付されたファイル形式を解析したところ、EXE形式などの実行可能ファイルが69%でトップとなった(図1)。「Microsoft Office」形式のファイルをはじめとする文書ファイルが27%でそれに続く。
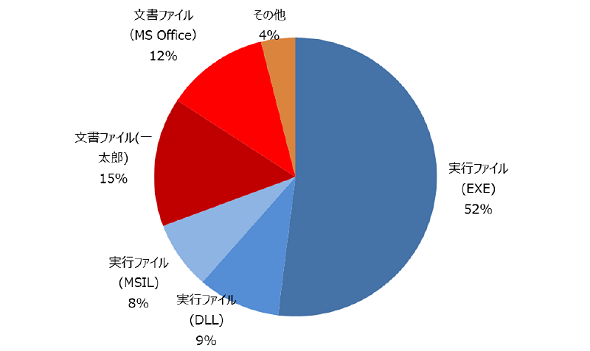 図1 2014年に攻撃に利用されたファイル形式の割合(n = 100)。調査結果にはZIPなどの圧縮形式は含んでおらず、最終的に攻撃に利用されるファイルの形式のみが集計対象(出典:新井氏の講演資料)《クリックで拡大》
攻撃者が目を付ける「一太郎」
「以前はPDFやMicrosoft Officeファイルなど文書ファイルの脆弱性悪用が大半だったが、最近では実行可能ファイルを利用する例が増えている」と新井氏は語る。興味深いのは、ジャストシステムの「一太郎」形式の悪用が増加していることだ。標的型メールで悪用された文書ファイルの内訳を見ると、一太郎形式が15ポイントと、Microsoft Office形式の12ポイントを抜いてトップとなった。この減少は「同社の調査では初」(同氏)だという。国内利用が中心とみられる一太郎の脆弱性悪用は、国内の標的型攻撃において一般的な手段になっている。
新井氏が注意を促すのが、Microsoft Officeのマクロ機能を悪用する「マクロウイルス」が復活傾向にあることだ。マクロウイルスは伝統的な攻撃手法ではあるものの、Officeがマクロ機能を標準でオフにしたことなどから被害は沈静化していた。最近では、マクロ機能の有効化を促す文面を加えるなど巧妙な攻撃が登場しており、2014年はマクロウイルスにとって「大きなターニングポイントになった」と同氏は語る。
“おかしな日本語メール”は昔話に
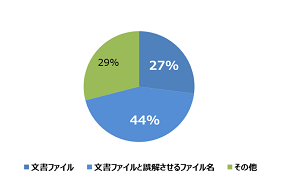
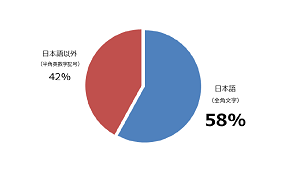
ファイル名など細部にも巧妙化が進む。2014年に検出した添付ファイル付きの標的型メールのうち、ファイル名の細工で実行ファイルを文書ファイルに見せかけていたのは44%に上った(図2)。さらに、添付ファイルのファイル名が日本語のものも58%に及んだという(図3)。「打ち合わせ議事録」「人事異動通知」など業務に関連しそうなキーワードをファイル名に採用するケースも多く、メール文面もファイル名に関連した内容にするといった手の込みようだ。そのメール文面についても、かつては明らかにおかしな日本語のものも多かったが、「最近はおかしさがない文面がほとんどになった」(新井氏)という。
「RAT」「C&Cサーバ」の現状
標的型攻撃の初期段階に利用されることが多いのが、特定サーバと通信して攻撃するマルウェアの「リモートアクセス型トロイの木馬(RAT)」だ。2014年に国内で利用されたRATを種類別に見ると、「Emdivi」が35%、「PlugX」が32%を占めた(図4)。これらと「Poison Ivy(Poison)」(9%)の3種で8割弱の76%を占める。「以前はPoisonが圧倒的上位で5割近くに達していたが、2013年からPlugX、2014年からEmdiviの悪用が増え、Poisonから他ツールへの移行が進んだ」(新井氏)
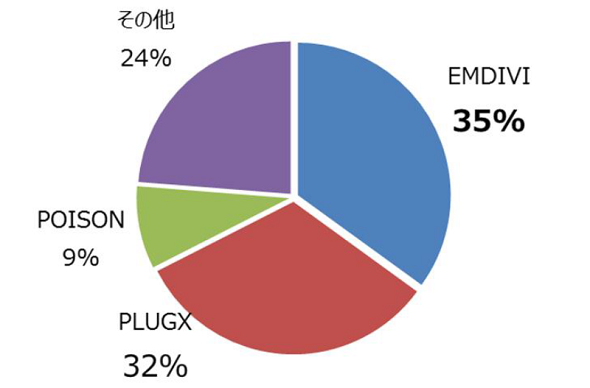 図4 2014年に利用されたRATの割合(n = 100)(出典:新井氏の講演資料)《クリックで拡大》
医療費通知偽装メールにEmdiviを悪用
「2014年の夏以降に検出され、同年11月が検出のピークだった」(新井氏)というEmdivi。その検出とほぼ時を同じくして確認されたのが、健康保険組合からの医療費通知を偽装した標的型メールだ。実際の攻撃例では、Wordファイルのアイコンに偽装したEXEファイルを添付。このEXEファイルを実行すると感染するマルウェアが、Emdiviであるケースが多く発生したという(図5)。一方のPlugXは、特にジャストシステムの一太郎や表計算ソフト「三四郎」のゼロデイ攻撃で発見される例が多いという。
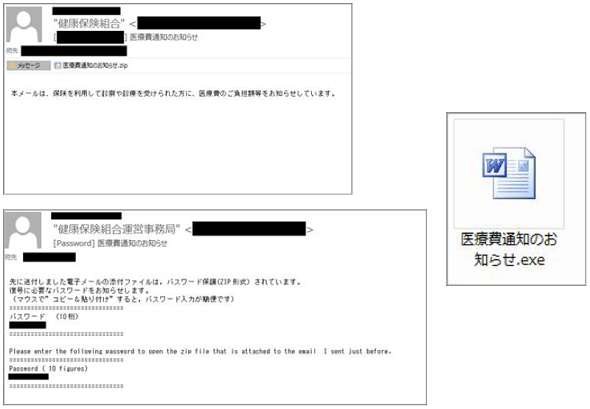 図5 医療費通知を偽装した標的型メールの例。アイコンの偽装に加え、メール文面もマルウェアの実行を促すために工夫されている(出典:新井氏の講演資料)《クリックで拡大》
C&Cサーバ:通常プロトコルの利用が大半
RATに指令を送るサーバである「コマンド&コントロールサーバ」(C&Cサーバ、C2サーバ)。トレンドマイクロはRATを解析し、RATとC&Cサーバとの通信に使用するポート番号を調査した。その結果、RATとC&Cサーバとの通信では、「80番(HTTPで利用)」(69%)や「443番(HTTPSで利用)」(19%)など、標準的なプロトコルで利用するポート(ウェルノウンポート)の利用が93%に達することが分かったという(図6)。さらに、こうしたウェルノウンポートを利用するRATの通信が、HTTP/HTTPSなど各ポートの標準プロトコルを使用している割合は84%に及ぶ。
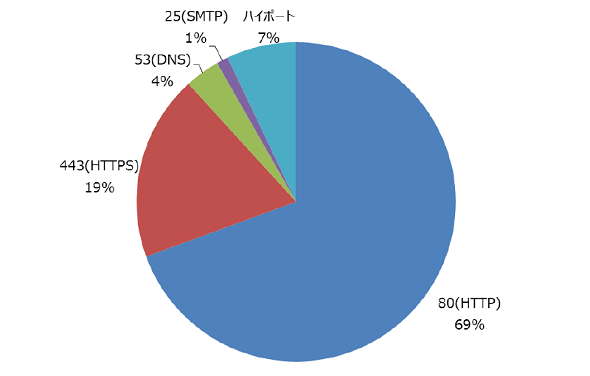 図6 2014年にRATの解析で確認した、C&Cサーバとの通信に使用するポートの割合(出典:新井氏の講演資料)《クリックで拡大》
攻撃者が標準的なポートやプロトコルを利用するのは、ファイアウォールなどのポートベースのフィルタリングを偽装するためだと新井氏は指摘する。「通信先やポート番号だけでなく、中身を判断する対策がないと十分ではない」(同氏)
OS標準機能の悪用も
その他、Windowsのファイル共有機能や、指定した時間に特定のプログラムを起動する「タスクスケジューラ」など、一般的なOS機能を攻撃に悪用する例も目立ち始めていると新井氏は説明する。マルウェア対策製品による“網の目”をかいくぐるためだ。また監査ログの消去で追跡可能性を低減させる例も一部に見られるという。
「出口対策」「変更監視」が重要に
こうした現状を踏まえた上で、標的型攻撃対策をどう進めるべきか。新井氏は、未知のマルウェアが利用される標的型攻撃への対策として「出口対策」「変更監視」が効果的だと説明する。
1つ目の出口対策は、たとえマルウェアの侵入や感染が防げなかったとしても、RATとC&Cサーバの通信を検出して食い止めるなどして、実質的な被害を防ぐセキュリティ対策だ。「標的型攻撃で利用されるマルウェアは、基本的には攻撃者からの指令やデータ取得の通信を頻繁に繰り返す。こうした攻撃実行のための通信を隔離する対策が有効だ」(新井氏)
C&Cサーバとの通信を遮断するための素朴な手段としてはURLフィルタリングが挙げられるが、C&Cサーバは頻繁にIPアドレスを変更する傾向があり、実質的な効果については懐疑的な声もある。未知のファイルを仮想環境で実行させてマルウェアを検知する「サンドボックス」技術を中心としたセキュリティアプライアンス製品の中には、C&Cサーバとの通信を検知したり、他製品との連係で通信を遮断する機能を持つものもある。
2つ目の変更監視/記録については、「ネットワークの挙動に加え、サーバやクライアントのログを削除するような変更も監視することが重要だ」と新井氏は語る。例えばOSの標準機能を悪用した攻撃に対しても、通常運用時には作られないタスクがタスクスケジューラで作成されているなどの変化を検知できれば、攻撃の事実を知ることができる。「攻撃者の手口に着目して対策に反映すれば、早期の抑止につながる」(同氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー