




















「機械学習」「ビッグデータ」が変えるセキュリティ対策【第2回】
データ駆動型セキュリティの鍵、「SIEM」を見極める3つのポイント(2/3 ページ)
全体最適なセキュリティ対策をかなえる「SIEM」
マシンデータを一元管理してセキュリティポリシー監視とコンプライアンスを支援する「セキュリティ情報管理」(SIM)と、セキュリティ脅威に対するインシデントを検知する「セキュリティイベント管理」(SEM)。その双方の機能を組み合わせたのが「セキュリティ情報イベント管理」(SIEM)だ(図)。
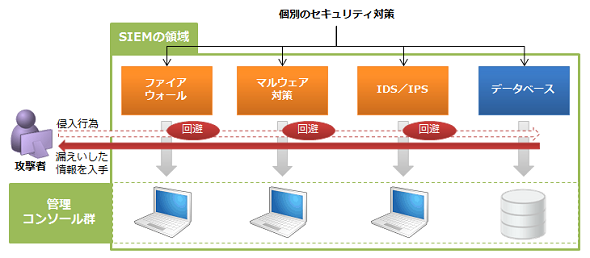 図 SIEMがカバーする領域《クリックで拡大》
クレジットカード業界の国際セキュリティ標準「PCI DSS」は1年、内部統制に関する米国の「企業改革法」(SOX法)は7年のログ保管を義務付けている。このためSIEMまたはログ管理は、米国の上場企業であればほとんど導入しているといっても過言ではない。
もちろん、SIEMは単に法制度に準拠するための手段ではない。侵入の監視や検知、対応、フォレンジック(証拠保全、証拠収集)、そして復旧にまで活用できるといわれている。正しくログを記録することで対監査性を高め、万が一の説明責任の際の砦となる“中枢センター”でもある。
SIEMの国内での普及は、まだこれからの状況だ。だが防御を前提としたセキュリティ対策が破綻し、内部犯行対策の前提が性善説から性悪説へと変わりつつある今日、国内でもSIEMの重要性は急速に高まっている。統合監視を実現するSIEMは、場当たり的な対症療法にとどまらず、全体を包括するセキュリティ対策を実現する可能性を秘めている。
SIEMの3つのポイント
異なるデータ形式を統一し、マシンデータ同士の相関分析を可能にし、アラートやコンプライアンス支援、フォレンジックの機能を備え、単一のダッシュボードで複数システムから得られたセキュリティ情報を提供する――それがSIEMの主要機能である。その中でも特に重要なのは、以下3つのポイントだ。
ポイント1:検知
相関分析を利用することで、セキュリティ対策の不備を検出することが可能だ。検出に当たっては、USBのアクセス記録といった既に設定したルールや、別システムで既にルールとして定義しているものをSIEMとして再定義する。ここでは検疫ネットワークのログを見ることも重要であるが、その全体を記録するOSベースの監査証跡があるとなお良い。またファイアウォールのacceptログとIDSのログとをひも付けたり、脆弱性の有無を調べる「脆弱性スキャナー」やIDS/IPSのCVE識別番号(脆弱性の識別番号)とマッチングさせたりすれば、自社システムに潜む不備を確認しやすくなる。
最近のSIEMが備えるセキュリティインテリジェンスの収集機能を利用することで、世界中で発生している脅威情報を取り入れることも可能だ。データをマッチングして、危険なサーバやドメインとの通信が発生していないかどうかを検知する。脅威の痕跡(IOC)を記述する標準的なデータ形式である「OpenIOC」「STIX」などを用いたスレットインテリジェンスシステムを利用すれば、IPアドレスだけでなくファイルやレジストリ、ポート番号のフィードを受けることができ、脅威の有無を詳細かつリアルタイムに検知できる可能性が高まる。
SIEMを用いた脅威の検知には、当然ながらシグネチャを必要としない。脅威は同様のレジストリやファイル、IPアドレスを利用する傾向があることから、SIEMは既知の脅威の迅速な検出だけでなく、未知の脅威の検出も可能にする。
ポイント2:分析
一般的なSIEMは脅威の検知に重きを置いているが、より重要なのは分析だ。何かを検知した際に、問題がどこまで広がっているのか、どの領域でどのデータが扱われ、どこにデータが流れたのか、攻撃の始めから終わりまで時系列に分析できる必要がある。
脅威の詳細な分析には、マルウェアスペシャリストやフォレンジックスペシャリストといった専門家の技術やノウハウが必要になる。セキュリティオペレーションセンターが専門分野別の技術者を配備するのは、こうした背景がある。SIEMも同様に、さまざまな分野に特化した分析基盤を提供しなければならない。
セキュリティアナリストは、少なくともID系、認証系、ネットワーク攻撃系、端末操作系とそれぞれの分野で迅速にデータを分析し、報告する必要がある。各システムのログは異なるフォーマットで出力されていることが一般的であり、構造化データ、非構造化データとデータの種類もさまざまだ。SIEMには、セキュリティアナリストがこれらを統一の視点を持って分析できるようにする仕組みが求められる。
より高度な分析へのニーズに応えるためには、分析機能の充実も重要だ。加工する前の生データを直接参照できるようにしたり、検索機能を提供したりして、セキュリティアナリストが独自の視点を交えた分析をしやすくすることが望ましい。
ポイント3:監査
SIEMでマシンデータを統合管理することで、上記に示した検出と分析という大きな利点が得られる。もう1つの大きな利点は監査だ。SIEMを監査に役立てるには、セキュリティリスク軽減のための手順や仕組みである「セキュリティコントロール」の実装が不可欠になる。PCI DSSの他、連載第1回「『ビッグデータ』を制する者がセキュリティを制する時代へ」で紹介した米国のセキュリティ研究組織SANS Instituteの「Critical Security Controls」、オーストラリア通信電子局(ASD)の「Strategies to Mitigate Targeted Cyber Intrusions」といったセキュリティコントロールが存在する。
セキュリティコントロールが適切に実装されているSIEMを活用すれば、ベストプラクティスと比べてセキュリティ対策がどこまで適切になされているか、追加でなすべきセキュリティ対策は何か、そしてセキュリティ対策改善のためのPDCA(Plan、Do、Check、Actionの実施)サイクルが実現されているかどうかの状況を把握できる。幾つかのセキュリティコントロールを実装することで、対症療法ではなく、網羅性を持ったセキュリティ対策の実現が可能になるのだ。
Copyright © ITmedia, Inc. All Rights Reserved.


「機械学習」「ビッグデータ」が変えるセキュリティ対策
「ビッグデータ」「機械学習」といった技術の活用で、セキュリティ対策の在り方はどう変わるのか。技術や製品分野の変遷を振り返りながら、その実像を探る。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
4
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
BMWも導入 78兆円市場に化ける「フィジカルAI」の衝撃
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
「AI活用を前提とした業務PCへの移行」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー