




















ラック西本CTOに聞く標的型攻撃対策
標的型攻撃の被害を防ぐ“特効薬”は「ログ管理」
次々と明るみに出る標的型攻撃の脅威に、企業はいかに対処すべきか。ラックの西本CTOは従来型の対策に加え、攻撃の痕跡を見逃さないためのログ管理を徹底することがまず重要だと指摘する。
サイバー戦争の真っ只中にいることを認識すべき
特定の企業や組織を狙ったサイバー攻撃である「標的型攻撃」が広がりつつある。2011年10月には衆議院や政府機関を狙った攻撃も発覚。「日本はサイバー戦争のまっただ中にいるということを意識すべきだ」と、セキュリティ企業のラックで最高技術責任者(CTO)を務める西本逸郎氏は指摘する。
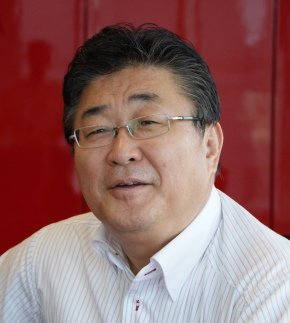 ラックで最高技術責任者(CTO)を務める西本逸郎氏
ここ最近、情報漏えいの事実が特定できていない状況でも侵入の事実を公表する例が増えてきたことは「望ましいことだ」と西本氏は語る。企業にとって、仮に攻撃者が社内システムに侵入した痕跡があったとしても、情報漏えいの事実がないのに侵入の事実を明らかにするメリットはないだろう。もちろん攻撃によって個人情報が漏えいしたとすれば、個人情報保護法に基づきその事実を公表する義務がある。だが漏えいの事実がない場合、侵入の事実を公表するかしないかは企業の判断になる。
「攻撃者もそうした事情は理解しており、社内システムに侵入しても、あえて情報を盗まないというケースも少なくない。これでは、攻撃が広がっているという事実が広まりにくい」。情報漏えいの有無にかかわらず侵入の事実を公表する動きが広がっていることは、攻撃者に対して一定の威嚇効果があると西本氏は見ている。
“出口対策”が重要に
標的型攻撃は、閲覧するとマルウェアに感染するWebサイトのURLをメールで攻撃対象に送信するといったものが多い。メール自体は正当な経路を経て届くためシステムによる対策が難しい。
「今までの対策は、『何が何でもマルウェアに感染してはいけない』という考え方を基にしたものが主だった」と西本氏は認める。だが標的型攻撃をはじめ未知のマルウェアや手法を使った攻撃が増えつつある現在、「こうした対策だけでは不十分だ」というのが、西本氏の見方だ。
ウイルス対策ソフトベンダーにとっても、標的型攻撃に利用されるウイルスを特定するのは難しくなっている。「標的型攻撃の場合、ウイルスをメールに直接添付するような攻撃はしない。攻撃者にとって、攻撃を仕掛けるためのウイルスはいわば“虎の子”だ。彼らは『大切なウイルスを可能な限り発見されないようにしたい』と考える。まずトロイの木馬などで攻撃の下地を整えてから、管理者に気付かれないようにウイルスを導入するといった手順を踏むため、ウイルス本体を捕獲するのが難しい」
標的型攻撃は、既知の攻撃を主な対象とした従来型の対策だけでは不十分だというのが西本氏の見方だ。そこで有効となるのが、たとえマルウェアに感染しても重要な情報を社外に漏えいさせないという「出口対策」だと西本氏は強調する。
ログ管理の徹底で攻撃の痕跡をあぶり出す
企業が標的型攻撃に対処するにはどうすべきか。「まずは攻撃者のミス、つまり攻撃の痕跡を見逃さないことだ」と西本氏は語る。「クライアントPCの動作が急に重くなる、サーバが勝手にリブートするといった現象があれば、攻撃の可能性を疑う」
そのための前提として西本氏は、「システムやネットワークのログを確実に取得しておくことが重要だ」と強調する。「まずはファイアウォールを構築するのは大前提。それに加え、社内から社外に出ていくトラフィックについて、きちんとログを取得しておくことが大切だ。通信を監視することで、攻撃の痕跡をあぶり出せる」
たとえマルウェアを駆除できたとしても、それは攻撃に使われたマルウェアの一部である可能性が高い。「攻撃者は通常、侵入ルートを複数用意している。マルウェアのコードの一部を改変した亜種の存在もある。どのシステムが攻撃を受けたか、どういった攻撃を受けたかを特定するのが対策の第一歩となる」
メールに記載されたURLをクリックしてマルウェアに感染させる攻撃を防ぐためには、「可能であれば、安全だと認めたWebサイトへのアクセスのみを許可する『ホワイトリスト』型のWebフィルタリングソフトの導入も検討したい」とアドバイスする。
情報は“守るためだけのもの”ではないと認識すべき
対策を考える上で忘れてはならないのは、「情報はそもそも使うためのものであり、守るためのものではないということだ」と西本氏は強調する。「企業にとって守るべきものは組織やビジネスに必要な商流といったものであり、情報ではない。情報は使うために必要だから守るのだ」
「例えば名刺情報を守るという考えは、私からしてみれば非常におかしな考え方だ」と、西本氏は持論を展開する。そもそも名刺は社外の人に渡すものであり、その点で機密情報とはいえないという考え方だ。「もし名刺情報が機密情報であるならば、ビジネスで名刺を渡すことは、渡した相手に機密情報の管理を押しつけていることになる」
一方で、顧客の購入履歴をはじめとする自社のビジネスに活用できる情報や、病歴といった扱いに注意を要する情報は守らないといけないと西本氏は指摘する。「個人情報というくくりでひとまとめにするのではなく、自社にとって本当に重要な情報を選別する。その上で、本当に重要な情報をいかに漏えいさせないかを考えるのが、これからの企業の在り方としてとして大切になる」
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
4
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
BMWも導入 78兆円市場に化ける「フィジカルAI」の衝撃
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
「AI活用を前提とした業務PCへの移行」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー