




















徹底解説「ランサムウェア」の脅威と対策【第1回】
「ランサムウェア」は約30年前から暗躍していた? 凶悪化の歴史を振り返る(2/3 ページ)
ランサムウェアの変遷
記憶に残っている方も多いかと思いますが、2015年12月に暗号化型ランサムウェア「CrypTesla」の亜種が「vvvウイルス」として世間で大きな話題になりました。これを受けて、ランサムウェアは比較的新しいマルウェアだと思っている方もいるようですが、実はそうではありません。世界初のランサムウェア「AIDS」は、既に1989年に確認されているのです(画面4)。
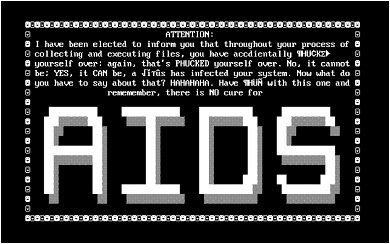 画面4 世界初の暗号化型ランサムウェア「AIDS」の身代金要求画面《クリックで拡大》
サイバー犯罪者によって、ランサムウェアは現在に至るまでさまざまな変化を遂げてきました。ここではランサムウェアの変遷について解説します。
「CryptoLocker」が転換期に
世界初のランサムウェアが登場して以降、次にランサムウェアが注目されたのはポリスランサムが流行し始めた2011年ごろです。ポリスランサムの感染被害は世界中に拡大し、端末ロック型ランサムウェアがランサムウェアの主流でした。その後、2013年9月ごろに暗号化型ランサムウェア「CryptoLocker」が登場し、ランサムウェアは大きな転換期を向かえます。
それまでの暗号化型ランサムウェアは、データを暗号化するための鍵をランサムウェア自身が持っており、解析することで暗号化されたデータの復号が可能になることがありました。しかしCryptoLockerは、暗号化の際に外部の不正なサーバから入手した情報を使用し、ランサムウェア自身は復号に必要な情報を保持しない手口を実現したのです。
その結果、ランサムウェアに暗号化されたデータの復号が著しく困難となり、被害者はデータのために身代金を支払わざるを得ない状況に追い込まれました。現在では、ほとんどの暗号化型ランサムウェアが、この手口を採用しています。
ネットワーク内データの暗号化で企業に危機感
2015年にはランサムウェアに新たな攻撃手法が導入され、法人組織でのランサムウェアに対する脅威が高まりました。このころから暗号化型ランサムウェアでは、感染した端末内のデータだけでなく、感染端末からアクセス可能なネットワーク内のデータも同時に暗号化する手口が一般的に用いられるようになったのです。適切な対策を取っていない場合、法人組織内のたった1台の端末がランサムウェアに感染しただけで、共有ネットワーク内にある業務データが次々に暗号化されて大きな被害を引き起こす可能性があります。
ランサムウェアの変化はそれだけではありません。2016年に入ってからもランサムウェアは新たな機能を取り入れ、より一層凶悪化してきています。3月には感染した端末のマスターブートレコード(MBR)を上書きして起動不能にする暗号化型ランサムウェア「PETYA」が出現。米国メリーランド州ユニオンメモリアル病院に被害を及ぼした暗号化型の「SAMSAM」は、Javaで実行されるオープンソースのアプリケーションサーバ「JBoss」の脆弱(ぜいじゃく)性を攻撃に利用していました。
その他にも、身代金の支払いをライブチャットでサポートする暗号化型ランサムウェア「JIGSAW」の亜種や、スクリプト言語「JScript」で記述された暗号化型の「RAA」などが確認されており、サイバー犯罪者がランサムウェアの改良に力を入れていることが分かります(図1)。
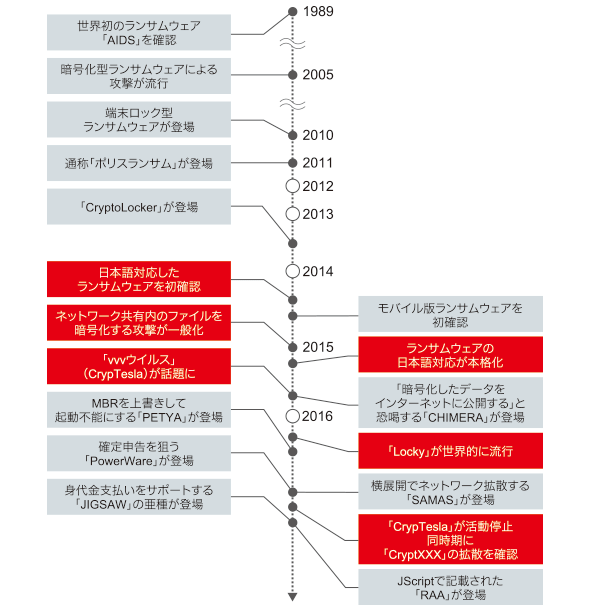 図1 ランサムウェアの変遷(赤色:国内への直接的な影響が確認された出来事)《クリックで拡大》
ランサムウェアの感染経路
こうしたランサムウェアは、どうやって法人組織の中に入ってくるのでしょうか。ランサムウェアの侵入経路は大きく「Web経由」と「メール経由」の2つに分かれます。2015年は不正広告などによるWeb経由のランサムウェア感染被害が多かったのですが、2016年に入ってからはメール経由によるランサムウェアの拡散が顕著となっています。
このように攻撃手法のトレンドは時間とともに変化します。法人組織としては、Web経由とメール経由、この2つの感染経路に着目して対策を検討する必要があります。
Web経由
ごく普通にWebブラウザでインターネットを閲覧しているだけでも、改ざんされたWebサイトや不正広告によって知らない間に脆弱性攻撃サイトに誘導され、OSやソフトウェアの脆弱性を攻撃されてランサムウェアに感染します。
メール経由
サイバー犯罪者はスパムメールにマルウェアを添付し、「ばらまき型メール」として不特定多数へ送信します。スパムメールを受信したエンドユーザーがスパムメールの本文中にあるURL、または添付ファイルをクリックするとランサムウェアに感染します。
2015年までは、ランサムウェアの拡散に用いられたスパムメールは英語のものばかりでした。ただし最近では日本語のスパムメールも確認されており、メール経由の感染には注意が必要です。
Webとメールでの感染経路が主流ではありますが、2016年に入りUSBメモリのようなリムーバブルメディア経由でも拡散をするランサムウェアも確認されています。
Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説「ランサムウェア」の脅威と対策
個人だけでなく企業にも影響が広がる身代金要求型マルウェア「ランサムウェア」の脅威。ランサムウェアとは何者なのか。企業はどう対処すべきなのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー