




















徹底解説「ランサムウェア」の脅威と対策【第1回】
「ランサムウェア」は約30年前から暗躍していた? 凶悪化の歴史を振り返る(1/3 ページ)
身代金要求型マルウェア「ランサムウェア」が猛威を振るっている。企業への感染事例も報告されており、対策は喫緊の課題だ。これまでの変遷と併せて、ランサムウェアとは何かを詳しく見ていこう。
最近、至るところで「ランサムウェア」という言葉を目にしたり耳にしたりする機会が増えたのではないでしょうか。ランサムウェアは、現在世界中で猛威を振るっている不正プログラム(マルウェア)の一種で、近年は法人組織の間でその被害が拡大しています。
本連載では3回にわたって深刻なランサムウェアの脅威、被害を防ぐのに有効な対策、そしてランサムウェアに有効な対策製品の選び方について解説します。第1回はランサムウェアについて解説するとともに、このマルウェアの変化の歴史、そして最新の被害状況についてお話します。
ランサムウェアとは何か
ランサムウェアは感染した端末を強制的にロックしたり、端末内のデータを勝手に暗号化したりして、元に戻して欲しければ金銭を支払えと要求してくるマルウェアです。このランサムウェアという名前は「Ransom(身代金)」+「Software(ソフトウェア)」から造られた言葉であり、日本語では「身代金要求型マルウェア」とも呼ばれています。ランサムウェアは、その特徴によって「端末ロック型」「暗号化型」の2種類に分類できます。
端末ロック型
画面を強制的にロックするなどによって、端末の操作をできなくするタイプのランサムウェアが端末ロック型です。感染した端末のアクセス権を人質にして身代金を要求してきます。
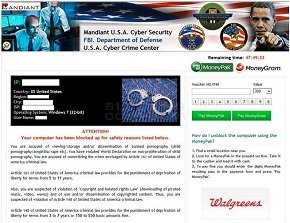
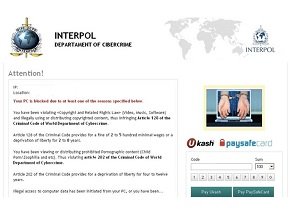
端末ロック型で有名なランサムウェアに「ポリスランサム」(ポリスウェア、ポリスロッカーとも)と呼ばれるものがあります(画面1、2)。米連邦捜査局(FBI)などの法執行機関を詐称し、偽の罰金支払いを要求する画面を表示して、被害者から金銭を奪おうとします。
暗号化型
端末内のデータを暗号化して使用できなくしてしまうタイプのランサムウェアが暗号化型です。感染した端末のデータを人質にして身代金を要求してきます(画面3)。
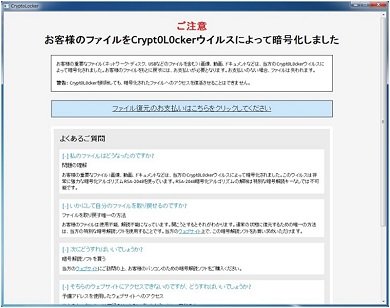 画面3 暗号化型ランサムウェア「CryptoWall」の身代金要求画面《クリックで拡大》
最近は暗号化型の多くが、感染した端末だけでなく、その端末がアクセス可能なネットワーク内のデータも同時に暗号化してしまいます。法人組織では、従業員が共有で使用しているデータも暗号化されてしまうという実害も出ています。
この2種類のランサムウェアは、感染後の厄介さで比べると大きな違いがあります。端末ロック型の場合、ランサムウェアを駆除してしまえば、再び端末が操作可能となります。一方の暗号化型はランサムウェアの本体を駆除したとしても、暗号化されたデータが復号されないまま残るので、端末ロック型と比較してより悪質だと言えます。
数年前までは端末ロック型がサイバー犯罪者に好んで用いられていたのですが、近年では暗号化型が主流です。現在トレンドマイクロが検出するランサムウェアは、その実に9割以上が暗号化型となっています。
Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説「ランサムウェア」の脅威と対策
個人だけでなく企業にも影響が広がる身代金要求型マルウェア「ランサムウェア」の脅威。ランサムウェアとは何者なのか。企業はどう対処すべきなのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー