




















「エンドポイントセキュリティ」再浮上のなぜ【第3回】
次世代エンドポイントセキュリティの大本命? CSIRTを救う「EDR」とは何か(2/3 ページ)
インシデントレスポンスを支えるEDR製品
上記のようなインシデントに対してCSIRTはどのように対処し、EDR製品はどのように機能するのだろうか。CSIRTが担うインシデントレスポンスは一般的に、
- 検知フェーズ
- 調査フェーズ
- 対処フェーズ
の3つのフェーズで構成される(図1)。
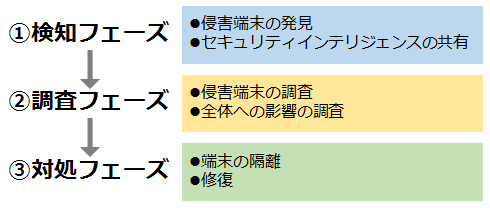 図1 インシデントレスポンスを構成する3つのフェーズ
検知フェーズ
インシデントレスポンスはまず、セキュリティ侵害を検知するところから始まる。今回の例で言えば、マルウェア感染の発見や情報漏えいの検知だ。
どのように侵害を検知するかは、導入しているセキュリティ製品やセキュリティサービスによって異なる。システムに影響を与えない隔離領域でプログラムを実行し、マルウェアかどうかを判断する「サンドボックス」製品、各種IT製品からのログを基に異常の発生を監視する「セキュリティ情報イベント管理」(SIEM)製品からのアラートによって、セキュリティ侵害を検知している企業も少なくないだろう。
この検知フェーズにおいて、EDR製品が果たす役割は2つある。「侵害端末の発見」と「セキュリティインテリジェンス(脅威情報)の共有」だ。
侵害端末の発見
近年、侵害端末の発見のためにサンドボックス製品を導入する企業が増えつつある。加えてDamballaの「DAMBALLA Failsafe」をはじめ、ビッグデータ解析によって侵害端末を特定する機能を持ったセキュリティ製品を導入する動きもある。ただし、いずれの場合もネットワークを流れる通信から異常を検知する仕組みを取るので、暗号化や通信偽装などによって検知システムを迂回(うかい)される可能性が排除できない。
その点、EDR製品は端末側の挙動を見ているので、プロセス情報やレジストリ情報、ファイルの作成、削除情報など、端末からしか得られない情報に基づいた侵害の検知が可能だ(図2)。例えばWindowsの自動実行機能(Autorun)に見たことがないプロセスが登録されていたり、企業内で1人しか使用していないプロセスが不正IPアドレスへアクセスしていたりするのをEDR製品で発見し、侵害の兆候を見つけることができる。
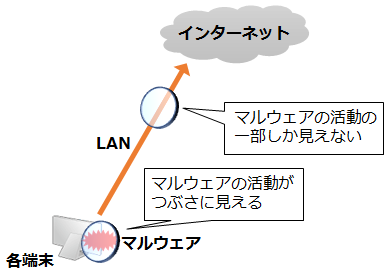 図2 端末側の挙動を見ればマルウェアの活動が詳しく見える
CounterTackのEDR製品「CounterTack Sentinel」は、端末からレジストリ情報やネットワーク情報、プロセス情報などを収集。同社が提供する脅威情報と照らし合わせて、侵害状態を自動で検知できる。またCrowdstrikeの「Falcon Host」は、同社のセキュリティオペレーションセンター(SOC)がエンドポイントのログを監視し、異常を発見する。
セキュリティインテリジェンスの共有
EDR製品が持っているもう1つの役割は、「IOC」(Indicator of Compromise)という、セキュリティ侵害の痕跡情報を利用したセキュリティインテリジェンスの共有だ。脅威の存在を示すIOCを用いることで、組織内の端末が侵害されていないかどうかを把握するだけでなく、企業間でセキュリティインテリジェンスを共有できる。
IOCには、ファイルのハッシュ情報やURL情報、DNS(ドメインネームシステム)の情報、システムファイルの変更情報などを記述する。IOCの主要なフォーマットには、OpenIOCやSTIX、TAXII、CybOX、YARAがある。
最近では日本シーサート協議会をはじめ、金融ISACやICT-ISACといったセキュリティ情報共有組織(ISAC: Information Sharing and Analysis Center)を通したセキュリティインテリジェンスの共有が進みつつある。EDR製品はIOCを活用し、セキュリティインテリジェンスの共有を下支えする。
ある組織が発見したマルウェア情報を、他の組織と自動的に共有するのは簡単なことではない。EDR製品があれば、他組織からIOCを介してセキュリティインテリジェンスを共有してもらい、自組織の端末がマルウェアに感染していないかどうかを確認することが可能だ。
例えばFireEyeの「HX」は、サンドボックスで検知したマルウェアに関するIOC情報を収集して侵害端末を発見できる。またTaniumの同名製品は、Palo Alto Networksのサンドボックス製品「WildFire」と連係し、自動的にIOC情報を取り込んで侵害端末を発見する。
その他にもGoogleが買収したマルウェア検査サイト「VirusTotal」と連係可能なEDR製品も存在する。今後、外部機関と連携してセキュリティインテリジェンスを入手し、侵害端末を発見する取り組みがさらに進んでいくはずだ。
調査フェーズ
侵害を検知した後、インシデントレスポンスは調査フェーズへと移る。調査フェーズにおいてEDR製品が果たす役割は2つある。「侵害端末の調査」と「全体への影響の調査」だ。
侵害端末の調査
侵害端末に何が起こり、今どうなっているのかを調査することは、手作業では非常に困難だ。ファイアウォールやプロキシサーバといったゲートウェイセキュリティのログを見ても、端末で起こっていることのうち、分かるのはごく一部にすぎない。一方でエンドポイントセキュリティで主流の一般的なマルウェア対策製品も、マルウェアがシグネチャに引っ掛からなければログを残すことはない。
EDR製品は、端末内のメモリやディスクの状況について、過去も含めた調査を可能にする。例えばTaniumは「Tanium Trace」という機能を用いて、プロセスやネットワーク、ファイル、レジストリといったログを保持する。そのログを利用することで、怪しいプロセスがどのようにネットワークへアクセスして、ファイルを作成したのか、レジストリの値をどう書き換えたのかなどを容易に確認できる。
全体への影響の調査
インシデント発生時に判明している侵害端末が1台だけだとしても、それ以外の端末が全て安全だと考えるのは危険だ。インシデントレスポンスにおいては常に、感染が拡大している可能性を考えなければならない。
EDR製品は、感染拡大の調査においても役立つ。例えばCisco Systemsの「Cisco Advanced Malware Protection」(AMP)は、マルウェアの感染がどのように広まったのかを可視化するトラジェクトリ機能を持つ。また侵害端末から手動または自動でIOCを作成し、他の端末で同様の侵害が起こっていないか調査する機能を備えたEDR製品もある。
Copyright © ITmedia, Inc. All Rights Reserved.


「エンドポイントセキュリティ」再浮上のなぜ
エンドポイントセキュリティを取り巻く動きが活発化している。その理由とは何か。ベンダーはどう動き、どのような製品/技術を世に出し始めているのか。徹底解説する。
この記事の著者


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
7
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
8
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー