




















事例で分かる、中堅・中小企業のセキュリティ対策【第4回】
「ネットバンクの残高が少ない」と真っ青になる前に、中小企業が取るべき対策は(2/2 ページ)
攻撃手法も進化
困ったことに、攻撃者が仕掛ける攻撃手法もどんどん進化しています。
かつての攻撃者は、銀行の偽装Webサイトを立ち上げ、偽装WebサイトのURLを貼り付けたメールを送りつけ、IDとパスワードを盗み取る「フィッシング」の手法が主流でした(もちろん、今でもフィッシング被害はなくなっていません)。
加えて、不正送金被害が激増した2014年には、WebサイトやPC用ソフトウェアの脆弱(ぜいじゃく)性を狙った攻撃が増加しました。インターネットバンキングを利用しているPCでネットサーフィンをしているだけで、知らぬ間にマルウェアが仕掛けられて不正送金被害に遭遇してしまう、という厄介なケースが出てきたのです。
利用者のPCに、Webサイトの動画を動かすためのプログラム「Adobe Flash Player」がインストールしてある場合で(ほとんどの方のPCには導入してあるはずです)、かつセキュリティパッチ(修正プログラム)を当てていない古いバージョンを利用しているPCが被害に遭遇したとします。この場合、ウイルス対策ソフトウェアを導入していたとしてもウイルスに感染してしまう可能性があり、被害を防ぐのが難しく、とても厄介です。
例えば、攻撃者は以下のような手口で不正送金を誘発します。これらの攻撃手法は、あたかもインターネットバンキングの操作画面を見ながら攻撃者が金銭搾取をしているように見えるため、MITB攻撃(Man in the Browser攻撃:人がWebブラウザの前にいるような攻撃)と呼びます。
- 攻撃者は、セキュリティに脆弱性が残るWebサイトを見つけ、そのWebサイトに不正送金マルウェアを仕掛けて獲物(ここでは閲覧者)を待ち伏せる
- 上記のWebサイトを閲覧したユーザーのPCに脆弱性が残っていた場合、Webサイトを閲覧しただけで不正送金マルウェアに感染する(特に攻撃者はAdobe Flash Playerの脆弱性を狙う場合が多い)
- 「2」のPCでユーザーはインターネットバンキングの正規サイトに正常ログインする
- ユーザーがログインした後、マルウェアが動き出し「ダウンロード中」などの偽画面を表示させ、裏側で振り込み操作を実施する
- 攻撃者はユーザーのPCに遠隔操作マルウェアを仕掛けた場合、遠隔操作で不正口座への振り込みを実行する
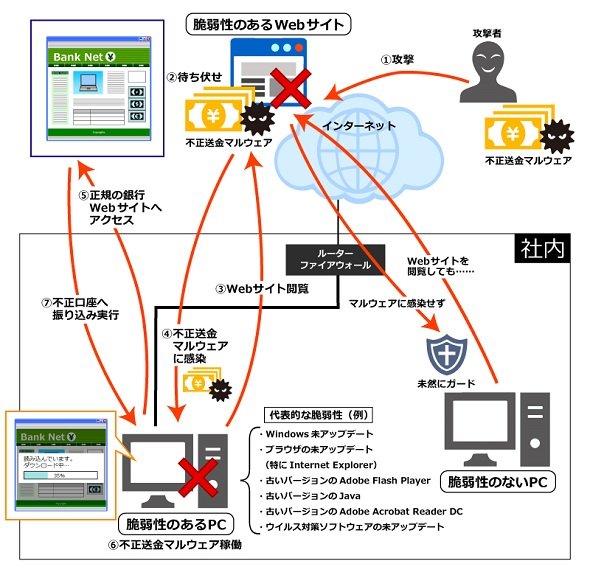 不正送金の手口例《クリックで拡大》
上記の手法以外にも、広告配信サーバにマルウェアを仕掛け、Webサイトのバナー広告経由で不正送金マルウェアを仕掛ける攻撃(マルバタイジング)などがあります。新しい手口で次々と攻撃を仕掛けてくる攻撃者に対して、私たちはどのような対策をすればよいのでしょうか。
おすすめは、銀行が補償の条件としてうたっている対策を漏れなく実施することです。全銀協がインターネットバンキング利用時の主要なセキュリティ対策をまとめた「銀行および法人のお客さまに求められるセキュリティ対策事例」を発表しています。これらを漏れなく実施するのです。
この内容だけでは、具体的に何をすべきかがイメージしにくいかもしれません。不正送金被害に遭わないための具体的な対策としては、以下の項目を実施するとよいでしょう。キーワードは「多層防御」と「最新状態へのアップデート」です。
- インターネットバンキングを利用するPCは「専用端末」とする
- インターネットバンキング利用時以外はPCの電源を切断する
- 振り込みや支払い金額の上限を必要最低限に抑える
- 取引履歴を随時チェックし、不審な取引がないかどうか確認する
- 不要なJavaの削除、もしくは最新状態へのアップデートをする
- Adobe Flash Playerを最新状態へアップデート。利用しない場合はAdobe Flash Playerを無効にする
- 「Windows XP」などサポート切れOSの利用を禁止する
- Windowsを最新状態へアップデートする
- ウイルス対策ソフトウェアのパターンファイルを最新化する
- PDF閲覧ソフトウェア「Adobe Acrobat Reader DC」を最新化する
- UTM(統合脅威管理)を導入する
- 銀行が指定する以下のような対策を実施する
- 不正送金対策ソフトウェアの利用
- 電子証明書の利用
- ワンタイムパスワードやスマートフォンを活用した2経路認証などの利用
- パスワードの定期的な変更
上記を網羅していれば、金融機関の補償の条件に入る可能性が高くなりますので、参考にして取り組むことをお勧めします。
まとめ:セキュリティ担当者は、こんなふうに上司を説得しよう
- インターネットバンキングによる不正送金被害は「地方」の「中堅・中小企業」が狙われており、インターネットバンキングを利用している企業全てが自分ごととして捉える必要がある
- 銀行が明示する、セキュリティ対策を経営者が理解し、適切に行われているかどうかを経営主導の下でチェックしよう
- 銀行が指定するセキュリティ対策は「最低限取り組むべき実施事項」と捉え、「多層防御」と「最新状態へのアップデート」を実施しよう
那須慎二(なす・しんじ)
大手情報機器メーカーを経て船井総合研究所に入社。ネットワークセキュリティの安全対策と解決策に詳しい。「日本一分かりやすいセキュリティ」をモットーに、中小企業を対象にしたサイバーセキュリティ問題や、対策に関する啓発活動を実施。
実際に、全国の地域各社で年間100回以上開催する講演は「今まで聞いた中で一番分かりやすい!」と好評を得ている。著書「小さな会社のIT担当者のためのセキュリティの常識」(ソシム)がある。
参考リンク
「小さな会社のIT担当者のためのセキュリティの常識」(Amazon.co.jp)
Copyright © ITmedia, Inc. All Rights Reserved.


事例で分かる、中堅・中小企業のセキュリティ対策
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー