




















伊セキュリティ企業からの情報漏えいで発覚
「Flash」はもう怖くて使えない? 相次ぎ発見される脆弱性で心配の声
伊Hacking Teamの情報漏えい事件から発覚した「Adobe Flash Player」に関する脆弱性が問題となっている。セキュリティ専門家らは、被害の拡大に警戒を強めている。現在の状況と今後の見通しを整理する。
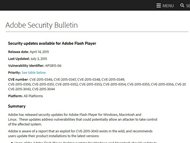 Flash Playerに関するセキュリティ情報《クリックで拡大》
イタリアのセキュリティ企業であるHacking Teamの情報漏えい事件から、「Adobe Flash Player」に関して2つのゼロデイ脆弱性が発見された。セキュリティ専門家らは悪意ある活動の阻止に奔走する一方で、脆弱性の数はさらに増える恐れがあると警戒する。
トレンドマイクロのピーター・パイ氏と米FireEyeのデーネシュ・キザキアン氏は、「CVE-2015-5123」と「CVE-2015-5122」の脆弱性について報告した。米Adobe Systemsはセキュリティ情報(APSA15-04)を公開しており、深刻度は4段階基準で最高の“Critical”で、悪用されるとシステムをクラッシュされたり、システムを乗っ取られる恐れがあると警告している。
Adobeは7月14日(米国時間)、このUse After Free(解放後使用)とメモリ破壊に関する2つの脆弱性に対応する修正パッチをリリースした。しかしながら、セキュリティ専門家らは、Hacking Teamから先日流出したデータから、さらなる脆弱性の悪用につながる可能があると懸念を抱く。
「脆弱性に関する情報は、400Gバイトにも及ぶ流出データの中に埋もれている」とトレンドマイクロでグローバル脅威コミュニケーション担当マネジャーを務めるクリストファー・バッド氏は話す。「われわれやFireEyeなどのセキュリティ企業は、流出データを精査してどういった情報が含まれていたかを調べている」
バッド氏によると、Hacking Teamから流出したデータをハッカーやサイバー犯罪者が細かく調べることで、さらなる脆弱性の発見につながる可能性が高いという。
「流出データはさまざまなTorrentサイトにアップロードされている。Hacking Teamはそれらを消そうとしたが、いったんインターネットにリークしてしまうと、完全に取り消すことは不可能だ」(バッド氏)
フランスのセキュリティ専門家であるKafeine氏によると、既に複数のエクスプロイトキットで、今回発覚した脆弱性が統合されていることを確認したという。
Adobeが修正パッチをリリースする前の7月13日、Kafeine氏は米TechTargetに対して「CVE-2015-5122の脆弱性を悪用するエクスプロイトキットは『Angler』と『Neutrino』のみである」とメール取材に応じた。
Hacking Teamの情報漏えいから発覚した「CVE-2015-5119」の脆弱性は、Angler、Neutrino、「Hanjuan」「RIG」「Nuclear Pack」など、ほとんど全ての既存のエクスプロイトキットに広まっている。新たに見つかった直近2件の脆弱性も同じ状態になるだろう。
現在、Adobeは脆弱性の悪用を避けるため、Flash Playerをアップデートするよう呼び掛けている。「われわれが確認している攻撃の大部分は、最新のセキュリティアップデートが適用されていない状態のソフトウェアを狙ったものだ」とAdobeでコーポレートコミュニケーション担当シニアマネジャーを務めるヴィブケ・リップス氏は話す。
「Adobeでは常々、最新のアップデートがリリースされたらすぐにインストールするというセキュリティのベストプラクティスに従うようユーザーに強く推奨している。悪意ある行為に対する最良の防御策だ」(リップス氏)
セキュリティ専門家らはまた、脆弱性を緩和するセキュリティツールのインストールを勧めている。FlashやMicrosoft製品などで発見されるゼロデイ脆弱性に有効だという。
「こうしたセキュリティツールは、従来型のウイルス対策ツールのようなシグネチャ技術を使うのではなく、ASLR/DEPのバイパスや悪意あるシェルコード、アプリケーションの不適当な行動などをチェックする複数レイヤーの仕組みとなっている」と米Malwarebytesでシニアセキュリティ研究者を務めるジェローム・セグラ氏は話す。
「いったんシステムが感染してしまうと手遅れになってしまうかもしれない。ユーザーは、セキュリティの脅威を未然に防ぐためにプロアクティブな方法を取り入れる必要がある」(セグラ氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[富士ソフト株式会社] 受注業務は既に変革のステージ 出遅れて競争力を失わないためのDX戦略 -
市場調査・トレンド
[富士ソフト株式会社] 受注業務でありがち 「今は困っていない」と見直しを先送りにすることの弊害 -
製品資料
[富士ソフト株式会社] 「B2B EC」選定を製品比較から始めると迷走する理由 -
技術文書・技術解説
[SB C&S株式会社] 「Everpure FlashArray」技術詳細解説資料:概要から認証、サイジングまで解説 -
市場調査・トレンド
[セコムトラストシステムズ株式会社] EDR導入を成功に導くロードマップ:選定/稟議/運用のつまずきを防ぐコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
2
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
3
IT業界の女性は9割が10年で消える 人材枯渇を招く“見えない壁”の正体
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
ChatGPTの「GPT」とは? 仕組みや用途など“ChatGPTの基本”を解説
-
6
VMware離れの現実解 2500台のVM移行に挑む製造大手の全記録
-
7
なぜ「素性の知れないハッカー」に金を払うのか? 報奨金制度の意外な実利
-
8
使いやすさにこだわった電子カルテ「SimCLINIC T3」
-
9
どこでも通用するはずの情シス管理職が“詰む瞬間” 前もってしておくことは?
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
6
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
7
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー