




















2014年は150万ドル支払い、高額賞金の理由とは
「Android」のセキュリティバグ発見でGoogleが太っ腹な賞金、最高金額は?
米Googleが新制度「Android Security Rewards」を立ち上げる。これは従来のバグ発見報奨制度を拡張し、セキュリティ関連の開発協力に対しても賞金を提供するというものだ。
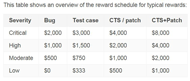 Googleは自社サイトで報奨金の具体的な金額表を掲載している《クリックで拡大》
バグ発見報奨制度は、IT企業がセキュリティを改善するための方法として広く採用されているが、米Googleは報奨の対象を拡大し、モバイルセキュリティの開発協力に対しても賞金を提供する。
今回Googleが発表した新しい報奨制度「Android Security Rewards」は、同社の従来のパッチ報奨制度と並行して実施される。新制度では「セキュリティバグの修正に必要なパッチやテストなど個々のステップ」にも賞金が支払われる。
新制度の対象となるのは、「Android Open Source Project(AOSP)」コード、OEMコード(ライブラリ、ドライバ)、カーネル、ARMプロセッサの「TrustZone」OSおよびモジュールだ。当初は、Googleのデバイス(「Nexus 6」と「Nexus 9」)に含まれるバグだけが対象となる。これらは、Androidのエコシステム全体に影響を及ぼすバグである可能性が高いからだ。
Googleはバグの発見に対して賞金を支払うだけでなく、個別リプロダクションコードあるいは個別テストケースや、問題を検出する「Compatibility Test Suite(CTS)」テスト、あるいはCTSテストとパッチの提出には、さらに高額の賞金を出す方針だ。
脆弱性検査ツールを開発している米Rapid7で技術マネジャーを務めるトッド・ビアーズリー氏によると、こうした取り組みは重要なステップだという。セキュリティの調査だけではなく、セキュリティ関連の開発協力も報奨の対象として重視されるようになるからだ。
「今回の発表と新制度の内容を見れば、脆弱性報告以外の協力、例えばパッチの開発やCTSテスト手順にも賞金を出すという姿勢がうかがえる」とビアーズリー氏は指摘する。「ほとんどのバグ発見報奨制度がバグの発見と報告を重視しているのに対し、Googleはオープンソースプラットフォームにおけるエンド・ツー・エンドのセキュアな開発を重視している」
Googleは2010年以来、脆弱性発見制度を通じて400万ドル以上の賞金を支払っており、2014年の支払い額は150万ドルだった。
Android Security Rewards制度の報奨額はシステムへの影響の度合いによって異なり、「ASLR」(Address Space Layout Randomization)やサンドボックスといったAndroidプラットフォームのセキュリティ機能を回避する方法を示した場合に高額の賞金が支払われる。例えば、セキュリティ研究者がバグを発見し、重要な遠隔操作のテストケース、パッチおよびエクスプロイトを作成した場合の賞金は約3万8000ドルになる可能性がある。
ビアーズリー氏によると、この新制度がテスト分野全体に与える影響にも関心があるという。
「今後の展開が興味深い。この報奨制度は、セキュリティ関連作業だけでなく従来の品質保証(QA)作業にも報奨を与えるという方向につながるからだ。QAは脆弱性調査と関連した分野だが、その原則は大きく異なり、再現性と信頼性の期待値も異なる」と同氏は語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[日本オラクル株式会社] ピンチをチャンスに変えたEPR製品は? 先行企業の導入事例3選 -
技術文書・技術解説
[日本オラクル株式会社] 無自覚なリスク 秘伝Excelファイルが監査の壁、不正・ミスの温床となる理由 -
製品資料
[日本オラクル株式会社] 戦略的経理の第一歩 失敗のない「脱Excel」を実現する秘訣とは? -
技術文書・技術解説
[日本オラクル株式会社] いまさら聞けないオンプレERPとクラウドERPの違い 最適な製品をどう見極める? -
事例
[株式会社ビザスク] 連結売上高が約2倍に成長、富士フイルムが実践した新規事業創出の戦略とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
4
「業務改善とツール活用」に関するアンケート
-
5
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
6
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
7
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
-
8
「GitHub Copilot」3000人に配布も基本機能しか使われない 保険大手が得た教訓
-
9
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
10
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
ホワイトペーパーランキング PR
-
1
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
2
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
バックアップは“取っているから大丈夫”なのか? ランサムウェア時代の備え方
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
5分で分かる Microsoft 365のデータ損失に備えるためのバックアップの仕組み
-
9
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー