




















Appleのサンドボックスに脆弱性
iPhoneやMacからパスワードがダダ漏れ? 「iOS」「OS X」に危険な脆弱性発覚
米Appleの「OS X」と「iOS」に新たな脆弱性が発覚した。攻撃者がこれを悪用すれば、マルウェアを介してパスワードやデータを盗むことができるという。どのような脆弱性なのか。
 iOSやOS Xに発覚した脆弱性はどれほど危険なのか(出典: Appleの製品紹介画像)《クリックで拡大》
以前から米GoogleのモバイルOS「Android」に存在した「サンドボックス」(システムに影響を与えずアプリケーションを動作させる仕組み)の欠陥。それが最近、米AppleのクライアントOS「OS X」とモバイルOS「iOS」でも発見された。米Indiana University(インディアナ大学)、中国の北京大学および米Georgia Institute of Technology(ジョージア工科大学)の6人の研究者によると、この結果は「驚き」であると同時に「恐ろしいことだ」という。
OS XとiOSの両OSは、アプリのサンドボックス化とアプリ間の連係をサポートするために独自の方法を用いている。研究者チームは、この方法がセキュアなユーザー環境を実現しているかどうかについても検証したという。
併せて読みたいお薦め記事
iPhoneに忍び寄る脅威
- 「iPhoneは本当に安全か」、米Appleのセキュリティ資料が明かす新事実
- iPhoneの指紋データをクラウドに送信か、Apple新特許に「大丈夫?」の声
- iPhoneも危険、タッチ操作を外部送信する“モバイルキーロガー”の恐怖
“Mac安全神話”今は昔?
プライバシー保護に努力するApple
研究者チームが見つけた「iOS」「OS X」の脆弱性
2015年5月に米Cornell University(コーネル大学)図書館に提出された、「Unauthorized Cross-App Resource Access on Mac OS X and iOS」(OS XおよびiOS上での不正なクロスアプリリソースアクセス)と題された報告書がある。インディアナ大学のリューイ・シン氏をリーダーとする研究グループはその中で、主要なアプリ間(クロスアプリ)でのリソース共有メカニズムと通信チャネルに、幾つかの深刻な脆弱性が見つかったと述べる。またAppleのサンドボックス構造に潜む信頼性の欠如が、パスワードの盗難、コンテナへの侵入、アプリ間通信の傍受、URLスキームの乗っ取りといった問題の原因だと指摘する。
同年6月17日(米国時間)にこの問題を最初に報じた英メディアのThe Registerに対してシン氏は、「われわれは、OS Xの『Keychain Services』(各種のアプリ用にパスワードなどの認証情報を保存するために使用されるAPI)と、サンドボックスのコンテナへの侵入に成功した。OS XとiOSのアプリ間通信メカニズムにも新たな脆弱性が見つかった。これを悪用すれば、『Evernote』や『Facebook』などの有名アプリから機密データを盗むことができる」と語った。
研究グループが「クロスアプリリソースアクセス(XARA)攻撃」と名付けた攻撃では、Appleのオンラインファイル同期サービス「iCloud」、Googleのオンラインメールサービス「Gmail」、Webブラウザ「Google Chrome」からパスワードを盗み出したり、Evernoteやパスワード管理アプリ「1Password」、コミュニケーションアプリ「WeChat」などに保存されているデータにアクセスできたりする可能性がある。
同グループが作成したコンセプト実証用アプリは、OSレベルの防御を回避しただけでなく、Appleのアプリストア「App Store」の審査プロセスを通過して一般ユーザーに公開できた。この実証では、人気の高い1612本のOS X用アプリと200本のiOS用アプリの88.6%以上がXARAから「丸見え」の状態だったという。
「これらの問題の根本的な原因は、アプリ間およびアプリとOSとの間の認証が欠如していることに起因する」と報告書は指摘する。
シン氏は投稿した動画の中で、悪質なアプリを利用してパスワードを盗み出したり、コンテナやバンドルID(アプリのID)の不備を悪用した攻撃をしたり、プロセス間通信の傍受、URLスキームの乗っ取りなどが可能であることを実証している。
1Passwordの開発元であるカナダAgileBitsのジェフ・ゴールドバーグ氏は、2015年6月17日付のブログ記事で今回の脆弱性について論じるとともに、同社が2014年11月以降、これにどう対処したかを説明している。
「われわれもシン氏のチームも、この問題を確実に解決する方法を考え出せなかった」とゴールドバーグ氏は記す。ただし、このブログには「1Passwordを常に動作させておく」「信頼できないアプリはインストールしない」など、攻撃を困難にするための方法が示されている。
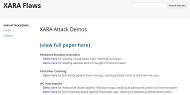 XARA攻撃を解説するWebサイト「XARA Flaws」《クリックで拡大》
XARA攻撃では、アプリストアから悪質なアプリをダウンロードさせる必要があるので、攻撃を実行するのは容易ではない。だが研究グループはアプリ審査という防御を回避した。攻撃者がこうした戦略を採用するのは時間の問題だ。
研究グループは攻撃を検知するプログラムも作成した。準備が整い次第、Webサイト「XARA Flaws」で公開する予定だという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
3
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
4
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
5
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
6
kintoneで実践 製造業のための「見積もり管理」改善のヒント
-
7
祝10周年! 創業者も予想できなかったRaspberry Pi活用例
-
8
事業計画と製販計画の連携力を高める需要管理システム「Oracle Demantra」
-
9
ネットアップ、クラウド時代を見据えてストレージ製品群を刷新
-
10
「VMware旧ライセンス」ユーザーに届いた“最後通告”が波紋を呼ぶ
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー