





















Appleのサンドボックスに脆弱性
iPhoneやMacからパスワードがダダ漏れ? 「iOS」「OS X」に危険な脆弱性発覚
米Appleの「OS X」と「iOS」に新たな脆弱性が発覚した。攻撃者がこれを悪用すれば、マルウェアを介してパスワードやデータを盗むことができるという。どのような脆弱性なのか。
 iOSやOS Xに発覚した脆弱性はどれほど危険なのか(出典: Appleの製品紹介画像)《クリックで拡大》
以前から米GoogleのモバイルOS「Android」に存在した「サンドボックス」(システムに影響を与えずアプリケーションを動作させる仕組み)の欠陥。それが最近、米AppleのクライアントOS「OS X」とモバイルOS「iOS」でも発見された。米Indiana University(インディアナ大学)、中国の北京大学および米Georgia Institute of Technology(ジョージア工科大学)の6人の研究者によると、この結果は「驚き」であると同時に「恐ろしいことだ」という。
OS XとiOSの両OSは、アプリのサンドボックス化とアプリ間の連係をサポートするために独自の方法を用いている。研究者チームは、この方法がセキュアなユーザー環境を実現しているかどうかについても検証したという。
併せて読みたいお薦め記事
iPhoneに忍び寄る脅威
- 「iPhoneは本当に安全か」、米Appleのセキュリティ資料が明かす新事実
- iPhoneの指紋データをクラウドに送信か、Apple新特許に「大丈夫?」の声
- iPhoneも危険、タッチ操作を外部送信する“モバイルキーロガー”の恐怖
“Mac安全神話”今は昔?
プライバシー保護に努力するApple
研究者チームが見つけた「iOS」「OS X」の脆弱性
2015年5月に米Cornell University(コーネル大学)図書館に提出された、「Unauthorized Cross-App Resource Access on Mac OS X and iOS」(OS XおよびiOS上での不正なクロスアプリリソースアクセス)と題された報告書がある。インディアナ大学のリューイ・シン氏をリーダーとする研究グループはその中で、主要なアプリ間(クロスアプリ)でのリソース共有メカニズムと通信チャネルに、幾つかの深刻な脆弱性が見つかったと述べる。またAppleのサンドボックス構造に潜む信頼性の欠如が、パスワードの盗難、コンテナへの侵入、アプリ間通信の傍受、URLスキームの乗っ取りといった問題の原因だと指摘する。
同年6月17日(米国時間)にこの問題を最初に報じた英メディアのThe Registerに対してシン氏は、「われわれは、OS Xの『Keychain Services』(各種のアプリ用にパスワードなどの認証情報を保存するために使用されるAPI)と、サンドボックスのコンテナへの侵入に成功した。OS XとiOSのアプリ間通信メカニズムにも新たな脆弱性が見つかった。これを悪用すれば、『Evernote』や『Facebook』などの有名アプリから機密データを盗むことができる」と語った。
研究グループが「クロスアプリリソースアクセス(XARA)攻撃」と名付けた攻撃では、Appleのオンラインファイル同期サービス「iCloud」、Googleのオンラインメールサービス「Gmail」、Webブラウザ「Google Chrome」からパスワードを盗み出したり、Evernoteやパスワード管理アプリ「1Password」、コミュニケーションアプリ「WeChat」などに保存されているデータにアクセスできたりする可能性がある。
同グループが作成したコンセプト実証用アプリは、OSレベルの防御を回避しただけでなく、Appleのアプリストア「App Store」の審査プロセスを通過して一般ユーザーに公開できた。この実証では、人気の高い1612本のOS X用アプリと200本のiOS用アプリの88.6%以上がXARAから「丸見え」の状態だったという。
「これらの問題の根本的な原因は、アプリ間およびアプリとOSとの間の認証が欠如していることに起因する」と報告書は指摘する。
シン氏は投稿した動画の中で、悪質なアプリを利用してパスワードを盗み出したり、コンテナやバンドルID(アプリのID)の不備を悪用した攻撃をしたり、プロセス間通信の傍受、URLスキームの乗っ取りなどが可能であることを実証している。
1Passwordの開発元であるカナダAgileBitsのジェフ・ゴールドバーグ氏は、2015年6月17日付のブログ記事で今回の脆弱性について論じるとともに、同社が2014年11月以降、これにどう対処したかを説明している。
「われわれもシン氏のチームも、この問題を確実に解決する方法を考え出せなかった」とゴールドバーグ氏は記す。ただし、このブログには「1Passwordを常に動作させておく」「信頼できないアプリはインストールしない」など、攻撃を困難にするための方法が示されている。
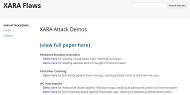 XARA攻撃を解説するWebサイト「XARA Flaws」《クリックで拡大》
XARA攻撃では、アプリストアから悪質なアプリをダウンロードさせる必要があるので、攻撃を実行するのは容易ではない。だが研究グループはアプリ審査という防御を回避した。攻撃者がこうした戦略を採用するのは時間の問題だ。
研究グループは攻撃を検知するプログラムも作成した。準備が整い次第、Webサイト「XARA Flaws」で公開する予定だという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[ネットアップ合同会社] 金融庁ガイドラインから読み解く、「次世代データレジリエンス」の在り方 -
製品資料
[ネットアップ合同会社] 製造DXでデータ活用ニーズが拡大 分散データ活用とAI活用をどう実践する? -
製品レビュー
[ネットアップ合同会社] AIで使いたいデータが内外に点在、研究におけるAI活用を阻む“真の課題”とは -
製品資料
[株式会社kickflow] 稟議・承認作業の「脱オンプレ・脱Excel・ペーパーレス化」を一気に進める方法 -
製品レビュー
[株式会社kickflow] ワークフローシステムのクラウド化 “みんなが不幸になる”事態を避けるには?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
そのアプリ危険かも? “野良アプリ”から「Android」「iOS」を守る防御策
-
2
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
3
LTOを軽く超えた「新型テープ」“150TB到達”の衝撃
-
4
なぜ人はいるのにDXが進まない? ライオンも直面した“老害”レガシーシステム
-
5
「契約業務のAI活用」に関するアンケート
-
6
IT製品の導入に関するアンケート「PC&デバイス」編
-
7
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
-
8
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
9
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
10
障害対応に「余裕なし」が9割超 運用担当316人調査で見えた「運用赤字」
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー