




















「AI」はセキュリティ担当者を救うのか【第1回】
セキュリティ対策を“対症療法”で済ませるのは、もう終わりにしよう(2/2 ページ)
セキュリティ対策の切り札となった「CSIRT」
こうした中、企業側が有効な対策として注目し始めたのが、冒頭でも触れたCSIRTやSOCの構築だ。増大するアラートの中からクリティカルなものは何か、その原因は何かをいち早く特定して対処できるようにするために、CSIRT/SOCを自前で構築したり、外部委託サービスの導入や検討を進めたりする動きが進んでいる。
CSIRTの一般的な役割はインシデントの事前、事中、事後対応だ。クライアントPCだけでなく、インターネットとLANとの境界にあるネットワーク製品が発するアラートに加え、機密情報を含むデータベースやファイルサーバといったリソースに対するトラフィックの兆候を分析する。
NRIセキュアテクノロジーズの2014年の調査では、CSIRTを構築済み(7.3%)、もしくは情報システム部門で類似機能を実施(34.5%)を合わせて、CSIRT構築済みとの回答が41.8%に上った。またCSIRTの連携機関である日本シーサート協議会に加盟するCSIRTは、2016年10月3日現在で186チームに及ぶ。
“アラート地獄”に悩むCSIRT担当者
筆者の職業上、CSIRTの現場担当者と話をする機会がよくある。その際に必ずと言っていいほど挙がるのが、アラート対応の問題だ。CSIRTは、セキュリティ製品が日々発する大量のアラートに対して原因を特定し、影響度を確認する必要がある。リスクの見える化を実現するには、こうした作業を全てのアラートに対して、かつアラートが上がった当日のうちに実施しなければならない。
ある金融機関のCSIRTは、1日に20万件を超えるアラートの対応を迫られることもあったという。CSIRTはアラートの緊急度に応じて、その一つ一つの原因を特定し、なるべくリアルタイムに対応を進めなければならない。だが実際はプライオリティ(優先順位)が低いと見なされたアラートは未処理となり、最悪の場合はそれを原因とする情報流出が発生する可能性もあるわけだ。
リスク侵入の3つのポイント
リスクの侵入ポイントは、平たく言うと以下の3点だ。それぞれに対して未知の脅威を含むリスクをリアルタイムに見える化し、動きを止めるための施策が求められる。これにより脅威を可能な限りLAN内に入れない仕組みや、さらには対処が必要なアラートを減らす仕組みが実現できる(図2)。
- 監視すべき通信
- Web(HTTP、HTTPS)通信: Webサイトの閲覧に加え、オンラインストレージ、Webメール、ソーシャルネットワーキングサービス(SNS)などのWebアプリケーション経由でのファイルアクセスやダウンロード
- メール通信:企業アカウントまたは私用アカウント経由でのメールに含まれるURLおよび添付ファイル
- ファイル通信(FTPなど):ソースファイルのダウンロードやファイル共有
- 監視すべきソース
- 社内端末/サーバ(本社、拠点含む)
- ネットワークに接続する持ち込み端末
- ネットワークに接続するスマートデバイス
- インターネットにつながるモノ(IoTデバイス)
- 遮断すべき通信
- 許可しないアプリケーション
- 許可しない通信国
- 許可しないプロトコル
- リアルタイムにリスクを持つ通信先(C&Cサーバ、不正サイトなど)
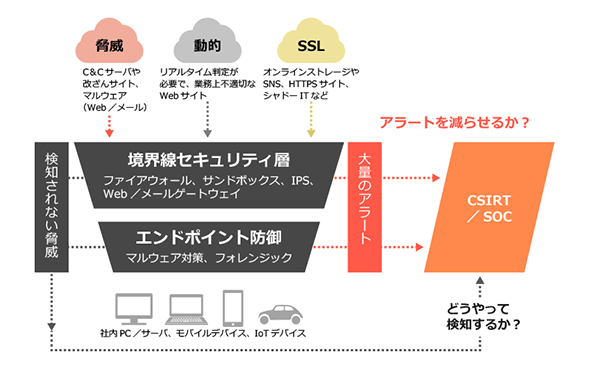 図2 脅威に対処する仕組みの例。セキュリティ製品からの大量のアラートにどう対処するか、セキュリティ製品で検知できない脅威をどう検知するかが、CSIRT/SOCの課題だ《クリックで拡大》
セキュリティ人材不足やCSIRTの負荷の高さといった課題を乗り越え、こうしたリスクに対処していくための有力な手段となり得るのが、セキュリティインテリジェンスとAIとの組み合わせだ。次回は、近年よく聞くようになったセキュリティインテリジェンスの定義とその活用方法を、事例を交えて詳しく解説する。
執筆者紹介
高岡隆佳(たかおか・たかよし) ブルーコートシステムズ
セキュリティ業界での約15年の経験を生かし、標的型攻撃・内部不正対策製品を包括的に担当。データセキュリティスペシャリストとして企業のセキュリティリスク、対策、課題に精通しており、情報漏えい対策関連などの啓発活動に力を入れている。またデータベース・セキュリティ・コンソーシアム(DBSC)の運営委員として、データベースセキュリティの技術向上と、その普及を推進し、現在「DB内部不正対策WG」と「DB暗号化WG」のリーダーを務める。
Copyright © ITmedia, Inc. All Rights Reserved.


「AI」はセキュリティ担当者を救うのか
セキュリティ対策の課題解決に向けて、人工知能(AI)を活用する動きが活発化し始めた。そもそもなぜAIが必要なのか。セキュリティ対策にどう生かすのか。動向を整理する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社ソースポッド] SCS評価制度への対応で工数が増大? 取得後の管理・運用をどう進めるべきか -
製品資料
[株式会社ソースポッド] SCS評価制度対応の第一歩、つまずきがちな課題と評価取得に向けた4つのステップ -
市場調査・トレンド
[パロアルトネットワークス株式会社] シニアセキュリティリーダーへの調査で知る、セキュリティ運用の課題と解決策 -
製品資料
[株式会社ビズリーチ] 「ビズリーチ」料金ガイド:採用人数が多いほど採用コスト削減の仕組みも解説 -
製品資料
[株式会社ビズリーチ] 経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
世界PC出荷数が20%急減 情シスを直撃するPC先行調達の反動と価格高騰
-
6
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
7
「企業内サーバ環境の利用実態」に関するアンケート
-
8
「IoT通信環境の構築・運用」に関するアンケート
-
9
セキュリティは「情シス任せ」が過半数 漏えい発生時やSCS評価制度の課題は?
-
10
年収が増えても幸せになれない 給与増でエンジニアが直面する「幸福度の壁」
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
3
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
10
生成AIの活用を阻む「5つの壁」とは? AIネイティブ組織へ変革を遂げる方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー