




















「AI」はセキュリティ担当者を救うのか【第1回】
セキュリティ対策を“対症療法”で済ませるのは、もう終わりにしよう(1/2 ページ)
「従来のセキュリティ対策では不十分だ」という声をよく聞く。一方で“理想的”とされるセキュリティ対策の実現には、幾つものハードルがある。まずは現状を整理する。
不正アクセスや標的型攻撃による情報漏えいなどのセキュリティインシデントは、今や大きな社会問題となった。こうした問題に対処すべく、インシデント対応を実施する「CSIRT」(コンピュータセキュリティインシデント対応チーム)やセキュリティ状況を監視する「SOC」(セキュリティオペレーションセンター)といった内部組織を構築したり、構築を検討したりする動きが広がっている。
セキュリティ製品のアラートが誤検知(注1)かどうかを精査したり、サーバやクライアント端末のログに潜む怪しい兆候を洗い出したりするために、24時間365日人手で対処している企業も少なくない。こうした企業でCSIRTやSOCを有効に機能させるには、質的にも量的にも十分なセキュリティ人材を確保する必要がある。だがセキュリティ人材が慢性的に不足している現状では、十分な人的リソースを確保することは極めて難しい。結果として、担当者が日々の大量なアラートに対する運用や対処に追われて疲弊しかねない。
注1:正常なファイルやイベントを脅威だと認識してしまうこと。過検知、フォールスポジティブとも。
こうした状況を打破するために広がりつつあるのが、世界中のサイバーリスクの知見を集約したソースである「セキュリティインテリジェンス」(スレットインテリジェンス、脅威インテリジェンスとも)と人工知能(AI)をセキュリティ対策に活用する動きだ。セキュリティインテリジェンスとAIの組み合わせによって未知の脅威を自動的に検知、防御し、アラートを減らして、リスクとCSIRT/SOCの運用負荷の大幅な軽減を目指す。本連載では、AIによるスレットインテリジェンス活用の最新動向を解説する。
併せて読みたいお薦め記事
「エンドポイントセキュリティ」再浮上のなぜ
- 枯れたはずの「エンドポイントセキュリティ」が再び“熱い技術”になった2つの理由
- 「次世代エンドポイントセキュリティ」は今までのウイルス対策と何が違うのか
- 次世代エンドポイントセキュリティの大本命? CSIRTを救う「EDR」とは何か
変化するセキュリティの“常識”
標的型攻撃に対する企業側の限界
近年深刻化する標的型攻撃による被害のニュースにもあるように、攻撃者はあの手この手で攻撃手法を変えてくる。一方で企業は、こうした攻撃者の動きにどこまで対処できているのだろうか。確かに以前は、最新のセキュリティ製品を入れて通常運用すればそれで終わり、という考え方が通用していた時期もあった。だが今では、それだけでは最新の脅威への対策としては不十分だ。その理由としては次のようなことが挙げられる。
- SSL暗号化通信経由でマルウェアがセキュリティ機器をすり抜ける(オンラインストレージやWebメールのSSL暗号化通信経由など)
- 仮にWebサイトやメールといった平文通信にマルウェアが含まれていても、サンドボックス(注2)での対処が後手になる(処理遅延、アラート過多による対応の遅れなど)
- コマンド&コントロール(C&C)サーバ(注3)をはじめとする不正通信先がリアルタイムに変化する(既知の脅威サイトとして認識されない)
注2:システムに影響を与えない隔離領域で実際にプログラムを動作させて、マルウェアかどうかを判断する技術。
注3:遠隔操作マルウェアの「ボット」に対して外部から攻撃命令を出すサーバ。
最近では攻撃者にとって活動しやすい環境が整っている。例えば、クライアント端末側の環境を読み取って脆弱(ぜいじゃく)性を自動的に見つけ出し、環境に最適化したエクスプロイト(脆弱性攻撃コード)を生成できる攻撃ツールや、クラウドサービスとして利用できる攻撃用のインフラなどが比較的安価に手に入るようになってきたのだ。攻撃者はこれらを活用し、容易に未知のマルウェアを作成したり、攻撃を仕掛けたりすることが可能になった。
重要度が高まる「リスクの見える化」
こうした中、セキュリティ対策の現場では新たな課題が顕在化してきた。情報処理推進機構(IPA)が従業員300人以上の企業を対象に実施した調査結果(2016年5月発表の「企業のCISOやCSIRTに関する実態調査2016」報告書)によると、セキュリティ対策の最大の課題として、「セキュリティ担当者の知識不足」「人材不足」といったおなじみの課題を抑えて「リスクの見える化」が挙がったのだ(図1)。
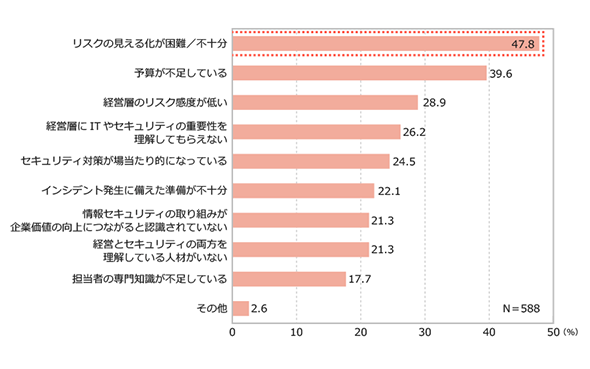 図1 従業員300人以上の国内企業が挙げた、情報セキュリティ対策を進める上での課題点(出典:IPA「企業のCISOやCSIRTに関する実態調査2016」報告書を基に編集部が作成)《クリックで拡大》
見える化が必要なリスクとは何か。それこそが今まさにC&Cサーバと通信しているクライアント端末であり、セキュリティ製品が「不正だと認識しない」不正な通信先であり、SSL暗号化通信経由で抜け出る機密情報であり、その中でダウンロードされるマルウェアなのだ。
これまで既知の攻撃手法や攻撃トレンド、マルウェアなどの情報を基に脅威に対処してきた企業がほとんどだろう。こうした対策は対症療法にすぎず、未知のエクスプロイトや脆弱性に対処することは難しい。だからこそ、今そこにあるリスクを迅速に見える化することが重要になる。
某特殊法人の事案では「Emdivi」、某大手旅行会社の事案では「PlugX」など、その時々に注目された攻撃手法にさえ対処できれば安全だという考え方は、もはや通用しない。そのことを企業のセキュリティ担当者は再認識する必要がある。
Copyright © ITmedia, Inc. All Rights Reserved.


「AI」はセキュリティ担当者を救うのか
セキュリティ対策の課題解決に向けて、人工知能(AI)を活用する動きが活発化し始めた。そもそもなぜAIが必要なのか。セキュリティ対策にどう生かすのか。動向を整理する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー