




















事例で分かる、中堅・中小企業のセキュリティ対策【第6回】
被害者が加害者になるケースもあるWebサイト改ざん、有効な対策は?(2/2 ページ)
Webサイトの改ざん対策にはWAF(Webアプリケーションファイアウォール)
このような被害に遭わないようにするためには、どうすればよいでしょうか。お勧めの対策はWAF(Webアプリケーションファイアウォール)を導入することです。
WAFは、その名の通りWebサイト(Webアプリケーション)の防御に特化したファイアウォールです。主に、Webサイト閲覧用に開放しているポート番号(一般的にはHTTP: 80番とHTTPS: 443番)を監視し、脆弱性を突いた侵入やWebサイト改ざん、情報流出などの攻撃からWebサイトを守る機能を有しています。
Webサイトへの攻撃には、幾つかのパターンがあります。専門用語で恐縮ですが、例えば
- Webサイトにスクリプトを不正に埋め込む「クロスサイトスクリプティング」
- Webサーバに接続するデータベースを不正に操作する「SQLインジェクション」
- WebサーバのOSを不正に操作する「OSコマンドインジェクション」
- アクセス権限のないWebサイトへ不正にアクセスする「強制ブラウジング」
- 正規の閲覧者になりすましてWebサイトを不正利用する「セッションハイジャック」
- 閲覧者の意図に反してWebサイトのサーバ側機能を実行する「クロスサイトリクエストフォージェリ」
などのパターンです(注1)。
※注1:それぞれの詳細について本稿ではあえて触れません。なお、筆者はセキュリティ対策が進まない要因の1つには、英語表記をそのまま片仮名用語として使っている資料が少なくないために、初心者にとって意味が分かりにくくなっている不親切さがあると感じています。
例えば、登録会員のみに特別な情報を提供している会員専用のWebサイトがあります(分かりやすいイメージとしては、航空会社の会員専用サイトやホテル利用者のための会員専用サイト、Eコマースのポイントを閲覧できるWebサイトなどです)。これらは、Webサーバにデータベースがつながっています。データベースには個人情報が蓄積されていますので、攻撃者から見ると“お宝”、つまり個人情報の宝庫であることが分かるため、絶好のターゲットになります。Webサイトに脆弱性が残ったままで何も対策を施していない場合は、前述の攻撃手法を用いて、攻撃を仕掛けてくるでしょう。例えばSQLインジェクションを用いられた場合は、驚くほど簡単にデータベースの情報を抜き取られてしまいます。
このような、Webサイトの脆弱性を突いた攻撃に対して、効果を発揮するのがWAFです。インターネットとWebサイトの間に取り付けるハードウェア型、サーバにインストールして利用するソフトウェア型の他に、比較的安価に利用できるクラウド型もありますので、導入を検討するのがよいでしょう。
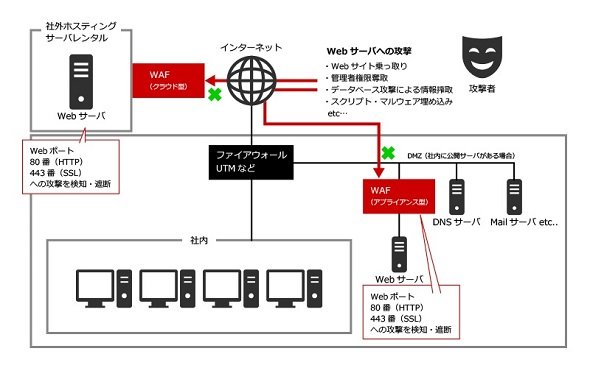 WAFの働き《クリックで拡大》
WAFの導入はWebサイトにおける脆弱性対策になりますが、脆弱性をそのまま放置しておくのはよくありません。情報処理推進機構(IPA)が公開している「脆弱性対策情報データベース」などの情報源から脆弱性情報を積極的に収集し、システムをアップデートし、常に最新版にしてください。自社で対応する自信がない場合は、セキュリティ対策ベンダーに協力を仰ぐこともお勧めします。特に、Webサイトを利用して積極的にビジネスを展開している場合は、情報漏えいリスクやサイト停止リスクが経営に致命的なダメージを与える可能性もあります。「リスク」「コスト」「安全性」のバランスをいま一度考えて、セキュリティ対策に適切な予算を掛けてください。
まとめ:セキュリティ担当者は、こんなふうに上司を説得しよう
- Webサイトの改ざんや、情報漏えい事件は後を絶たない。理由は、利用者側の「知識不足」や「思い込み」が考えられる。現状を正しく知り、被害に遭遇する可能性があることを理解しよう
- 広告出稿をしている露出頻度が高いWebサイト、コンテンツの更新頻度が高いWebサイト、いまだにセキュリティ被害が明るみに出ていないWebサイトは特に攻撃者から狙われやすいのでセキュリティ対策を練ろう
- Webサイト経由での情報漏えい、Webサイト改ざん被害に遭わないための対策としてWAF(Webアプリケーションファイアウォール)の導入を検討し、脆弱性情報を常に収集しよう。自信がない場合はセキュリティ対策ベンダーの協力を仰ごう
那須慎二(なす・しんじ)
大手情報機器メーカーを経て船井総合研究所に入社。ネットワークセキュリティの安全対策と解決策に詳しい。「日本一分かりやすいセキュリティ」をモットーに、中小企業を対象にしたサイバーセキュリティ問題や、対策に関する啓発活動を実施。
実際に、全国の地域各社で年間100回以上開催する講演は「今まで聞いた中で一番分かりやすい!」と好評を得ている。著書「小さな会社のIT担当者のためのセキュリティの常識」(ソシム)がある。
参考リンク
「小さな会社のIT担当者のためのセキュリティの常識」(Amazon.co.jp)
Copyright © ITmedia, Inc. All Rights Reserved.


事例で分かる、中堅・中小企業のセキュリティ対策
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
7
AI時代のITインフラ戦略とは? 販売代理店が知っておきたい最新トレンド
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
人間のせいでAIエージェントの生産性が上がらない
-
10
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー