




















体験版で知るWindows Server 2016操作テク【第10回】
Windows Server 2016の新機能をチェックする──コンテナ編(2/2 ページ)
WS16コンテナで注意すべきポイント
一方で、WS16のコンテナ機能にはデメリットもある。仮想マシン環境と違い、任意のOSを使えないため、WS16コンテナではWS16(Server Coreやナノサーバ)の環境しか提供できない。また他のアプリケーションやコンテナ内で動作するアプリケーションでOS側に致命的なエラーや過大な負荷が発生したとき、場合によっては、他のプロセスや他のコンテナにも影響が出る可能性がある。
分離しているとはいえ、コンテナはWindows Serverのプロセスとして実行しているため、他のプログラムやユーザーがその内部にアクセスするのを防げない。例えば、デバッガーといった開発ツールのように、他のプロセスを観察するソフトウェアで内部状態を調べるのはそれほど難しくない。
アプリケーションは、OSが提供する機能と情報を利用して動作する。その中には、OSがアプリケーションを含むさまざまなリソースを管理したり、共有したりするために使う機能がある。アプリケーションは、こうしたOSが持つさまざまな情報を利用して動作する。コンテナは、こうした情報を仮想的なものとしてアプリケーションに提供する。仮想的なものとすることでアプリケーションと実際の実行環境を分離し、他のシステムへの移動や保存、再開が可能になる。
ネットワーク系で実行環境のホスト名やIPアドレスなどを利用して動作するソフトウェアは多いが、これらの情報は実行環境により変化してしまう。コンテナではこうした情報を仮想的な情報としてアプリケーション側に提供し、実際の環境と分離を図る。このため、コンテナをファイルとして保存し他のマシンへ移動しても、コンテナ内ではホスト名などが変化したようには見えない。実際には、コンテナを実現しているコンテナエンジンが実環境に合わせて変換している。
WS16に「Hyper-Vコンテナー」機能がある理由
WS16には、もう1つHyper-Vコンテナー機能もある。Hyper-Vコンテナーとは、Windows Serverコンテナーのように扱える仮想マシンだ。仮想マシン機構による実行環境だが、その管理はWindows Serverコンテナーと同じで、同一のコンテナファイルを利用できる。
仮想マシンとして実行することで、コンテナの独立性はより強くなる。そのため、コンテナ内のアプリケーションによってシステムが停止しても、ホスト側や他のコンテナに影響がない。他のプロセスなどからメモリなどを直接見ることができず、セキュリティも高い。Windows Serverコンテナーは、外からみれば、普通のWS16のプロセスでしかない。高い特権を使えば、その内部状態を調べることも不可能ではない。一方で仮想マシンでは、間にハイパーバイザーが入るため、内部状態の取得は困難だ。さらに仮想マシン内でOSを別に実行しているため、外部からソフトウェアを送り込むのも難しい。
Hyper-Vコンテナーは、異なる利用者が管理するコンテナが同居するような「マルチテナント」環境に向いている。特にユーザーが「協調的」な組織内での利用よりも、利害が一致しにくい外部顧客に機能を提供する場合だ。Windows Serverコンテナーと比べるとオーバーヘッドは大きくなるが、お互いの干渉がなく、分離状態が強く、セキュリティも堅固だ。Windows ServerコンテナーとHyper-Vコンテナーは実行方法が異なるだけで、管理方法などは同じ。実行場所や必要条件に応じて使い分けができる。
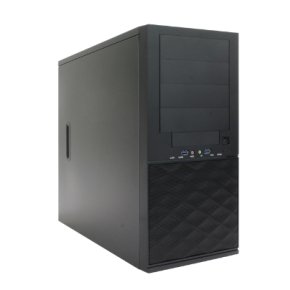
この連載ではWS16の期限付き評価版=体験版を実際のPCにインストールして、その新機能を実際に検証しながらその使い方を紹介している。インストールして検証するPCには、ドスパラ法人事業部の協力を得て、「DP EXPERT WS1」を使用している。主な仕様は次の通りだ。
| CPU | Intel Xeon Processor E5-1620 v4(4コア8スレッド、動作クロック3.50GHz、キャッシュ10MB)1基 |
|---|---|
| チップセット | Intel C612 Chipset |
| システムメモリ | 16GB(ECC、Registered機能搭載、容量8GBのDDR4-2400×2枚) |
| ストレージ | 1TB(データ転送速度6Gbps、回転数7200rpmのSerial ATA準拠HDD) |
| グラフィックスカード | Quadro K620(グラフィックスメモリ2GB) |
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
「身代金を支払う」以外のランサムウェア対策は本当にあるのか?
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
ネットワールド、ICカード認証対応のシンクライアント構築アプライアンスを販売
-
10
次世代RPA「ハイパーオートメーション」が急成長か Gartnerが予測
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
「オンプレミス回帰」せざるを得ない“合理的な理由”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー