




















体験版で知るWindows Server 2016操作テク【第13回】
Windows Server 2016の新機能をチェックする──ファイル共有プロトコルSMB編
Windows Server 2016の改良点の1つに新しいSMB 3.1.1の実装がある。SMBは、Windowsのファイル共有プロトコル。SMB 3.1.1の改良点や注意点をお伝えする。
この連載は
新世代Windows Serverとして2016年9月に正式登場した「Windows Server 2016」。フリーで導入できる体験版を使って、新しいセキュリティ機能やコンテナ関連機能の設定など、新しく登場した“操作テクニック”を紹介する。執筆はIT関連媒体で長らくWindows Serverの解説連載を手掛けてきた塩田紳二氏だ
「Windows Server 2016」(以下、WS16)の改良点の1つに新しいSMB 3.1.1の実装がある。SMBは、Windowsのファイル共有プロトコルの名称で、「Server Message Block」の略だ。こうしたMicrosoftのネットワークプロトコルでは、NetBIOSだのNetBEUIといった用語が使われているのを見かけるが、今ではこれらについては何も気にする必要はない。ファイル共有やプリンタ共有をするためのプロトコルとして、SMBというものがWindowsでは使われているという理解でいいだろう。このSMBは、現在ではTCP/IPで利用するのが普通であり、位置付けとしてはWebアクセスのHTTPやメール転送のSMTPなどと同じようなプロトコルと考えていい。
実際、Windows Serverを導入して、そこにWindowsのクライアントを入れれば、サーバの管理者は、ユーザー登録や公開するフォルダなどを設定するだけで、クライアントからファイルのアクセスが可能なサーバ、つまりファイルサーバとして動作する。
さて、このSMBだが、WS16では、SMB 3.1.1という最新のプロトコルを採用している。最新のSMB 3.1.1には、以下のような改良点がある。
併せて読みたいお薦め記事
Windows Server 2016、導入すべきか待つべきか
Windows Server 2016、注目の新機能
SMB 3.1.1に実装した3つの改良点とは
- 事前認証の整合性チェック機能
- 暗号化機能の強化
- クラスタ化したファイルサーバのアップグレード時の対応
1つ目の事前認証の整合性チェック機能は、セキュリティを向上させるための改良だ。接続を開始する前のお互いを確認する段階で、やりとりされる情報に電子署名(暗号化したハッシュ値)を使って改ざんされていないかどうかを検証する機能だ。
SMBには暗号化の機能があり、いったんサーバとクライアントの間で通信が確立すれば、やりとりされる情報を全て保護することが可能である。だが通信を開始する前の段階では、お互いの機能に関する情報や暗号化の有無など、さまざまなことをお互いに確認し、その上で適切なオプションを選択するようになっている。そもそも暗号化をどうするかといった情報をやりとりする段階なので、この通信自体は暗号化することができない。そのため、こうしたネゴシエーション(事前通信)の部分に関しては、盗聴やなりすましの可能性があった。
SMB 3.1.1では、この段階の情報のやりとり(メッセージ)に対して電子署名を付け、相手が正しいこととメッセージが改ざんされていないことを確認する。これにより、これまでの「弱点」であったネゴシエーション時の改ざんやなりすましをチェックできるようになり、弱点を克服したわけだ。
2つ目の暗号化機能の強化は、ファイル共有など実際の通信(セッション)を開始したときの暗号化に関するものだ。SMB 3.0は、AES-128-CCMという暗号化アルゴリズムを採用していた。SMB 3.1.1は、AES-128-GCMという暗号化アルゴリズムを追加し、接続時に暗号化アルゴリズムを選択できるような仕組みを提供する。AES-128-CCMとAES-128-GCMについては、解説が長くなってしまうために、ここでは詳しく説明しないが、簡単にいうとこの2つは計算方法に違いがある。AES-128-GCMの方は、複数のプロセッサを使って並列に処理が可能になるため、暗号化処理を高速化できる。そのため暗号化の強度が同程度でありながら、AES-128-GCMの方が短時間で処理を完了できるのだ。
もう1つのメリットとして、暗号化アルゴリズムをネゴシエーションで設定できるようになったため、将来的は、さらに強力な暗号化などを導入しやすくなったことが挙げられる。暗号化は、必ずしも全ての環境で必要なものではないが、利用すればセキュリティを高めることができる。データセンターのような複数の利用者が共有する環境などでは、暗号化により通信を保護することが普通に行われる。
3つ目のクラスタ化したファイルサーバのアップグレード時の対応は、ファイルサーバを複数のハードウェアで実現する「クラスタ」構成の場合に関連する機能だ。WS16では、複数のサーバを動作させて、1つのファイルサーバがサービスしているように見せ掛けるクラスタサーバ機能を動かしたまま、個々のサーバで動作している「Windows Server 2012 R2」(以下、WS12R2)をWS16へとアップグレードさせることができる。これを「ローリングアップグレード」と呼ぶ。
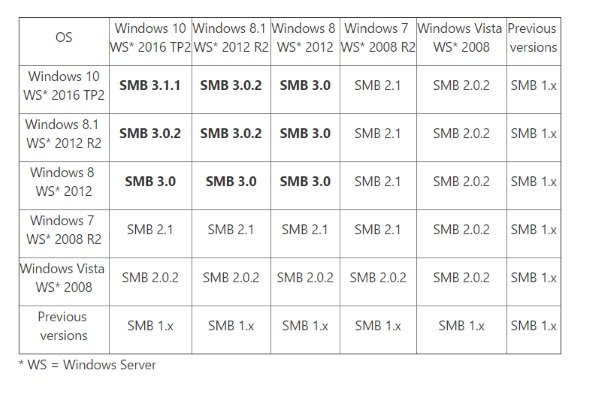
WS12R2とWS16は、サポートしているSMBのプロトコルバージョンが違い、WS12R2はSMB 3.0.2、WS16はSMB 3.1.1となる。つまりローリングアップグレード中には、クライアントからは1つに見えるクラスタサーバの中には、SMB 3.0.2までしかサポートしていないWS12R2と、SMB 3.1.1をサポートしているWS16が混在していることになる。
SMBは、サーバとクライアントの接続時にネゴシエーションをして、お互いが利用できる最も新しいプロトコルバージョンを決定する。ローリングアップデートの最中は、このネゴシエーションでWS16のSMBは、同居しているWS12R2が使える最も新しいプロトコルバージョンであるSMB 3.0.2までしか使えないようになる。これによりローリングアップデートの最中に、クライアントの接続先をWS16とWS12R2のどちらにも切り替えることができる。
もしWS16がSMB 3.1.1でクライアントと接続していたら、クラスタ内部でのサーバ切り替え時にWS12R2へは切り替えられなくなってしまう。このときにWS16が動作しているサーバが他になければ、切り替えが不可能になり、クラスタとしての動作ができなくなり、クライアントに対するサービスが停止してしまう。こんなことが起きてしまうのであれば、そもそもクラスタを動作させたままアップグレードができるローリングアップデート自体が「看板に偽りあり」になってしまう。このSMBの機能は、クラスタのローリングアップデート固有の問題に対処するためのもので、逆にいうと、ローリングアップデートをしなければ利用されない機能でもある。
WS16と同じSMB 3.1.1プロトコルは、クライアントでは「Windows 10」が搭載している。しかしWS16は、過去のSMBプロトコルも利用できるため、例えば「Windows 8」から接続されればSMB 3.0で、「Windows 7」から接続されればSMB 2.1で接続する。WS16は、接続時に相手がどのバージョンのプロトコルを使っているのかをネゴシエーションして、最適なプロトコルバージョン(通常は、両者のプロトコルのうちバージョンが低い方)を選択してくれるため、ユーザーは基本的にはプロトコルのバージョンを気にする必要はない。しかしネットワーク内で利用するSMBプロトコルバージョンは、特定のバージョン以上に限定しておいた方が、セキュリティを高めることができる。原則、プロトコルバージョンの大きいものの方が、セキュリティ機能が向上している。
逆にいうと、今後想定されるWindows 10クライアントの増加に対して、WS16を導入することで、SMBプロトコルのセキュリティを高めることが可能になる。サーバ側を切り替えないとWindows10でも、古いSMBプロトコルが使われることになるからだ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー