




















サポート期間終了OSに異例の対応
“Windows XPの残影”に悩むMicrosoft、WannaCryでパッチ提供の「なぜ」
Microsoftは2017年5月、ランサムウェア「WannaCry」の攻撃発生を受けて、サポート期間が終了しているWindows XP向けに異例のパッチ提供を行った。その判断はどう評価できるのだろうか。
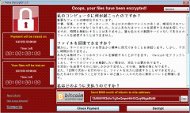 WannaCryに感染した場合に表示される画面の一例(出典:情報処理推進機構)《クリックで拡大》
大人になるというのは、「非常に重要ではあるがやりたくないこと」でも、やるべきときはやるということだ。正しく食事を取る、運動をする、確定申告をするといったことだ。
それと同じく、企業がITリソースのセキュリティを確実に維持するためには、パッチ適用やバックアップ、適切なサイバーセキュリティ対策を怠ってはならない。正しく食事を取ることと同様、パッチ適用では、常に注意を払い、そしてときにはトレードオフを受け入れることが肝要だ。大抵の企業は、パッチ適用を巡ってトレードオフに直面する。ソフトウェア開発者もまた、「何に対してパッチを用意し、いつそれを実施すべきか」を判断する上でトレードオフを受け入れる必要がある。
Microsoftも最近、こうした状況に直面した。ハッカー集団Shadow Brokersが流出させた脆弱(ぜいじゃく)性を修正するために、既にサポート期間が終了している「Windows XP」向けにセキュリティ更新プログラムを提供するか否かの判断を迫られたのだ。ハッカー集団Equation Groupから流出したエクスプロイト(脆弱性攻撃プログラム)がランサムウェア「WannaCry」の大規模な攻撃に使用されたことを受け、Microsoftは2017年5月、Windows XPの他、「Windows Vista」や「Windows Server 2003」など、既にサポート対象外である旧OS向けにセキュリティ更新プログラムを2回公開した(※)。
※編注 Microsoftは2017年3月にWannaCryに使われる脆弱性に対処していたが、同年5月の攻撃発生を受けて既にサポート期間が終了している「Windows XP」「Windows 8」「Windows Server 2003」向けのパッチも公開した。
本稿では、Microsoftが旧OS向けにパッチを提供することのトレードオフと、ユーザー企業が取るべき対応について解説する。
併せて読みたいお薦めの記事
Windoows XPとWindows 10
- Windows XP使用企業が悲鳴を上げるWindows 10移行“こんなはずじゃなかった”
- Windows XPからWindows 10へアップグレードできる“たった1つの方法”
- 「Windows XP」をいまだに使っているユーザー、セキュリティ確保の“正しい道”は?
WannaCryをはじめとするマルウェアへの対策は
Microsoftにとってのトレードオフ
国家が関与するハッキングツールやエクスプロイトが一般の犯罪者の手に渡ることはまれだ。だがShadow Brokersがエクスプロイトを流出させたことで、こうしたリスク分析は見直しが必要となった。
注目すべきは、サードパーティーのセキュリティ研究者がこうした攻撃を見つけることができていたかもしれないという点だ。脆弱性について最小限の情報が公開されただけで、米国家安全保障局(NSA)が発見したのと同じ脆弱性を、誰か他のセキュリティ研究者が発見できていた可能性がある。
NSAからエクスプロイトを盗み出して販売するというShadow Brokersの行為は、Microsoftなどのソフトウェアベンダーが自社製品のサポートライフサイクルポリシーを策定する際には予想し得なかったであろうことだ。
いったん脆弱性が公開されれば、攻撃者によって悪用されるのは想定の範囲内となる。Microsoftは修正プログラムを用意するメリットとコストを慎重に比較検討する必要があった。そして今回の場合、脆弱性はリモートコード実行を可能にするものであり、広く悪用される可能性があった。恐らくMicrosoftはだからこそ、既にサポートが終了している幾つかの旧OS向けにも修正プログラムを公開することにしたのだろう。ただしそうした旧OS向けに修正プログラムを提供すれば、誤った安心感が生まれ、ユーザー企業がサポート対象外OSの使用を引き延ばすことになりかねない。
ユーザー企業が取るべき対応
ユーザー企業が取るべき対応はまず、Windows XPおよびWindows Server 2003に影響を及ぼす新しいエクスプロイトのデータを用いて、最新のリスク分析を実施することだ。これにより、Windows XPおよびWindows Server 2003のリプレース計画が自社のリスク許容度を十分に満たしているかを判断し、使用中のソフトウェアのサポート状況を確認することができる。自社のリスク許容度を超えていることが判明した場合は、Windows XPおよびWindows Server 2003システムのリプレースに充てるリソースを増やすのが賢明であろう。
次にすべきは、今もネットワークに接続されている全てのWindows XPおよびWindows Server 2003システムに修正プログラムを配信することだ。一連の脆弱性発覚で攻撃リスクが一気に増大したことを踏まえると、この対応はリスク分析と同時進行で実施すべきかもしれない。社内のネットワークでWindows XPおよびWindows Server 2003システムを使わざるを得ない企業は、一連のリスクに対処するためのセキュリティ対策を他にも追加した方がいい。ただし、それによってシステム保守費用は増加する。
新たな修正プログラムを例外的に提供したからといって、ユーザー企業がWindows XPおよびWindows Server 2003の使用を引き延ばすことには恐らくならない。攻撃リスクは大幅に増大し、修正プログラムを適用しただけでは完全には解消できないレベルに達しているからだ。修正プログラムを受け取らずに、保護されていない状態が続くシステムも必ず出てくる。
サポート切れのOSを使い続けざるを得ない場合は、当該システムをネットワークから除外するか、少なくとも隔離ネットワークに移設し、外部へのアクセスを必要最小限に制限すべきだ。その結果、サポートコストは増加し、システムの機能性は低下することになるが、一方では、システムのリプレースを後押しする効果も期待できる。
Windows XPやWindows Server 2003を実行するコンピュータでデバイスやシステムを制御しなければならない状況にあるユーザー企業は、ベンダーに最新OSをサポートするよう要求すべきだ。そうした要求をしない限り、この先も身動きを取れない状態が続くことになりかねない。
結論
ソフトウェア開発者が、サポート対象となるソフトウェアのバージョン数を制限し、サポートコストなどを削減したがるのは、リソースを新版開発に集中させたいからだ。Microsoftも例外ではない。同社は選択肢を慎重に検討した上で、Windows XP向けにセキュリティ更新プログラムを公開するとの決断に至った。
一方では、ユーザー企業もコストを最小限に抑えたい。そのため新規システムの導入を遅らせ、コストを効率化しようとする。だがその結果、運用コストが大幅に増大し、攻撃のリスクが高まれば、結局、新規システムの導入ペースは速まる可能性もある。いずれにせよユーザー企業はMicrosoftの寛大さを頼りに、自社システムにしっかりとセキュリティ対策をしておくべきであろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー