




















今理解すべき「CASB」の実力【第3回】
クラウドセキュリティの“本命” 「CASB」が備える4大機能とは(1/2 ページ)
クラウドサービスのセキュリティ対策を効率化する「CASB」(Cloud Access Security Broker)には、どのような機能があるのか。選定の前に知っておきたい主要機能を紹介する。
第2回「いまさら聞けない、『CASB』と『URLフィルタリング』は何が違うのか?」では、既存セキュリティ技術との違いから、「CASB」(Cloud Access Security Broker)とは何かをお話しました。第3回となる今回は、実際にCASBが持つ機能について、それぞれの目的や特徴を整理した上で、導入に当たって考慮すべき課題をお話しします。
CASBは、もともと調査会社Gartnerが提唱し始めた言葉です。大半のCASB製品は中核要素として、同社が定義するCASBの4機能を備えています。
- 可視化
- 脅威からの防御
- コンプライアンス
- データセキュリティ
これら4つの機能について、具体的に紹介します。
1.可視化
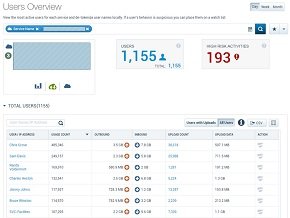
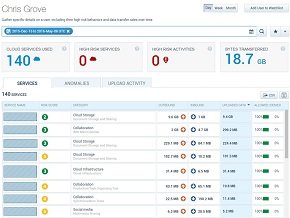
CASBにおける可視化は、単に従業員が利用している「シャドーIT」(会社が許可しておらず、従業員が個別に利用しているクラウドサービス)や「サンクションIT」(会社から利用を許可されているクラウドサービス)を一覧表示するだけではありません。シャドーITおよびサンクションITの利用状況やデータフローを可視化し、ユーザー企業の管理者がリスクを把握できるようにします。
具体的には、以下のような項目を可視化します。
- 誰が、どれくらいの頻度で、どのクラウドサービスを利用しているのか
- 誰が、どのようなデータを、誰と共有しているのか
- どのクラウドサービスと、どれくらいの量のデータがやりとりされているのか
- 従業員が利用しているクラウドサービスのリスクはどの程度か
- 「ファイル共有機能を有しているか」「アップロードしたデータの知的財産権がユーザー企業とクラウドサービスのどちらにあるか」などの観点でリスクを評価(第2回「いまさら聞けない、『CASB』と『URLフィルタリング』は何が違うのか?」を参照)
これらを知ることは、リスク管理の観点から重要です。CASBによってエンドユーザーやデータの観点も含めてクラウドサービスの利用状況を可視化することで、従業員が適切にクラウドサービスを利用できているのかどうかを評価、分析しやすくなります。
併せて読みたいお薦め記事
連載:今理解すべき「CASB」の実力
「クラウドセキュリティ」についてもっと詳しく
2.脅威からの防御
脅威からの防御に役立つCASBの機能は、大きく分けて2種類あります。1つ目は内部不正、すなわち一般/管理ユーザーの不審な挙動やデータ流出の検知/防御機能。2つ目はマルウェア感染ファイルの検知/対策機能です。
1つ目の内部不正に関する脅威防御機能は、以下のような項目にしきい値を設け、そのしきい値を超える挙動があった場合に「不審な挙動だ」と判断します。
- 1日当たりのデータのアップロード/ダウンロード量
- データへのアクセス回数
- クラウドサービスへのログイン失敗回数
- 管理ユーザーの作成/削除回数
CASB製品のほとんどは、あらかじめ一般的なしきい値を設定しています。しきい値のチューニングは手動に加え、CASB製品によっては機械学習技術を利用して、各企業に合わせたしきい値へと自動でチューニングできるようにしています。
2つ目のマルウェア対策に関しては、対象は主にサンクションITであり、シャドーITは対象外となることが一般的です。この違いは、シャドーITとサンクションITの管理形態にあります。
サンクションITでは、クラウドサービスベンダーから割り当てられたテナント内のファイルについて、ユーザー企業がその検査や制御に必要な管理権限を持ちます。そのためCASBでマルウェア検知や防御をして、テナント内に置いたファイルの安全性を確保することが可能です。
一方のシャドーITは、従業員が個別かつ任意で利用しているクラウドサービスのため、一般的には企業側に管理権限がありません。クラウド内のファイルではなく、従業員がダウンロードや実行をしたファイルに対してマルウェア対策をする方が現実的です。シャドーITとして利用されているクラウドサービスには、取引先や協力会社などの社外関係者、さらには自社とは無関係な一般エンドユーザーがファイルをアップロードします。管理権限のない企業が、こうしたファイルまでも対象にしてマルウェアの検知や制御をすることは不可能です。
シャドーITのマルウェア対策は、通常のマルウェア対策と何ら変わりません。CASBで特別な対策をするよりも、ファイアウォール、Webプロキシ、IPS(侵入防御システム)といったゲートウェイセキュリティ製品とエンドポイントセキュリティ製品を中心とした既存のセキュリティ対策が有効なのです。
Copyright © ITmedia, Inc. All Rights Reserved.


今理解すべき「CASB」の実力
包括的なクラウドセキュリティ対策を可能にする「CASB」が登場し、近年選択肢が急速に充実し始めた。なぜCASBは生まれたのか。既存のセキュリティ対策と何がどう違うのか。どのような視点でCASBを選ぶべきなのか。詳しく説明する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[テクバン株式会社] 1画面でITサービスデスク業務が完結 太陽ホールディングスに学ぶデバイス管理 -
製品資料
[デジタルサーカス株式会社] ライセンス無料 Drupalベースの「多言語ECサイト開発用パッケージ」の実力は? -
製品資料
[デジタルサーカス株式会社] 日本発グローバル企業用Drupal「Risley(リズリー)」の実力とは? -
製品資料
[デジタルサーカス株式会社] Drupalサイト運用のリスク解消 潜在的なセキュリティ問題を迅速に発見する方法 -
製品資料
[株式会社ソースポッド] SCS評価制度への対応で工数が増大? 取得後の管理・運用をどう進めるべきか
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
6
世界PC出荷数が20%急減 情シスを直撃するPC先行調達の反動と価格高騰
-
7
「レガシーシステム・老朽化システムの運用課題と刷新」に関するアンケート
-
8
セキュリティは「情シス任せ」が過半数 漏えい発生時やSCS評価制度の課題は?
-
9
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
10
326のIPアドレスで1200超のアクセス AIエージェント関与が疑われる攻撃の中身
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
3
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
10
生成AIの活用を阻む「5つの壁」とは? AIネイティブ組織へ変革を遂げる方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー