




















今理解すべき「CASB」の実力【第2回】
いまさら聞けない、「CASB」と「URLフィルタリング」は何が違うのか?(1/2 ページ)
クラウドセキュリティの注目株である「CASB」は、既存のセキュリティ製品やクラウドサービスのセキュリティ機能と、何がどう違うのか。分かりやすく解説する。
第1回「クラウドセキュリティの“熱い”キーワード『CASB』とは何か? 誕生の理由は?」は、「CASB」(Cloud Access Security Broker)の生まれてきた背景と、CASBに注目すべき理由について説明しました。第2回となる今回は、CASBの技術的・機能的特徴やメリットに踏み込み、既存セキュリティ技術との違いに着目して、CASBとは一体何なのかをお話しします。
結論から言うと、CASBは「従業員がクラウドサービスへアクセスする際のセキュリティを一括するコントロールポイント」です(図1)。
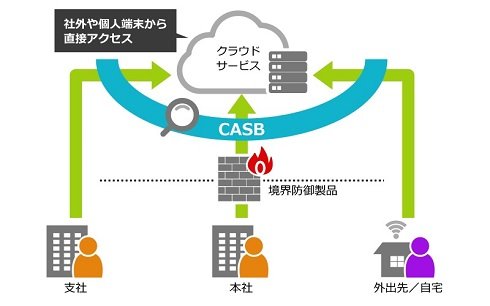 図1 CASBはクラウドサービスのコントロールポイントとしての役割を果たす《クリックで拡大》
ここで言う「クラウドサービス」とは、
- 会社が許可しておらず、従業員が個別に利用しているクラウドサービス
- 会社から利用を許可されているクラウドサービス
の両方を指します。前者を「シャドーIT」、後者を「サンクションIT」と呼びます。
ここで多くの人は2つの疑問を持つでしょう。1つ目はシャドーITのコントロールに関して、既存のURLフィルタリングによる可視化やアクセス制御と何が違うのか、という点。2つ目はサンクションITのコントロールに関して、クラウドサービス側が提供しているセキュリティ機能と何が違うのか、という点です。
併せて読みたいお薦め記事
「CASB」「クラウドセキュリティ」についてもっと詳しく
- クラウドセキュリティの“熱い”キーワード「CASB」とは何か? 誕生の理由は?
- 米国防総省が公開した“ミルスペック”な「クラウドセキュリティガイド」に書かれていること
- 「クラウド」「モバイル」の認証は今、どうなっているのか?
「シャドーIT」にどう対処するか
URLフィルタリングとCASBの違い
まずシャドーITのコントロールにおけるURLフィルタリングと、CASBとの違いについて説明します。
URLフィルタリング(「Webフィルタリング」とも)は、アダルトサイトや薬物・犯罪に関するWebサイトのように、教育上または職務上、閲覧することが不適切なWebサイトをフィルタリングし、エンドユーザーに見せなくすることを指します。クラウドサービスもWebサイトの1種だと考えれば、クラウドサービスのコントロールは、URLフィルタリングがあれば十分なのではないかと考える人もいるでしょう。
今や企業が当たり前に導入しているURLフィルタリングと、CASBによるシャドーITのコントロールは何が違うのでしょうか。下記の表1に両者の違いをまとめました。
| URLフィルタリング | CASB | |
|---|---|---|
| 対象 | ・クラウドサービスを含むWeb全般 | ・クラウドサービスのみ |
| 目的 | ・URLごとのアクセス制御 | ・クラウドサービス利用の統制 |
| 得意 | ・URL単位でのサイトの全般的な評価 ・アクセス自体のブロック |
・クラウドサービスに特化した危険度評価 ・アップロードデータの詳細な制御 |
| 不得意 | ・クラウドサービスに特化した危険度評価 ・アップロードデータの詳細な制御 |
・アクセス自体のブロック ・クラウドサービス以外のWebサイトの全般的な評価 |
URLフィルタリングは、宛先がクラウドサービスかどうかにかかわらず、Web全般に対してURLごとにアクセスを許可・拒否します。従って指定のURLが危険かどうかを判断する指標は、そのURL(Webサイト)に脆弱(ぜいじゃく)性やマルウェア感染がないかどうか、また業務上のアクセスとしてふさわしいかどうかといった、従来の脅威防御の観点となります。
対してCASBは対象をクラウドサービスに絞り、その利用統制に特化しています。これによりクラウドサービスの危険性を判断する指標が、前述した従来の脅威防御の観点に加え、クラウド特有の指標を加えたクラウドセキュリティの観点を含んだものとなります。具体的には「ファイル共有機能を有しているか」「アップロードしたデータの知的財産権がユーザー企業とクラウドサービスのどちらにあるか」などの観点を基にした危険性の判断を可能にします。
現在のCASB製品の多くは、シャドーITに関しては利用状況の可視化とクラウドサービスのリスク評価機能の提供に重点を置いています(画面1、2)。CASB製品自身ではアクセス制御はせず、実際のアクセス許可・拒否は、URLフィルタリング製品と連携する形式を取っています。すなわちアクセス許可・拒否をする前段の「クラウドサービス自身のリスクに関する判断」という、既存のURLフィルタリングではカバーし切れなかった部分をCASBが補完するのです。
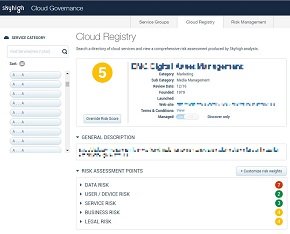
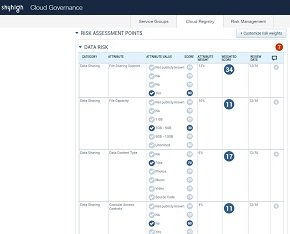
さまざまなクラウドサービスが登場する中、ユーザー企業が各サービスのリスクを都度調査し、アクセス許可・拒否を判断することは非常に困難です。CASBによる客観的なリスク評価は、大きな助けとなります。
クラウドサービスにアップロードするファイルの制御にも、大きな違いがあります。現在のURLフィルタリング製品は、エンドユーザーが送信するファイルの中身までは確認できません。例えばクレジットカード番号や日本でのマイナンバー(社会保障と税の共通番号)のような、機密情報を含むファイルの漏えいを防止することはできません。
CASB製品は一般的に、クラウドサービスへアップロードされるファイルの中身を確認し、機密情報が含まれていた場合にはアップロードの阻止やファイルの隔離・削除をするという漏えい防止機能を持っています。ただし基本的には、全てのクラウドサービスに対して、この漏えい防止機能を利用できるわけではありません。どのクラウドサービスに対して漏えい防止機能が利用できるかはCASB製品によって異なるため、製品選定の1つのポイントとなります。
Copyright © ITmedia, Inc. All Rights Reserved.


今理解すべき「CASB」の実力
包括的なクラウドセキュリティ対策を可能にする「CASB」が登場し、近年選択肢が急速に充実し始めた。なぜCASBは生まれたのか。既存のセキュリティ対策と何がどう違うのか。どのような視点でCASBを選ぶべきなのか。詳しく説明する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー