





















今理解すべき「CASB」の実力【第2回】
いまさら聞けない、「CASB」と「URLフィルタリング」は何が違うのか?(1/2 ページ)
クラウドセキュリティの注目株である「CASB」は、既存のセキュリティ製品やクラウドサービスのセキュリティ機能と、何がどう違うのか。分かりやすく解説する。
第1回「クラウドセキュリティの“熱い”キーワード『CASB』とは何か? 誕生の理由は?」は、「CASB」(Cloud Access Security Broker)の生まれてきた背景と、CASBに注目すべき理由について説明しました。第2回となる今回は、CASBの技術的・機能的特徴やメリットに踏み込み、既存セキュリティ技術との違いに着目して、CASBとは一体何なのかをお話しします。
結論から言うと、CASBは「従業員がクラウドサービスへアクセスする際のセキュリティを一括するコントロールポイント」です(図1)。
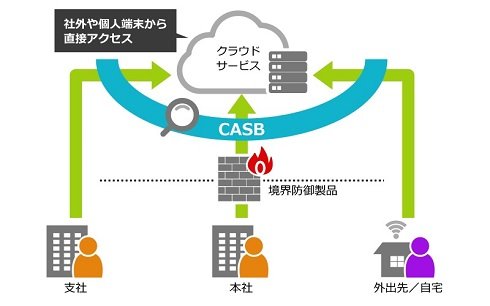 図1 CASBはクラウドサービスのコントロールポイントとしての役割を果たす《クリックで拡大》
ここで言う「クラウドサービス」とは、
- 会社が許可しておらず、従業員が個別に利用しているクラウドサービス
- 会社から利用を許可されているクラウドサービス
の両方を指します。前者を「シャドーIT」、後者を「サンクションIT」と呼びます。
ここで多くの人は2つの疑問を持つでしょう。1つ目はシャドーITのコントロールに関して、既存のURLフィルタリングによる可視化やアクセス制御と何が違うのか、という点。2つ目はサンクションITのコントロールに関して、クラウドサービス側が提供しているセキュリティ機能と何が違うのか、という点です。
併せて読みたいお薦め記事
「CASB」「クラウドセキュリティ」についてもっと詳しく
- クラウドセキュリティの“熱い”キーワード「CASB」とは何か? 誕生の理由は?
- 米国防総省が公開した“ミルスペック”な「クラウドセキュリティガイド」に書かれていること
- 「クラウド」「モバイル」の認証は今、どうなっているのか?
「シャドーIT」にどう対処するか
URLフィルタリングとCASBの違い
まずシャドーITのコントロールにおけるURLフィルタリングと、CASBとの違いについて説明します。
URLフィルタリング(「Webフィルタリング」とも)は、アダルトサイトや薬物・犯罪に関するWebサイトのように、教育上または職務上、閲覧することが不適切なWebサイトをフィルタリングし、エンドユーザーに見せなくすることを指します。クラウドサービスもWebサイトの1種だと考えれば、クラウドサービスのコントロールは、URLフィルタリングがあれば十分なのではないかと考える人もいるでしょう。
今や企業が当たり前に導入しているURLフィルタリングと、CASBによるシャドーITのコントロールは何が違うのでしょうか。下記の表1に両者の違いをまとめました。
| URLフィルタリング | CASB | |
|---|---|---|
| 対象 | ・クラウドサービスを含むWeb全般 | ・クラウドサービスのみ |
| 目的 | ・URLごとのアクセス制御 | ・クラウドサービス利用の統制 |
| 得意 | ・URL単位でのサイトの全般的な評価 ・アクセス自体のブロック |
・クラウドサービスに特化した危険度評価 ・アップロードデータの詳細な制御 |
| 不得意 | ・クラウドサービスに特化した危険度評価 ・アップロードデータの詳細な制御 |
・アクセス自体のブロック ・クラウドサービス以外のWebサイトの全般的な評価 |
URLフィルタリングは、宛先がクラウドサービスかどうかにかかわらず、Web全般に対してURLごとにアクセスを許可・拒否します。従って指定のURLが危険かどうかを判断する指標は、そのURL(Webサイト)に脆弱(ぜいじゃく)性やマルウェア感染がないかどうか、また業務上のアクセスとしてふさわしいかどうかといった、従来の脅威防御の観点となります。
対してCASBは対象をクラウドサービスに絞り、その利用統制に特化しています。これによりクラウドサービスの危険性を判断する指標が、前述した従来の脅威防御の観点に加え、クラウド特有の指標を加えたクラウドセキュリティの観点を含んだものとなります。具体的には「ファイル共有機能を有しているか」「アップロードしたデータの知的財産権がユーザー企業とクラウドサービスのどちらにあるか」などの観点を基にした危険性の判断を可能にします。
現在のCASB製品の多くは、シャドーITに関しては利用状況の可視化とクラウドサービスのリスク評価機能の提供に重点を置いています(画面1、2)。CASB製品自身ではアクセス制御はせず、実際のアクセス許可・拒否は、URLフィルタリング製品と連携する形式を取っています。すなわちアクセス許可・拒否をする前段の「クラウドサービス自身のリスクに関する判断」という、既存のURLフィルタリングではカバーし切れなかった部分をCASBが補完するのです。
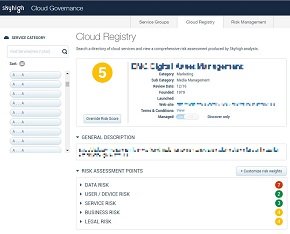
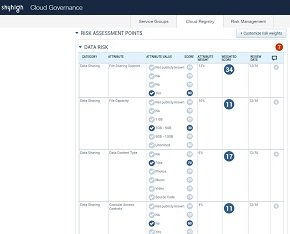
さまざまなクラウドサービスが登場する中、ユーザー企業が各サービスのリスクを都度調査し、アクセス許可・拒否を判断することは非常に困難です。CASBによる客観的なリスク評価は、大きな助けとなります。
クラウドサービスにアップロードするファイルの制御にも、大きな違いがあります。現在のURLフィルタリング製品は、エンドユーザーが送信するファイルの中身までは確認できません。例えばクレジットカード番号や日本でのマイナンバー(社会保障と税の共通番号)のような、機密情報を含むファイルの漏えいを防止することはできません。
CASB製品は一般的に、クラウドサービスへアップロードされるファイルの中身を確認し、機密情報が含まれていた場合にはアップロードの阻止やファイルの隔離・削除をするという漏えい防止機能を持っています。ただし基本的には、全てのクラウドサービスに対して、この漏えい防止機能を利用できるわけではありません。どのクラウドサービスに対して漏えい防止機能が利用できるかはCASB製品によって異なるため、製品選定の1つのポイントとなります。
Copyright © ITmedia, Inc. All Rights Reserved.


今理解すべき「CASB」の実力
包括的なクラウドセキュリティ対策を可能にする「CASB」が登場し、近年選択肢が急速に充実し始めた。なぜCASBは生まれたのか。既存のセキュリティ対策と何がどう違うのか。どのような視点でCASBを選ぶべきなのか。詳しく説明する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
「IT運用・情報システム業務」に関するアンケート
-
7
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
8
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー