




















ランサムウェアだけじゃなく、ソーシャル攻撃も広がる
Verizonの「データ漏えい・侵害調査報告書」で明らかになった最も警戒すべき脅威とは(1/2 ページ)
攻撃が確認された中で最も流行している種類のマルウェアが判明した。しかし、着実に増えているその他の脅威についてもレポートは示している。
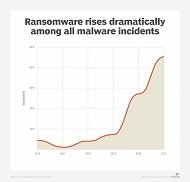 ランサムウェアの増加を示すグラフ(出典:Verizon)
米大手電気通信事業者であるVerizonは毎年、データ漏えい・侵害調査報告書(Verizon DBIR)を発表している。2014年版Verizon DBIRでは、データ漏えいにおける最も一般的な種類のマルウェアとして身代金要求型マルウェアである「ランサムウェア」の脅威が22位だった。2017年版Verizon DBIRでは大幅にその順位を上げ、5位になった。そして、最新の2018年版Verizon DBIRでは、ランサムウェアがそのリストの首位に躍り出た。
2017年、Verizonは65カ国、67の協力組織からデータを収集し、5万3000件以上のインシデントと2200件を超えるデータ漏えいについて報告を受けた。Verizonはデータ解析後、データ漏えいの39%にランサムウェアが関係していることを確認した。これは、マルウェアインシデントの割合が毎年倍増していることを示している。Verizon DBIRによると、ランサムウェアの脅威が増えていることは大した驚きではないという。この攻撃は、比較対象になっている他の攻撃に比べて要求されるリスクやコストが小さいためだ。盗んだデータを現金化する必要がない。また、汎用(はんよう)性が高く、多数のデバイスに導入したり、標的を絞って攻撃を仕掛けたりすることもできる。
併せて読みたいお勧め記事
ランサムウェアの脅威に備える
- ランサムウェア最悪の大流行に備えるバックアップと災害復旧(DR)戦略
- ランサムウェア被害で中小企業が倒産? 絵空事ではない事態に備える「バックアップ」
- 「WannaCry」事件の“痛み”から考える、ランサムウェアへの予防策とは
ランサムウェアだけじゃない身近なセキュリティインシデント
セキュリティサービスを提供するImpervaでリードサイエンティストを務めるイツシック・マンティン氏も同じ意見だ。「ランサムウェアが猛威を振るっていることは決して驚きではない」
「近年、ランサムウェア経済が産業化しているのを確認している。攻撃者はダークネット(一般的なWebブラウザでは参照できないWebサイト群)のフォーラムで購入または取得した構成要素から、ランサムウェア攻撃の活動を構築できるようになっている。2017年におけるトップは間違いなく『EthernalBlue』だ。これは、『WannaCry』のような複数のランサムウェア攻撃で使用されていた」とマンティン氏はTechTargetに語った。
生体認証サービスを提供するVeridiumのCEOジェームス・スティックランド氏によると、ランサムウェアの脅威が解消される可能性は低いという。「企業でのセキュリティパッチ適用とアーキテクチャにはグランドキャニオン級の隙間ができているためだ」
同氏はTechTargetに次のように話した。「企業は顧客データや知的財産を失うことを恐れている。悪意を持った攻撃者から見れば、これら全てが攻撃の対象となる。多くのハッキングでアクセスされているデータは、ほとんど価値がないものだが、アクセスされるだけでブランドや信頼は失墜する。データを隔離し、そのドアに鍵を掛けるポリシーを強制して適切に保護していなければ、盗み出すのは簡単だ」
プリテキスティングとフィッシング
Verizonはランサムウェアの脅威以外にも、悪意のある攻撃者にとってソーシャル攻撃が依然として効果的な手口になっていることを確認した。「プリテキスティング」は、2017年版DBIRでVerizonが増加傾向にある脅威として注目した問題だ。この攻撃手法は、身元を偽って企業から個人情報などを抜き出すもので、2017年版DBIRでは61件のインシデントが報告されていたが、2018年版では170件と前年比で3倍近く増加している。
Verizonは次のように報告する。「プリテキスティングとフィッシングの主な違いを1つ挙げると、前者の場合、攻撃者がマルウェアのインストールに依存しないことだ。プリテキスティングを特徴としたインシデントでマルウェアが確認されたのは10%未満だ。対して、フィッシングを特徴としたインシデントではマルウェアが存在していたケースが3分の2を超えている。そのため、プリテキスティングでは足掛かりを得ることがあまり必要とされない。むしろ、標的の取る行動から直接情報を得ることの方が重要になる」
Verizonによると、プリテキスティングとフィッシングとの境目が曖昧になる領域があるという。そこで、同社は攻撃者と標的の間で会話が交わされるインシデントをプリテキスティングの事例に分類することにした。そうした会話には情報を取得したり行動に影響を与えたりする意図がある。また、ユーザーをわなに掛けて悪意のあるリンクをクリックさせることが主な狙いである攻撃活動は、フィッシングのカテゴリーに分類される。
プリテキスティング手法ではマルウェアが不在だ。にもかかわらず、2017年には170件のインシデントのうち、114件のデータ漏えいの確認が報告されている。そのうち95%が金銭目的だった。フィッシングの場合、脅威因子に対する成功率はプリテキスティングほど高くない。1192件のインシデントに対し、236件のデータ漏えいが確認された。ただ、DBIRでは、この手口の動機は金銭目的(59%)とスパイ行為目的(41%)に分かれていたと指摘している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
「何も変更していないのにWebサイトがクラッシュ」 そのときの原因は?
-
6
個人の業務効率化で終わる企業の盲点 AIで成果を出す「上位6%」の手法
-
7
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
8
「何から始めればいい?」 情報漏えい対策で悲鳴を上げる中小企業のリアル
-
9
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー