





















機密情報販売サイトや詐欺サイトが多数存在
サイバー犯罪の温床「ダークWeb」の実情と対策
特定の方法でしかアクセスできない「ダークWeb」では、個人情報リーク、クレジットカード情報販売など、サイバー犯罪につながる不正活動が繰り広げられている。事例と対策方法について解説する。
サイバー攻撃の犯行者は、限られた手段でのみアクセスできる「ダークWeb」というネットワーク、あるいはそこで得た情報を使い、犯罪行為に及ぶことがある。ダークWebのWebサイトでは、個人情報やクレジットカード情報などの機密情報が売買されている。本稿ではそうしたダークWebとサイバー犯罪の実情や対策について、PwCサイバーサービスのサイバーセキュリティ研究所所長である神薗雅紀氏の説明を基に解説する。
普通にはアクセスできないWebサイト
 PwCサイバーサービスの神薗雅紀氏
匿名性が高いダークWebは、悪意あるWebサイトを開設する場所として利用されるケースが少なくない。ダークWebへのアクセス方法として用いられる通信手法/ソフトウェアの一つが「Tor」(The Onion Router、図1)だ。Torは、同一ネットワークに参加する複数の端末(ノード)を中継して、送信者が発した情報を受信者に伝える。その際、経路情報と送信データを多重に暗号化。情報伝達経路において隣接するノードのみが、暗号化済みの送信データを復号できるようにする。送信したい情報を多重にカプセル化する「タマネギ」のような構造を利用し、通信の秘匿性を確保する仕組みだ。
Torネットワーク内で稼働させるWebサーバは、Webサービスの提供者側とアクセス者側両方の身元をたどれなくする「Hidden Service」(秘匿サービス)という機能を使用できる。こうした通信技術がダークWebの匿名性を実現する。
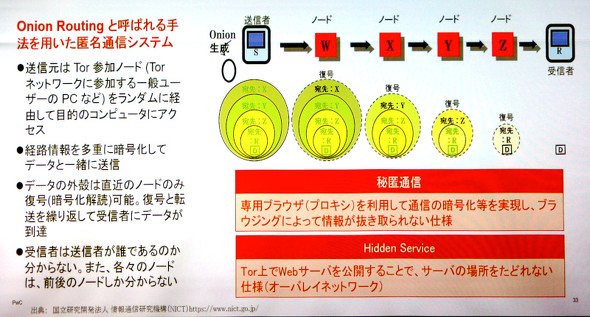 図1 Torの概要(出典:PwCサイバーサービス)《クリックで拡大》
サイバーセキュリティ研究所がダークWeb内のWebサイトのアドレスを収集し、分析したところ、ダークWebで観測される「.onionアドレス」(秘匿サービスを使って運用されているIPアドレス)は「約3週間で消滅してしまうことが分かった」と神薗氏は語る。同氏が注目するWebサイトは多岐にわたる。以下はその例だ。
- 違法販売サイト
- クレジットカード情報や個人情報などの機密情報の他、ドラッグや銃などさまざまな物を商品として扱っているWebサイト。「本物とみられる日本人のクレジットカード情報も複数観測された」(神薗氏)
- 仮想通貨関係サービス
- 「預けた金額を100倍にする」というサービスやトランザクションを複雑化するサービス、仮想通貨の入送金に利用する秘密鍵の販売サービスなど。実際に金額が100倍になった利用者も確認されているが、神薗氏によればWebサイトの運営者が証拠をでっち上げるために用意した「自作自演」の可能性があるという。
- フォーラムサイト
- 過激な意見交換の場になるだけでなく、内部関係者とみられる人物が、企業組織の内部情報をリークさせる目的で機密情報を書き込むWebサイト。
- フェイクニュースサイト
- 偽情報を真実かのように紹介するWebサイト。ダークWebにはさまざまな企業組織の内部関係者が集まりやすいことから、信頼性の高さを頼りにする利用者がいる。一方でそうした人に誤情報をつかませようとする利用者もいる。そのような人物について、神薗氏は「情報入手者に誤情報を拡散させることで、該当情報の関係者間での、ひいては社会的な混乱が生じることを狙っている」と説明する。
- プロパガンダ発信サイト
- ダークWebの匿名性を盾に、テロ組織などの反社会的勢力が政府機関に対して過激な発言をする場として使うWebサイト。
「疑わしき」を見つける
ダークWebを利用したサイバー攻撃に対処したり、企業組織の内部犯行を検知したりするには、どのような手法があるのか。神薗氏は「ダークWebにアクセスするためのサーバとの通信履歴や、アクセスに必要なツールの使用履歴がないかどうかを確認するとよい」(図2)と話す。そうしたツールの使用履歴を従業員のPCで確認して、内部犯行の犯人特定につなげた事例があるという。
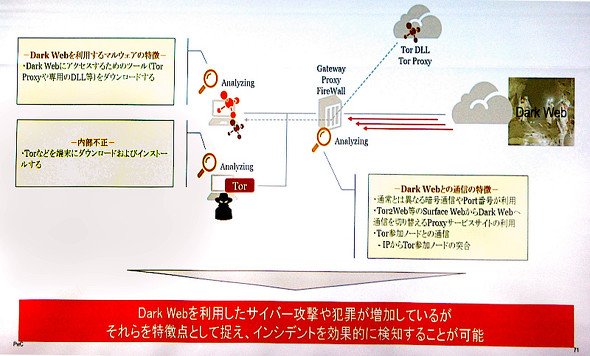 図2 サイバー攻撃や内部犯行検知のための仕組み(出典:PwCサイバーサービス)《クリックで拡大》
Torに参加しているノードのIPアドレスやURLは「一般のWebサイトで公開されている」と神薗氏は指摘。そのようなIPアドレスやURLへのアクセス履歴が従業員のPCに残っていないかどうか確認することで、Torへのアクセスの有無をある程度把握できるという。このようなアクセス検出にはファイアウォールが利用できる。
さらなる対策技術の開発例として神薗氏が紹介するのは、情報通信研究機構(NICT)との共同研究だ。マルウェアを検証環境内で実行し、サイバー犯罪者の活動の様子を観察する取り組みで、「実際に犯罪者がリモートデスクトップ接続を利用して不正行動をする一連の流れを録画できた」という。
Tor自体は犯罪目的で開発された技術ではない。使いどころを誤れば問題になるのはTorに限った話ではなく、技術や道具、そして情報にも同じことが言える。「ダークWeb内の犯罪者同士もだまし合いをしている」と神薗氏は語る。真偽を判断し、どう使うか・何に使うかを考えるのは、セキュリティ対策を進める上で重要だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[Tebiki株式会社] 製造現場の技術伝承を変える生成AI、勘と経験に頼らない業務標準化の仕組みとは -
製品資料
[Tebiki株式会社] 設備保全の脱・属人化ガイド “記録を予防保全に生かす”ための3ステップ -
市場調査・トレンド
[株式会社ハイパーギア] 製造業96社調査で判明 電子化が進まない理由とその対策 -
製品資料
[富士通株式会社] 分散する商流・物流データから価値を創出、サプライチェーンを変えるデータ基盤 -
製品資料
[rakumo株式会社] Microsoft 365で情報共有がうまくいかないのはなぜか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
3
「Microsoft 365」障害はなぜ拡大? “安全装置”フェイルオーバーのわな
-
4
「WSUS」更新終了で迫られる決断 8割が選んだ“本命”移行先ツールとは?
-
5
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
6
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
-
7
大和証券や日経も被害に 2026年秋のインシデント集中で崩れた「防御の前提」
-
8
「オフィス移転・刷新に伴うネットワーク環境の実態」に関するアンケート
-
9
企業が「Microsoft Azure」を選ばざるを得ない理由
-
10
なぜ「PHP2Shell」はパッチを当てても終わらないのか?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
-
10
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー