





















NEWS
新3大常識、標的型メール攻撃対策は「守る」「止める」「教える」
情報セキュリティの中でも注目が集まる標的型メール攻撃対策について、「情報セキュリティEXPO」と「データストレージEXPO」の展示から防御、制御、検知に関する最新の製品/サービスを紹介する。
2013年5月8日~10日の3日間、ITの専門イベント「2013 Japan IT Week」が東京ビッグサイトで開催中だ。今回はこの中でも標的型メール攻撃対策に注目して、「情報セキュリティEXPO」と「データストレージEXPO」で出展されていた最新の製品/サービスを紹介する(写真1)。
「守る」:攻撃をリアルタイムに可視化
日本プルーフポイントが展示していた「Proofpoint Targeted Attack Protection」は、標的型メール攻撃に対して攻撃情報をリアルタイムで可視化するSaaSだ(写真2)。クラウド環境で動作するサンドボックス(仮想的なクライアントPC環境)を用意したのが最大の特徴である。
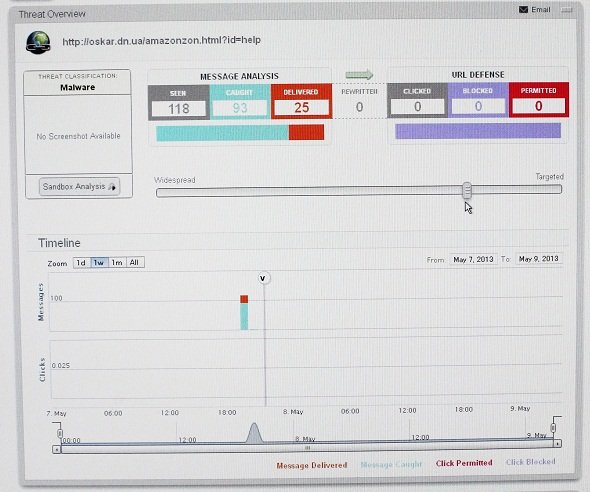 写真2:「Proofpoint Targeted Attack Protection」のアプリケーション画面。分析したファイルや受信してしまった不正ファイルの数が上部に表示され、下部には「月」「週」「日」の単位で統計情報を表示する《クリックで拡大》
Proofpoint Targeted Attack Protectionには以下4つの特徴がある。
- Block(防御)
- Respond(対応)
- Detect(検知)
- Protect(保護)
1つ目のBlock(防御)は、悪意のあるWebサイトのURLが記載されていたり、マルウェアが添付されている標的型メールを受信した場合、マルウェアをサンドボックス内で実行して脅威を判定/分析する。サンドボックスは、米Proofpointが運用するデータセンターで稼働させる仕組みだ。
2つ目のRespond(対応)は、悪意のあるWebサイトを通じてサービス利用者が不正なファイルを受信した場合、専用アプリケーションで攻撃をリアルタイムに可視化し、そのファイルがもたらす脅威とその対応策を利用者に提示する。
3つ目のDetect(検知)は「Analyticsサービス」で可能にする。Proofpointが独自にモデル化した安全なメールの傾向と導入企業が受信したメールの傾向とを比較し、不審なメールを検知する。メールのドメインとヘッダを分析することで不審なメールかどうかを判定する。
4つ目のProtect(保護)は、ユーザーが悪意のあるWebサイトへ直接アクセスするのを防ぐ機能だ。受信したメールの本文にURLが記載されていた場合、メール本文のURLをProofpointのデータセンターを経由するように書き換え、メールからURLに対して直接アクセスさせないようにする。
その他、Proofpoint Targeted Attack Protectionはどの端末のどのユーザーが不正なファイルを受信したかを追跡しており、迅速なインシデント対策に役立つ。価格は、ユーザー数に応じた課金となっており1000ユーザー単位の契約となる。1ユーザー当たりの価格は1年3000円前後だ。初期費用は30万円程度。
「止める」:不審なファイルは実行させないホワイトリスト方式
ロックインターナショナルが展示していた「Lumensionアプリケーションコントロール」は、実行しても安全であることが分かっている実行ファイルをホワイトリストに定義することで、不正なファイルの実行を防ぐ製品だ(写真3)。
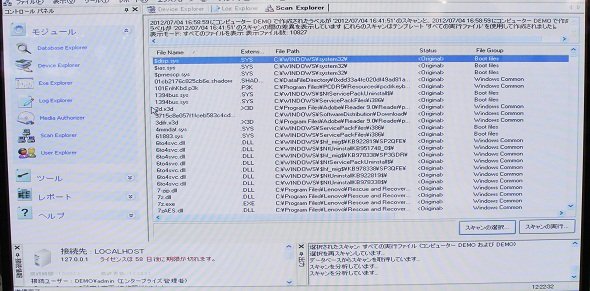 写真3:「Lumensionアプリケーションコントロール」のアプリケーション画面。右にホワイトリストが表示されており、ファイル名、拡張子、パスなどを表示する《クリックで拡大》
Lumensionアプリケーションコントロールは、安全な実行ファイルのハッシュを作成し、ホワイトリストとして登録してファイルの実行を制御する。ファイルを実行する場合、ホワイトリストに登録されているかどうかを確認し、登録されている場合にファイルの実行を許可する。そのため、未知のマルウェアなどの実行を防ぎ、システム環境をセキュアにできる。
LumensionアプリケーションコントロールはMicrosoft Officeなどの主要なプログラムを標準でホワイトリストに登録済みだ。さらに、Windows Updateにも対応しており、パッチにより変更された実行ファイルのホワイトリスト登録も自動で行われる。契約は10クライアント/1サーバからとなっている。価格は実行制御に必要なアプリケーションサーバが9万円、アプリケーションコントロールのライセンスが1端末毎8500円(税別)、1年間の保守が総額の20%。
「教える」:対策の1歩はユーザー意識の向上から
NTTソフトウェアが展示していた「CipherCraft/Mail 標的型メール対策」は、受信されたメールのヘッダ情報を分析し、不審なメールについては警告画面を表示する製品だ(写真4)。
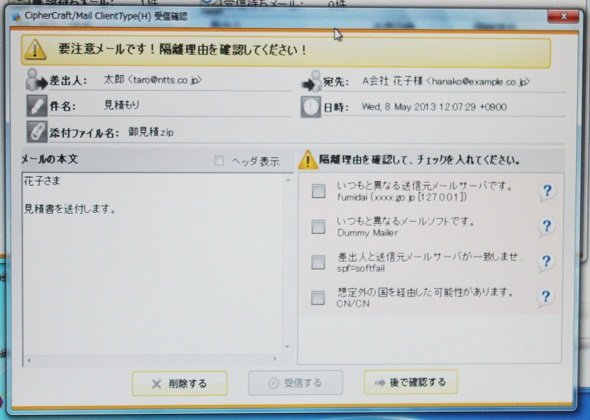 写真4:「CipherCraft/Mail 標的型メール対策」の不審メール警告画面。上部に大きく不審メールであることを通知している
CipherCraft/Mail 標的型メール対策はメールの送受信履歴から日常的に用いられるメールアドレスを学習するエンジンを搭載しており、不審なメールをクラスタリングして分類する。クラスタリングは、「レシーブドヘッダ」と呼ばれる改ざんが難しいとされるヘッダの一部から判断しており、ヘッダに含まれる送信情報やメールソフトの情報、サーバの情報の類似性を比較することで不審なメールを判定する。
標的型メール攻撃では、なりすましなどの可能性もあり、本文の内容は一般的に信用できない。そのため、ヘッダによる信頼性の判定が重要となる。この製品はクライアント端末にアプリケーションをインストールすることで導入できるので、容易に対策を講じることが可能だ。価格は1ユーザー4900円(税別)。年間保守料金(初年度必須)が総額の15%分。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
4
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
7
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
8
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
「IT運用・情報システム業務」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー