




















セキュリティベンダーが語るモバイル戦略:ソフォス編
スマートフォン管理の最新トレンドは「アプリ管理」と「セルフサービス」
スマートデバイスのセキュリティ対策を進める上で留意すべきポイントは何か。ソフォスは、アプリケーション管理とセルフサービスの重要性に目を向けるべきだと指摘する。
Windowsや一部のMacマシンにあるような従来型のウイルスは、ほとんどのモバイル端末には存在しない――。2011年11月、米Googleのオープンソースプログラムマネジャーであるクリス・ディボナ氏が自身のブログに記したこの発言が、セキュリティ関係者の間で注目を集めた。
「スマートデバイスにとって現在脅威となっているマルウェアは、感染や拡散を繰り返す一般的なウイルスとは異なるという点で、ディボナ氏の発言は一理ある」。ソフォスのマーケティング部長である平野祐司氏はこう指摘する。
OSの深部に潜入したり、自身をコピーしながら感染を広げる“従来型”のウイルスは、スマートデバイスにとって脅威にならないという見方が一部にある。AndroidやiOSなどのスマートデバイス向けOSの多くは、アプリケーションを“サンドボックス”と呼ぶ隔離された環境で稼働させる。Jailbreakやroot化によって管理者権限を取得していれば話は別だが、たとえウイルスであっても通常のアプリケーションと同じくサンドボックス内での動作を余儀なくされる。結果としてシステムの深部に潜れないため、脅威にはなりにくいというわけだ。
スマートデバイスの脅威となるのは「通常のアプリケーション」
 ソフォスの平野祐司氏
ではスマートデバイスにとって脅威となるのは、どういったマルウェアなのだろうか。
平野氏は、「通常のアプリケーションとして提供されるマルウェアこそが脅威となる」と指摘する。有料販売されているアプリケーションを偽った無償のアプリケーションに、悪意のあるコードが埋め込まれていたという事例が報告されている。さらに公式マーケットで提供されているアプリケーションであっても、端末の位置情報や通話履歴を外部に送信するなど不適切な動作をするアプリケーションも存在する。
スマートデバイス向けマルウェアの多くが通常のアプリケーションとして存在するのであれば、従業員の端末内のアプリケーションをいかに管理するかが重要になる。アプリケーション管理の第一歩となるのは、端末の現状を可視化して管理を徹底することだ。ここで有効なのが「モバイルデバイス管理(MDM)」製品である。
最近のMDM製品はこうした背景を受け、アプリケーション管理機能を充実させつつある。インストールが必須のアプリケーション(必須アプリケーション)やインストールを推奨するアプリケーション(推奨アプリケーション)、インストールを禁止するアプリケーション(禁止アプリケーション)を指定する機能がその代表例だ。必須アプリケーションがインストールされていなかったり、禁止アプリケーションをインストールしている端末があれば、自動的に検知する。さらに必須アプリケーションを遠隔操作で端末にインストールする機能を備えるMDM製品もある。
ソフォスはAndroid向けウイルス対策ソフトである「Sophos Mobile Security」の販売を予定しているが、販売は2012年5月とMDM製品よりも後発となる。ウイルス対策製品を主力とする同社がウイルス対策製品よりもMDM製品を先に販売したのは、「喫緊の課題としてアプリケーション管理を中心とする端末管理を挙げるユーザー企業が多いことが背景にある」(平野氏)という。
MDM製品の選定ポイントは「機能」から「管理性」に
セキュリティ対策の最初の一歩となるMDM製品は製品数こそ充実してきたものの、主要機能はほとんど差がないのが現状だと平野氏は漏らす。その原因として平野氏は、「OSの制限により、MDM製品に実装できる機能が限定されること」を挙げる。
MDM製品は端末のOSによって利用できる機能が異なる点も考慮すべきだと平野氏は注意を促す。「MDM製品の導入に当たっては、社内導入する端末のOSと、そのOSで利用できる機能の双方を正しく見極めることが大切」というのが平野氏の見方だ。
「MDM製品が機能を競う段階は過ぎた」と言い切る平野氏が、MDM製品の今後の差異化ポイントとして挙げるのが「管理性の向上」である。ユーザー企業が管理すべき端末は多種多様だ。スマートデバイスだけでなく、ノートPCやデスクトップPCといった従来型の端末も引き続き管理しなければならない。「管理負荷の抑制はユーザー企業にとって大きな課題だ」(平野氏)
セルフサービス機能で管理者負担を軽減
ソフォスが2011年12月19日に販売開始したMDM製品の最新版「Sophos Mobile Control 2.0」はこうした背景を踏まえ、アプリケーション管理機能や端末の管理性向上にこだわった。
まずアプリケーション管理については、管理対象の端末にインストールされたアプリケーションを一覧表示したり、必須アプリケーションや禁止アプリケーションを指定して制御できる。禁止アプリケーションがインストールされている端末やJailbreakあるいはroot化された端末など、社内ポリシーに準拠しない端末を一目で確認できる(画面1)。
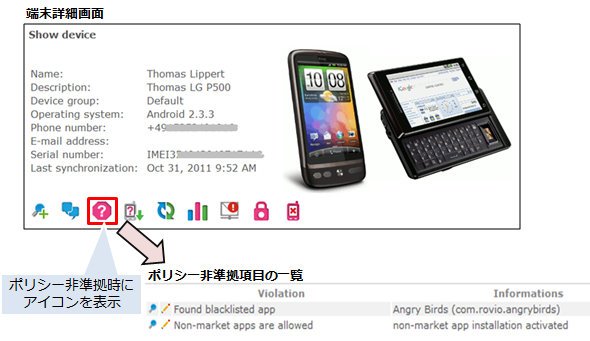 画面1:ポリシーに準拠しない端末を管理画面で確認できる
アプリケーションの管理方法はOSによって異なる。iOSの場合、App Storeの無効化や独自のApp Storeを構築できる「Enterprise App Store」機能を利用して必須/推奨アプリケーションを通知する。Androidの場合は通知に加え、遠隔操作で必須アプリケーションをインストールしたり、禁止アプリケーションをアンインストールできる。インストールやアンインストールの作業を完了するには従業員の承認操作が必要となるため完全な自動化はできないが、端末を回収する手間が省けるのが利点だ。
もう一方の管理性の向上を実現するのが、管理者が実行するリモートロック/ワイプなどの一部の操作を、従業員自ら実行できる「セルフサービスポータル」である。「リモートロック/ワイプなどの一部機能を従業員に委ねるだけでも、管理者の負担軽減に一定の効果がある」と、同社セールスエンジニアである三宅琢也氏は説明する。さらに管理者の不在時に従業員が端末を紛失したり盗難に遭ったりしても、管理者の操作を待たずに端末を保護できるというメリットもある。
 ソフォスの三宅琢也氏
特にセルフサービスポータル機能が効果を発揮するのは、私物端末を業務利用する「BYOD(Bring Your Own Device)」を導入する場合だと三宅氏は強調する。Sophos Mobile Control 2.0のセルフサービスポータルは、従業員が管理対象の端末を自ら登録申請できる機能を備える。BYODを導入するに当たって、管理者が端末を登録する負荷を軽減するのに役立つ。登録申請された端末は、ポリシーと照合してから正式に登録が完了する。
私物端末の登録申請を従業員に任せるにしても、申請できる端末にある程度の制限を設けたい場合もあるだろう。管理者にとって、iOSやAndroid、Windows Phoneなど多岐にわたる端末を全て管理するのは大きな負担となるからだ。そこで、従業員が登録可能な端末をOSの種類によって制限する機能も備えている(画面2)。
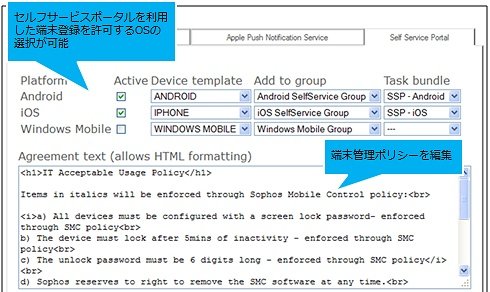 画面2:セルフサービスポータルの管理者側の設定画面
Sophos Mobile Control 2.0のもう1つの特徴として、端末に対するポリシー適用や各種通知に利用する遠隔コマンドの送信の手段を充実させたことが挙げられる。
従来版で利用可能だったSMS(ショートメッセージサービス)に加え、プッシュ配信機能であるAPNs(Apple Push Notificationサービス)やC2DM(Cloud to Device Messaging)、メールを利用したコマンド送信を可能にした(図3)。これによりNTTドコモやソフトバンクモバイルとSMSの仕様が異なるKDDIの端末に加え、3G接続のないWi-Fiデバイスも管理可能になった。
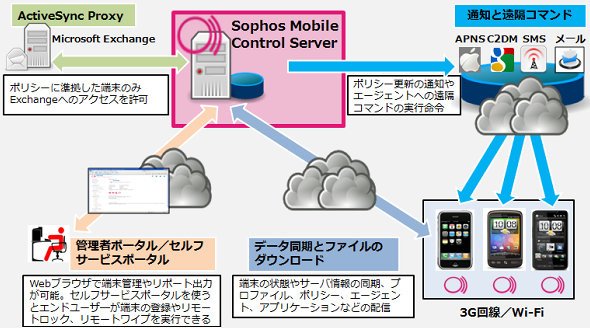 図:プッシュ配信機能やメールを使った端末管理の仕組み《クリックで拡大》
その他にも、スマートデバイスのセキュリティ向上に役立つ機能を充実させた。Microsoft Exchange Serverへのアクセス制御機能がその1つ。Sophos Mobile Control 2.0の専用サーバはActiveSyncプロキシとしても動作し、ポリシーに準拠しない端末をExchange Serverに接続できないよう制御できる。さらに端末のSIMカードの差し替えを検知する機能なども備える。
スマートデバイスのセキュリティは5つの視点で取り組む
ソフォスは今後もスマートデバイス向けセキュリティ製品を充実させていく意向だ。前述の通り、2012年5月にAndroid向けウイルス対策ツール「Sophos Mobile Security」の発表を予定している。詳細は明らかにしていないが、Sophos Mobile Control 2.0と連携し、セキュリティ対策を効率的に強化できるようにするという。
今後のソフォスの製品展開を占う上で、同社がスマートデバイスのセキュリティ対策について示す以下の5つの視点が参考になりそうだ。
- MDM
- データ保護
- アプリケーションセキュリティ
- 安全なWebサイト閲覧
- DLP(Data Loss Prevention)
まずはMDMを導入して端末管理体制の基礎を構築する。その後、端末から企業内データへのアクセス制御やアプリケーションの管理・制御、Webサイトへのアクセス制限、情報漏えい対策としてのDLPなどの導入を用途に応じて検討していく。「5つの視点と自社のセキュリティポリシーとを突き合わせて必要な要素を導入することが、スマートデバイスのセキュリティ向上の近道となると確信している」(平野氏)
Copyright © ITmedia, Inc. All Rights Reserved.


セキュリティベンダーが語るモバイル戦略
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー