




















進化するモバイルデバイス管理(MDM)
スマートフォン/タブレット管理の新潮流――「MAM」「MCM」とは
スマートデバイスの管理を効率化するモバイルデバイス管理(MDM)の機能はまだ発展途上だ。MDMの機能は今後どのように進化していくのか。導入の際の注意点は。ガートナー主催イベントの講演内容をリポートする。
スマートフォンやタブレット端末といったスマートデバイスの企業利用が進みつつある。可搬性の高いスマートデバイスを社内の業務システムやクラウドの端末として活用することにより、業務プロセスの迅速化が期待できる。
ただし、スマートデバイスの管理を効率化するモバイルデバイス管理(MDM)の機能はまだ発展途上だ。ガートナー ジャパンが10月上旬に開催した「Gartner Symposium ITxpo Tokyo 2011」の講演から、スマートデバイス導入・活用の注意点をリポートする。
対策の基礎をMDMで早期に構築
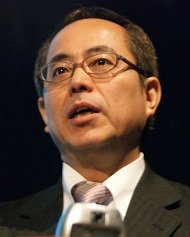 ガートナー ジャパンのリサーチ ディレクターを務める堀 勝雄氏
スマートデバイスの企業利用を進める上で重要になるのが、セキュリティ対策だ。ガートナー ジャパンでテレコム/ネットワーク分野のリサーチ ディレクターを務める堀 勝雄氏は、大きく以下の3つのリスクへの対策を検討すべきだと指摘する。
- 端末単体での利用時のリスク
- 社内システム接続時のリスク
- インターネット利用時のリスク
これらのリスクは、ノートPCの利用の際に検討すべきものと大きくは変わらない。だが堀氏は「スマートデバイスはノートPCよりも小型で盗難・紛失の危険性が高く、OSごとにセキュリティ機能や管理機能に違いがある。こうした点で、ノートPC以上に注意を払わなければならない」と、スマートデバイスならではの対策の必要性を訴えた。
堀氏は、端末単体での利用時のリスクについてはモバイルデバイス管理(MDM)の導入、社内システム接続時のリスクについてはVPNの利用やシステムのWeb化と専用ブラウザの利用、インターネット利用時のリスクについては社内ネットワーク経由での接続やアンチウイルス/URLフィルタリング機能を持つソフトウェアの導入、といった対策を説明した。
堀氏が特に早期の取り組みが必要だと指摘したのは、端末単体での利用時のリスクへの対策。それを実現するMDM製品、サービスの早期導入が重要だという考えを示した。
「社内システムへの接続やインターネット利用時のリスク対策を考える前提として、端末レベルでのリスクを抑える必要がある。そのためにMDMの早期実装は不可欠だ」
堀氏はMDMの利用により、「最低限、ローカルパスワードの適用やオートロックの設定を強制するのに加え、リモートロック/ワイプを可能にする状態を早急に実現する必要がある」とアドバイスする。
MDMの管理対象はアプリやデータへ
堀氏はMDMが今後進むべき方向性として「デバイス機能の制限やネットワークの暗号化といった、端末やインフラレベルの管理に加え、デバイスが搭載するアプリケーションの管理や取り扱うデータの管理が重要になる」と指摘する。「スマートデバイスを社内システムの1要素として導入するに当たって、端末、アプリケーション、データという、システムを構成する3つのレイヤーそれぞれのセキュリティを考えることは極めて自然なことだ」
こうした背景を踏まえて堀氏は、MDMには今後、アプリケーションの管理を実現する「Mobile Application Management(MAM)」や、コンテンツのやりとりを管理する「Mobile Content Management(MCM)」といった機能が備わっていくという見通しを示した。
MAMについては、SAPジャパンの「Afaria」をはじめ、アプリケーションの配布や利用制限といった機能を盛り込むMDM製品が既に登場している。MCMについて堀氏は、「機密情報を自動判別して外部への流出を防ぐ『DLP(Data Loss Prevention)』機能を備える動きが活発化するだろう」と見ている。
ベンダー、事業者選定が重要に
ユーザー企業がMDMに期待する機能はますます増えていく。MDM製品ベンダーやサービス事業者は、この期待に応えられているのだろうか。現状では「まだまだ十分とはいえない」というのが、堀氏の見解だ。「MDM製品、サービスはまだ発展途上。どのベンダーや事業者を選ぶかによって、中長期的に実現できる機能が異なってくる」
堀氏は、MDM製品、サービスの選定基準として、「ベンダーやサービス提供者のビジョンや経営体力を見定めることが重要になる」と指摘した。ビジョンについては、製品、サービスに今後どういった機能を追加しようとしているのかという姿勢を注視することが大切だと、堀氏は指摘する。「機能の方向性が、自社のポリシーに沿ったものなのかどうかを可能な限り見極めることが重要になる」。経営体力については、「特にAndroid端末は、機種ごとに機能検証が必要になり、これには膨大な投資が必要になる。小規模で資金が限られるベンダーの場合、継続的な製品、サービスの提供が難しくなる可能性も否定はできない」という見方を示した。
こうした選定基準に基づくベンダー、事業者選定の1つの指針となるのが、ベンダー・事業者を評価した米Gartnerの報告書「マジック・クアドラント」の評価である。GartnerはMDMに関するマジック・クアドラントにおいて、MDM市場のリーダーとして米Sybase、米MobileIron、米AirWatch、米Good Technologyの4社を挙げている。堀氏は「例えばAirWatchは、グローバルで4カ所のデータセンターを保有しており、百数十人の開発体制を敷いている。国内のMDMベンダーや事業者は、こうした企業に対抗し得る体力がなければならない」と指摘し、中長期的にはMDMベンダーの合従連衡が避けられないとの見方を示す。
既存システムを生かし2段階で導入
MDMの機能は発展途上であり、製品、サービスの選択は慎重にしなければならない。その一方で、企業内に急速に普及するスマートデバイスを野放しにはできない。そうした状況下で堀氏は、既存システムを活用した2段階でのMDM導入を提案する。
2段階導入の例として堀氏は、グループウェア製品に備わる基本的なMDM機能を活用しつつ、MDM製品、サービスを検討する方法を挙げる。例えば、マイクロソフトの「Microsoft Exchange Server」は、スマートフォン向けの同期用クライアントソフトである「Microsoft ActiveSync」を利用し、リモートロックや証明書認証といった基本的なMDM機能を実現できる(参考:Outlook/Exchange Serverユーザーのための場所を問わないメール環境構築)。IBMの「Lotus Notes/Domino」も、「Notes Traveler」と呼ぶソフトウェアで同様の機能を利用できる。サイボウズも、同社のグループウェア製品との同期用ソフトウェア「KUNAI」に、基本的なMDM機能を備える。「まずはグループウェアの機能を使いつつ、同時並行でMDMの検討を進めるとよいだろう」
認証の強化が課題に
スマートデバイスの業務利用に当たって考えなければならないもう1つの要素は、個人所有の端末を業務で利用する「BYOD(Bring Your Own Device)」の普及だ。正当な従業員が業務システムを利用していることを保証するためには、MDMによる対策に加えて認証の強化が不可欠だと堀氏は指摘する。
端末レベルの対策として、最低限必要だと堀氏が指摘するのが、端末ログインのためのパスワードの設定である。「シンプルな対策ではあるが、盗難時の情報漏えいを防ぐには極めて効果的だ」
社内システムへの接続に目を向けると、「ID、パスワードによるデバイス認証だけでは不十分。端末を特定できるデバイス認証やシングルサインオンといった手段を併用した2要素認証を導入し、セキュリティレベルを上げることが望ましい」と、堀氏は指摘する。
クラウドサービスを利用する際の対策として堀氏は、クラウドサービスのログインパスワードを頻繁に変更する、ブラウザのオートコンプリート機能を無効にする、クラウドサービスの多要素認証オプションを利用する、といった対策を推奨する。
一般的には、社内システムとクラウドサービスのどちらか一方ではなく、双方を適材適所で活用するのが現実的だろう。そうした環境下において、「将来的には、社内システムとクラウドサービスの認証機能を連携する『認証フェデレーション』の導入を検討する必要性が高まると見ている」。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTインテグレーション株式会社] 取引先のセキュリティをどう管理する? 「SCS評価制度」対応の勘所を解説 -
製品資料
[NTTインテグレーション株式会社] SCS評価制度「★4」取得のカギ 最大の壁を突破する方法とは? -
製品資料
[NTTインテグレーション株式会社] 2026年度末から運用開始 「SCS評価制度」に備えて製造業がやるべきことは? -
事例
[ネットワンパートナーズ株式会社, アイビーシー株式会社] ハイブリッド環境の一元管理と快適な無線LAN環境、三井ホームはどう実現した? -
市場調査・トレンド
[TD SYNNEX株式会社] 調査で学ぶセキュリティ運用の実態 人を増やさず品質を維持する方法とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「SIEMの利用」に関するアンケート
-
2
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
3
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
-
4
日本HP×大塚商会が明かす「AI時代のPC選定の落とし穴」とは
-
5
OpenAIがコスト半減のGPT-6新モデル投入 Claude猛追とOSS包囲網で激化する価格戦
-
6
【基本情報技術者試験】データを複数ディスクに分散する「RAID」の仕組みと特徴
-
7
AIコストを解決 なぜSnapdragon Xが次期PCの有力候補なのか
-
8
AI自動化が進まない理由の1位は「詳しい人がいない」 従業員300人調査
-
9
「RAGの利用」に関するアンケート
-
10
【基本情報技術者試験】そもそもOSは何をしている? 「ジョブ管理」の仕組みを解説
ホワイトペーパーランキング PR
-
1
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
2
バックアップは“取っているから大丈夫”なのか? ランサムウェア時代の備え方
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
5
5分で分かる Microsoft 365のデータ損失に備えるためのバックアップの仕組み
-
6
「NAS」「SAN」「DAS」は何が違う? いまさら聞けないストレージの基礎
-
7
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
ソフトウェア開発の属人化と手戻りをどう防ぐ? 速さと品質を両立させる方法
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー