




















事例で分かる、中堅・中小企業のセキュリティ対策【第2回】
どう防ぐ? 標的型攻撃(2):なぜか最近、オフィシャルサイトの表示が遅くなった(2/2 ページ)
攻撃状況の監視・可視化の重要性、中堅・中小企業はどのような対策が必要か
一方で中堅・中小企業の場合はどうでしょうか。サイバー攻撃に対する監視や可視化などの対策をしていないことが多く、実際に被害に遭遇しているにもかかわらず「気付いていない」だけである、というケースが往々にしてあるものです。知らないものには対策のしようがなく、既に攻撃者にPCが乗っ取られており、毎日のように機密情報や重要情報が吸い上げられているかもしれない、という事実に気付くことすらできないのです。
特に中小企業の場合は、以下の脆弱(ぜいじゃく)性が残っているため、サイバー攻撃対策が後手に回っている傾向があると筆者は考えています。
- 攻撃の実態や、利用者のアクセス状況などを可視化していない
- 可視化していたとしてもその状況を確認していない、確認方法が分からない
- 危険性のある通信を遮断する仕組みがない
これらの解決策としては、攻撃の実態を「可視化」し、危険性の高い通信を「遮断」する仕組みを取り入れることが有効です。具体的にはIDS(Intrusion Detection System、不正侵入検知システム)やIPS(Intrusion Prevention System、不正侵入防止システム)の導入が効果的です。
IDS、IPSとは何か
IDSとはその名の通り、不正侵入を検知するシステムのことです。攻撃の実態を可視化するのみならず、不正な侵入を検知(発見)し、システム管理者などにメールなどで「危険な通信があるよ」と通報してくれます。そのため、システム管理者が攻撃を受けている事実に気付きやすくなり、すぐに対策を打つことができるようになります。
一方で懸念点もあります。システム管理者が1人しかいない、または少人数の場合に、管理者が休日や外出しているときに通報が発生したとしても、対応することができません。その間に被害が拡大する可能性も考えられます。またスキルが不足しており、不正通信が発見されても対応方法が分からないケースも考えられます。
不正侵入を検知して教えてくれるだけではなく、危険性が高い通信を自動的に遮断してくれる仕組みが必要な中小企業の場合は、IPSを導入することが有効です。IPSも名前通り不正侵入を防御するシステムです。検知した通信が不正なものだと判断した場合は、通信を自動的に遮断してくれる仕組みを備えます。IDSの発展形ともいえるIPSには、IDSの機能が含まれていることがほとんどなのでIPSを選択するのがよいでしょう。
IDSやIPSは、基本的にネットワークの通信状況をチェックし、制御するものなので、インターネットと社内の出入り口(ゲートウェイ)に設置します。Webサイトなどの公開サーバが社内にある場合は、インターネットとLANの中間にあるDMZ(非武装地帯)に設置します。
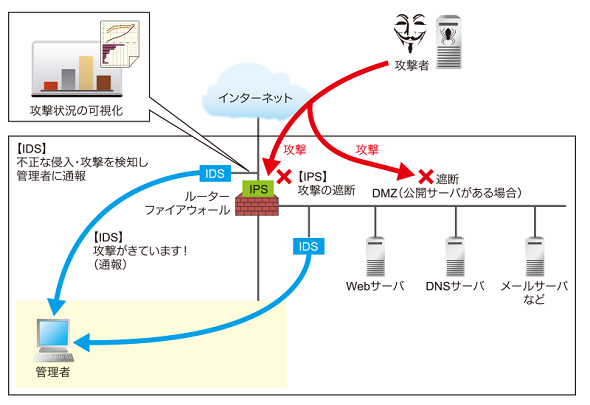 図2 IDS、IPSの働き《クリックで拡大》
前回「どう防ぐ? 標的型攻撃:『メールの添付ファイルを開いたあと、PCが重い気がする』』で説明した統合脅威管理(UTM)や次世代ファイアウォールの中には、IDS/IPSの機能を搭載している製品が増えているため、こちらを利用するのもセキュリティ対策を強化するためには有効です。
IDS/IPSはどのような攻撃に効果を発揮するか
IDS/IPSはどのような攻撃に効果的なのでしょうか。ベンダーによって異なりますが、おおむね以下のような攻撃を防御します。
- 外部から大量に情報を送り付けて強引に侵入しようとする攻撃を遮断
- 不正な通信として認識している既知の攻撃を遮断
- マルウェア感染した社内のPCが外部の遠隔操作用のサーバへ接続する通信の遮断
- セキュリティの穴(脆弱性)を狙った攻撃
ただし全ての攻撃やマルウェアを検出、遮断できるわけではありません。未知の攻撃などは対策ができない可能性が高いため注意が必要です。前回説明した通り、中堅・中小企業のセキュリティ対策として必須である「多層防御」の仕組みの1つとして、IDS/IPSという防御装置があると覚えておくのがよいでしょう。
セキュリティ対策に便利な機器やシステムを導入しても、ログをチェックしていなければ無意味なものになります。必ず攻撃ログや通信ログなどは随時チェックするようにしてください。どうしても対策に人手が割けない、あるいはスキルレベルに不安が残る場合は、セキュリティベンダーが提供しているマネージドサービスを利用するのも手段の1つとして検討した方がいいでしょう。
まとめ:セキュリティ担当者は、こんなふうに上司を説得しよう
- 外部からの攻撃状況を可視化し、「こんなに攻撃が行われている」というように実態を明らかにしましょう
- 可視化しただけでは意味がありません。攻撃の状況を日々チェックし、傾向をつかみましょう
- 攻撃を自動的に遮断する仕組みであるIPSを利用することで、日々の運用工数を削減しましょう
那須慎二(なす・しんじ)
大手情報機器メーカーを経て船井総合研究所に入社。ネットワークセキュリティの安全対策と解決策に詳しい。「日本一わかりやすいセキュリティ」をモットーに、中小企業を対象にしたサイバーセキュリティ問題や、対策に関する啓蒙活動を実施。
実際に、全国の地域各社で年間100回以上開催する講演は「今まで聞いた中で一番わかりやすい!」と好評を得ている。著書「小さな会社のIT担当者のためのセキュリティの常識」(ソシム)がある。
参考リンク
「小さな会社のIT担当者のためのセキュリティの常識」(Amazon.co.jp)
Copyright © ITmedia, Inc. All Rights Reserved.


事例で分かる、中堅・中小企業のセキュリティ対策
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー