




















事例で分かる、中堅・中小企業のセキュリティ対策【第2回】
どう防ぐ? 標的型攻撃(2):なぜか最近、オフィシャルサイトの表示が遅くなった(1/2 ページ)
もし最近、オフィシャルサイトの表示が遅い気がしたら、標的型攻撃の可能性を考えてみましょう。実はPCが遠隔操作されていたことに気付いていないだけかもしれません。
連載について
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
前回の「どう防ぐ? 標的型攻撃:『メールの添付ファイルを開いたあと、PCが重い気がする』」にて、メール添付型の標的型攻撃(スピアフィッシング)に関する内容を書きました。
ちょうど記事掲載翌日の2016年6月14日に、大手旅行会社であるジェイティービー(JTB)がサイバー攻撃による被害に遭遇したと発表しました。顧客の個人情報793万件が流出した可能性がある、という情報が紙面を賑わせ、世間を驚かせたことはご存じの通りです。
これは、前回説明した標的型攻撃の手法による被害とほぼ同一の症例だと考えられます。今回は誰もが知っている大手旅行会社の被害であり、かつ情報流出量が膨大であったため、大々的に事件としてクローズアップされました。
もし中堅・中小企業の経営者や情報システム担当者がこの事件を見て「大企業が狙われた事件でしょ? うちには関係ないよね」などと人ごとのように思っているのであれば、考えの間違いに気付かなくてはいけません。ニュースや記事には知名度が高く、話題に上りやすい大企業がクローズアップされがちである、という特徴があるためです。中堅・中小企業も人ごとではないのです。
セキュリティに予算も人手も掛けにくい中堅・中小企業の場合は、攻撃の実態が可視化できていないことが少なくありません。そのため実は既にクライアントPCが遠隔操作されていたり、外部への攻撃の踏み台になっていたりするにもかかわらず、被害に遭遇している事実に気付いていないだけ、ということが往々にしてあるのです。
あなたの会社のPCで下記の事例と似た症状が出ている場合、既にPCが外部から乗っ取られており、標的型攻撃の餌食になっているかもしれません。
事例:オフィシャルサイトの表示が、最近遅い気がする(踏み台にされている?)
従業員70人程度の保険代理業。顧客のニーズに的確に対応できるように、あらゆる種類の保険商品を取り扱っている。特に、法人向けの保険商品の提供に強みを持つ。顧客に役立つ情報提供を心掛けており、保険シミュレーションなどの提案資料やニュースレターの作成にインターネットを活用している。従業員のITスキルを強化したいと考えており、社内からのインターネット利用にも制限をかけずに自由に使わせている。Webサイト経由での新規顧客の受付窓口も強化している。リスティング(検索連動型)広告も積極的に活用し、Webからの新規問い合わせも増加傾向である。
最近、Webサイト経由での問い合わせを受け付けている担当者から「何だか最近、Webサイトの表示が遅くなって困っている。PCが故障したのかな」という声を聞いた。詳しく聞いてみると、その担当者だけでなく、同じ業務に携わっているメンバー5人全員、Webサイトへの表示が遅くなっている気がする、と認識していた。また自社のオフィシャルサイトへのアクセスが急激に遅くなることがあった。
業務に支障が出るケースが発生し、不便さを我慢して利用するにも限界がきたため、セキュリティに詳しい人に調査を依頼。オフィシャルサイトWebサーバ、ならびにPCが遅くなっているメンバー5人のPCに遠隔操作マルウェアが仕掛けられており、攻撃者が用意していた遠隔操作用のサーバ「コマンド&コントロール(C&C)サーバ」に接続していた。すぐに遠隔操作用のサーバへの通信を遮断する措置を施し、遠隔操作されない状態にしたが、そもそも情報漏えいが起こってしまったのかどうか分からず、被害の全貌を正確に判断できていない。
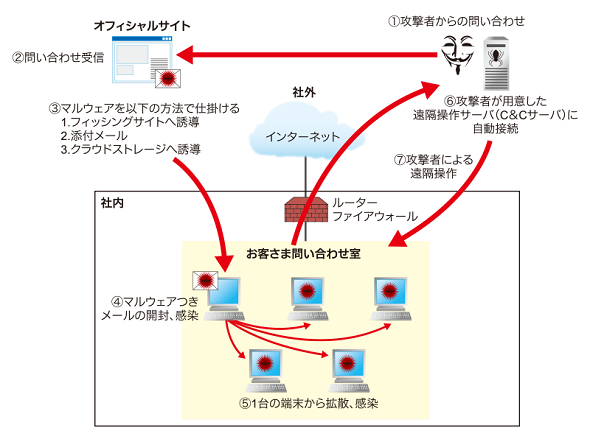 図1 標的型攻撃による被害の拡散例《クリックで拡大》
いかがでしょうか。例えば、今回のケースでは次のような点にセキュリティリスクがありそうです。
- 社内のインターネット利用に制限を掛けていない
- ネットサーフィン時にWebサイト経由で、不正なマルウェアに感染する可能性がある
- Webサイトで新規顧客からの問い合わせを受け付けている
- 不特定多数からの問い合わせ窓口は注意が必要。新規顧客をかたったメール文章に、参考資料を偽装したファイル(マルウェア)やオンラインストレージのURLが添付してあり、偽装ファイルのダウンロードを促されたりする
- 自社のオフィシャルサイトやWebサイトへのアクセスの遅さに不便さを感じていたのに我慢していた
- 攻撃が可視化できておらず、被害の実態が見えていなかったため、放置するしか方法がなかった
標的型攻撃の対象となり被害を受けてしまった、日本年金機構をはじめとする情報漏えい事件の場合、攻撃状況の監視・可視化はできていました。そのため「PCが乗っ取られて重要情報が盗み取られていた」という事実に気付くことができたのです。
Copyright © ITmedia, Inc. All Rights Reserved.


事例で分かる、中堅・中小企業のセキュリティ対策
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社ガラパゴス] 「AIっぽい広告」の山に埋もれさせない AIマーケで着実に成果をだす秘訣とは? -
製品資料
[株式会社ガラパゴス] 「広告投資」調査レポート2026:勝ち組企業は何に投資しているのか? -
製品資料
[株式会社Helpfeel] 「問い合わせの渋滞」を解消、情シスの負担を軽減する“次世代型AI”活用方法 -
製品資料
[株式会社Helpfeel] 対話型AIエージェント×RAGで社内情報の検索/問い合わせを効率化するには? -
技術文書・技術解説
[株式会社クレスコ] ソフトウェア開発の属人化と手戻りをどう防ぐ? 速さと品質を両立させる方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
2
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
3
「コンテナ型データセンターの検討状況と課題」に関するアンケート
-
4
「ネットワークインフラの現状と課題」に関するアンケート
-
5
9割が頓挫する「AI内製化」 差がついたのはツールより設計力
-
6
AI全部入り「Microsoft 365 E7」に企業が二の足を踏む訳 移行意向はわずか4%
-
7
マンガで解説:採択率は3割台? デジタル化・AI導入補助金申請の落とし穴
-
8
「データストレージの活用方法」に関するアンケート
-
9
AIエージェントが自社を襲う 人間より危険な「非人間ID」の盲点
-
10
「企業内サーバ環境の利用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
マンガで解説:「ゼロトラスト」「SASE」の必要性とメリット
-
2
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
3
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
4
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
5
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
5分で分かる「セキュア大容量ファイル転送サービス」の機能とメリット
-
8
ドラマで分かる、標的型攻撃メールの被害を受ける企業と回避できる企業の分岐点
-
9
少額減価償却資産が40万円未満へ拡大、令和8年度税制改正で押さえるべき変更点
-
10
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー