




















徹底解説「ランサムウェア」の脅威と対策【第2回】
図解で分かる 「ランサムウェア」に有効なセキュリティ対策はこれだ(1/2 ページ)
身代金要求型マルウェア「ランサムウェア」の脅威が深刻化する中、法人組織が知っておくべき対策のポイントとは何か。図解で説明する。
 ランサムウェアに有効なセキュリティ対策を図解で説明(拡大図は記事後半で紹介)
サイバー犯罪全般にいえることですが、有効なセキュリティ対策を検討するためには、まずサイバー犯罪者の手口を理解しなければなりません。身代金要求型不正プログラム(マルウェア)の「ランサムウェア」も同様であり、対策を考える上でランサムウェアの手口や挙動を知ることは非常に重要です。
連載第1回「『ランサムウェア』は約30年前から暗躍していた? 凶悪化の歴史を振り返る」では、ランサムウェアの概要と変遷、最新の被害状況について解説しました。第2回となる今回は、ランサムウェアの法人組織内への侵入、端末への感染、データの暗号化の動きを見ていくとともに、それぞれの対策のポイントについて解説します。
ランサムウェアの侵入を防ぐ
第1回でも説明した通り、ランサムウェアは大きく分けて「Web経由」「メール経由」の2つの侵入経路で法人組織内に侵入してきます。ランサムウェアの被害を防ぐためには、まずはランサムウェアを侵入させないための対策を取ることが重要です。
対策ポイント1: Web経由の侵入をブロック
サイバー犯罪者はランサムウェアを侵入させるために、正規のWebサイトを利用して感染を試みます(図1)。正規サイトを改ざんしたり、不正なバナー広告を使ったりしてランサムウェアを拡散させるわけです。
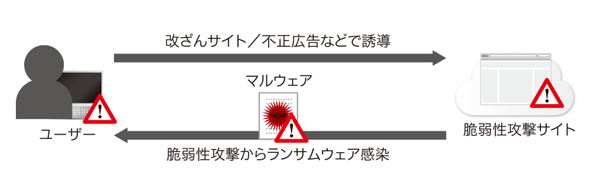 図1 Web経由によるランサムウェアの侵入《クリックで拡大》
いずれの場合においてもエンドユーザーは、Webサイトの閲覧中に、OSやソフトウェアの脆弱(ぜいじゃく)性を攻撃する不正サイトへ意図せず誘導されます。その結果、脆弱性攻撃サイトからエンドユーザー端末で利用しているOSやソフトウェアの脆弱性が攻撃され、ランサムウェアに感染します(参考:ウイルスバスター コーポレートエディションによるランサムウェア対策<YouTube>)。
脆弱性攻撃サイトからの攻撃を回避し、Web経由による侵入を防ぐには以下の対策が有効です。
- 修正パッチの適用
- 利用しているOS、ソフトウェアなどに脆弱性が見つかった場合、各ベンダーから修正パッチが公開される。修正パッチを迅速に適用すれば、脆弱性攻撃サイトから攻撃を受けるリスクを低減できる。自動更新機能がある場合には、有効活用することを推奨
- 脆弱性攻撃サイトへのアクセスをブロック
- Webゲートウェイやクライアント端末を保護するエンドポイントセキュリティ製品を導入し、脆弱性攻撃サイトへのアクセスをブロックしたり、脆弱性を狙った攻撃を防いだりすることでランサムウェアの感染リスクを低減
対策ポイント2:メール経由の侵入をブロック
ランサムウェアを拡散させるもう1つの手法として、不正プログラム(マルウェア)を添付ファイルとしてメールで送りつける「マルウェアスパム」があります(図2)。ランサムウェアの拡散を目的としたスパムメールには、JSファイル(JavaScriptファイル)や「Microsoft Word」「Microsoft Excel」のマクロ機能を悪用したマルウェアが添付されていることが一般的です。受信者がこうした添付ファイルを開封するとランサムウェアに感染します(参考:メール経由によるランサムウェア感染の脅威<YouTube>)。
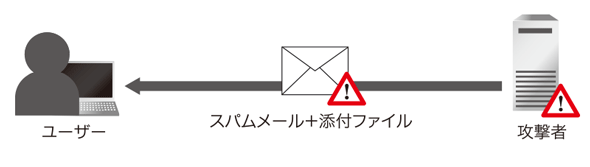 図2 マルウェアスパムによるランサムウェア侵入の例《クリックで拡大》
メール経由での侵入を防ぐには、セキュリティ製品による対策だけでなく、個々のエンドユーザーのセキュリティ意識向上も重要になってきます。主要な対策は以下の通りです。
- 不審なメールの添付ファイルは開かない
- セキュリティ教育によってエンドユーザーのセキュリティリテラシーを高め、不審なメールの添付ファイルを開くリスクを低減
- 安易にマクロ機能を有効にしない
- Microsoft WordやMicrosoft Excelのマクロ機能は、既定の設定で無効となっている。添付ファイルにマクロ機能が設定されている場合は、メールの内容に不審な点がないかどうかを確認するとともに、必要に応じてシステム管理者にファイルの安全性を確認することを推奨
- 不審なファイルが添付されたスパムメールをブロック
- メールゲートウェイ製品を導入することで、不審なファイルが添付されたスパムメールをブロックできる。メールにクラウドサービスを利用している場合でも、クラウドサービス事業者が提供するセキュリティ機能の利用が可能。さらに追加の機能が必要な場合は、別途セキュリティ製品/サービスを導入することも検討
Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説「ランサムウェア」の脅威と対策
個人だけでなく企業にも影響が広がる身代金要求型マルウェア「ランサムウェア」の脅威。ランサムウェアとは何者なのか。企業はどう対処すべきなのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[テクバン株式会社] 1画面でITサービスデスク業務が完結 太陽ホールディングスに学ぶデバイス管理 -
製品資料
[デジタルサーカス株式会社] ライセンス無料 Drupalベースの「多言語ECサイト開発用パッケージ」の実力は? -
製品資料
[デジタルサーカス株式会社] 日本発グローバル企業用Drupal「Risley(リズリー)」の実力とは? -
製品資料
[デジタルサーカス株式会社] Drupalサイト運用のリスク解消 潜在的なセキュリティ問題を迅速に発見する方法 -
製品資料
[株式会社ソースポッド] SCS評価制度への対応で工数が増大? 取得後の管理・運用をどう進めるべきか
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
世界PC出荷数が20%急減 情シスを直撃するPC先行調達の反動と価格高騰
-
5
脱VMwareか、継続か? 仮想化ソフト主要6製品の運用管理と統制機能を徹底比較
-
6
326のIPアドレスで1200超のアクセス AIエージェント関与が疑われる攻撃の中身
-
7
セキュリティは「情シス任せ」が過半数 漏えい発生時やSCS評価制度の課題は?
-
8
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
9
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
10
「企業内サーバ環境の利用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
3
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
10
生成AIの活用を阻む「5つの壁」とは? AIネイティブ組織へ変革を遂げる方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー