




















徹底解説「ランサムウェア」の脅威と対策【第2回】
図解で分かる 「ランサムウェア」に有効なセキュリティ対策はこれだ(2/2 ページ)
侵入後のランサムウェア感染をブロック
法人組織内にランサムウェアが侵入してしまった場合、エンドユーザーの端末に感染しようとするランサムウェアの活動をブロックしなければなりません。
対策ポイント3:特徴的な動きを検知してブロック
ランサムウェアは、暗号鍵をはじめデータを暗号化する際に使用する情報を外部の不正なサーバ(C&Cサーバ)からダウンロードしたり、複数のデータを次々に暗号化したりといった活動をします。ランサムウェアの感染を防ぐには、こうした特徴的な挙動を検知してブロックする対策が有効です。具体的には次のような対策が挙げられます。
- 暗号化する際に使用する情報のダウンロードをブロック
- ランサムウェアとC&Cサーバとの通信をブロックし、暗号化する際に使用する情報のダウンロードを阻止する。こうすれば、暗号化に使用する情報が入手できないため、ランサムウェアはデータを暗号化できなくなる場合がある
- セキュリティソフトの設定を再確認
- 法人組織では一般的に、端末に何かしらのセキュリティソフトウェアを導入している。セキュリティソフトウェアの中には、ランサムウェア特有の暗号化の動きを発見する機能を搭載するものもある。自組織が利用しているセキュリティソフトウェアの設定を確認し、そうした機能を有効化することが重要
ランサムウェアの被害を最小化
万が一エンドユーザーの端末がランサムウェアに感染してしまった場合、ランサムウェアの被害を最小化しなければなりません。感染後のランサムウェアの動きと、有効な対策を見ていきましょう。
対策ポイント4:ネットワークでのデータ暗号化を早期発見
法人組織内の端末が1台でもランサムウェアに感染すると、感染した端末内のデータだけでなく、ネットワーク内に保存されている共有データも暗号化され、被害が深刻化してしまいます。ランサムウェア感染後に組織内のデータを守るためには、ランサムウェアの活動を検知して、迅速に感染端末を特定することが重要です。
- ランサムウェアの特徴的な活動を早期に検知
- ランサムウェアがネットワーク内のデータを暗号化する際、データ量によっては数時間を要する場合がある。ランサムウェアの活動を基に感染端末を特定すれば、ネットワーク内に被害が拡大するのを食い止めることが可能
対策ポイント5:横展開を防止
ランサムウェアを利用する攻撃者の手口は凶悪化しています。標的型攻撃でよく見られるように、端末に感染後、組織内のサーバなどを攻撃して次から次へと感染を広げる横展開を図る手口が確認されています。ランサムウェアの横展開を防止し、被害を極小化する対策の検討が必要です。
- ランサムウェアの感染拡大をサーバ対策でブロック
- サーバで動くアプリケーションなどの脆弱性を狙って攻撃を仕掛けてくる手口に対しては、サーバ対策を実施し、堅牢化することでランサムウェアの横展開をブロック可能
対策ポイント6:バックアップデータからの復旧
ランサムウェアによって暗号化されたデータを復号することは著しく困難です。組織内のデータを暗号化され、業務が停止してしまうという最悪のシナリオを想定する必要があります。こうした場合に備え、データを復旧するための手段を準備します。
- 重要データの定期的なバックアップを取得
- データ量にもよるものの、ランサムウェアの被害に備えて全データのバックアップを取得することは現実的ではない。そのため法人組織においては、自組織が保有するデータを洗い出し、重要なデータについては定期的にバックアップを取得する運用が求められる。ランサムウェアにデータが暗号化された場合、バックアップデータから復旧する手順についてもあらかじめ確認しておくことが重要になる。定期的なデータのバックアップには「3-2-1ルール」(注)を実践することを推奨
※注 データを安全に保護するために理想的だとされるバックアップの考え方。元データとバックアップデータを合わせて「3つ以上のデータを持つ」、バックアップデータの保存には「2種類以上の記録メディアを利用する」、バックアップデータの「1つは離れたところに保存する」。
本稿で解説してきたランサムウェアの対策ポイントを図3にまとめました。法人組織においては、これらの対策ポイントについてどの程度カバーできているかを見直すことをお勧めします。
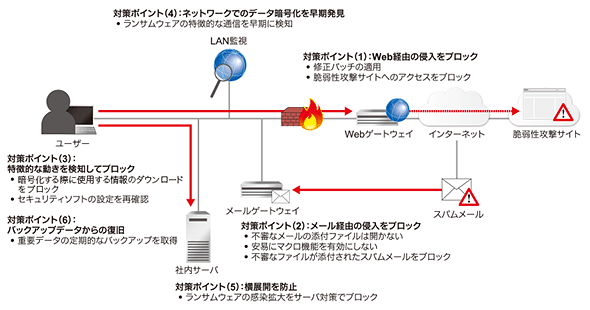 図3 ランサムウェアの対策ポイント《クリックで拡大》
次回は、ランサムウェア対策に有効な製品の選び方についてお話します。
執筆者紹介
山外一徳(やまほか・かずのり) トレンドマイクロ コアテク・スレットマーケティンググループ
大学卒業後、官公庁の技術系職員としてセキュアなネットワークシステムの開発プロジェクトなどのセキュリティ業務に8年携わる。その後Webサービス企業でセキュリティソリューションの導入・運用、セキュリティオペレーションセンター(SOC)業務を経験。2015年にトレンドマイクロへ入社し、最新の脅威動向に関する情報をもとに法人向けに特化したマーケティング活動に従事。
Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説「ランサムウェア」の脅威と対策
個人だけでなく企業にも影響が広がる身代金要求型マルウェア「ランサムウェア」の脅威。ランサムウェアとは何者なのか。企業はどう対処すべきなのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー