




















「Twitter」や「GitHub」など有名Webサービスがダウン
IoTマルウェア「Mirai」の大規模DDoS攻撃の黒幕は? 専門家が指摘する多くの疑惑
DynへのDDoS攻撃の影響で、大手サイトが長時間利用できなくなる障害が発生した。マルウェアに感染したIoTデバイスのボットネットが攻撃に使われたとみられているが、全容究明には多くの問題の考察が必要だ。
 DynのWebサイト《クリックで拡大》
DNSサービスを提供する企業であるDynを標的に、前例のない大規模な分散型サービス妨害(DDoS)攻撃が2016年10月21日に相次いで行われ、同サービスを利用していた大手Webサイトが軒並みアクセス不能となり、多くの問題が残された。
攻撃を受けてDynのDNSサービスは同日朝から終日不調が続いた。最初は主に米国東海岸のオペレーションに影響が及び、「Twitter」や「Reddit」「Spotify」「GitHub」「The New York Times」など、多くの人気Webサイトが利用できなくなったと報じられた。
併せて読みたいお薦め記事
DDoS攻撃のトレンドと対策
IoT(モノのインターネット)のセキュリティ対策
「これは非常に分散された巧妙な攻撃であり、数千万のIPアドレスが関与していた」。Dynの最高戦略責任者を務めるカイル・ヨーク氏は、10月21日の朝に始まったDDoS攻撃について報告した公式ブログ記事で、この攻撃をそう要約している。DNSサービスを手掛ける同社が攻撃の第1波を検出したのは同日午前7時ごろ(米国東部標準時、以下同じ)だった。同社は約2時間以内に顧客へのサービスを復旧できた。だが、正午ごろに攻撃の第2波が検出された。
「第2波はよりグローバルだった(つまり、その影響が及んだのは米国東海岸のオペレーションだけにとどまらなかった)。だが、1時間強で攻撃を緩和でき、サービスは13時ごろに復旧した。ネットワーク全体が停止することもなかった。ただし、一部の顧客はその間、レイテンシ(遅延)の増加に見舞われていた」
第3波の攻撃も試みられたが、Dynは、「顧客に影響を与えることなく、それを緩和することに成功した」とヨーク氏は説明している。
Sophosの主席リサーチサイエンティスト、チェスター・ウィスニウスキー氏は、「Dynは、膨大な数(「数千万」もの)のIPアドレスによる攻撃への関与を発見した。その数は、ボットネットに組み込まれたモノのインターネット(IoT)デバイスの数を反映している可能性がある。だが、その数は、IPアドレススプーフィングによって膨大になっている可能性の方が高い」と指摘する。さらに同氏は、こう述べている。「技術的には、この攻撃は1台のデバイスから実行されていた可能性もある。ただし、多くの人は、攻撃に関与していたデバイスの数は5万台程度だろうと考えている」
多くの問題と、少ない答え
DynのDNSサービスを狙った大規模DDoS攻撃が、数百万人のインターネットユーザーに影響したことははっきりしているが、専門家からさまざまな切り口による解説や指摘がなされており、この攻撃の全容を究明するには、まだ多くの問題の考察が必要となっている。
「DynのDNSサービスに対するDDoS攻撃では、マルウェア『Mirai』に感染したIoTデバイスのボットネットが利用された」との見方が早くから出ており、これはFlashpointとAkamaiの両社によって確認されたと報じられている。
「DynのDNSに対するDDoS攻撃に使われたインフラの一部は、マルウェア『Mirai』を悪用して作られたボットネットだった」と、セキュリティベンダーのFlashpointは述べている。しかし同社は、「Miraiボットネットが2016年10月21日のDynを狙った攻撃に使われたことは確認しているが、このボットネットは、『Krebs on Security』やOVH(フランスのインターネットサービスプロバイダー)に対するDDoS攻撃に使われたボットネットとは別物だ」とも指摘している。
一方、F-Secureの最高リソース責任者を務めるミッコ・ヒッポネン氏は、DDoSをサービスとして提供するダークWebサイトに掲載された広告について、Twitterで次のように報告している。
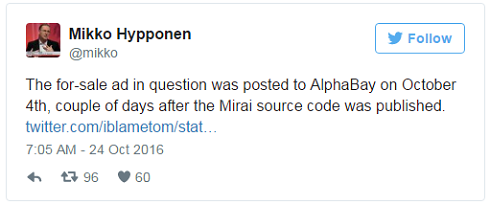
この報告に続いて『Forbes』は、TorベースのAlpha Bay市場で、「7500ドルと引き換えに、10万ノードの強力なボットネットから1TbpsのDDoSトラフィックを送信する」サービスの売り手を発見した。『Forbes』は、この売り手は、Miraiボットネットコードがリリースされてから数日後に、「Miraiベースのボットネットを構築した」と主張したと報じている。
この攻撃の裏で糸を引いていたのは誰か。情報セキュリティの専門家ブルース・シュナイアー氏は2016年9月、インターネットの弱点を探っているとみられる組織についてのブログ記事を公開した。「何者かがこの1~2年、インターネットの基幹部分を担っている企業の防御態勢を探っている」と同氏は指摘している。
だが、シュナイアー氏は、Dyn DNSに対するDDoS攻撃についてのブログ記事で、「この攻撃はそうした調査の一環である」との見解や、「これは中国発の攻撃である可能性がある」との見解は示していない。「今になってみると、9月のブログ記事は、Dyn DNSに対する攻撃を予言していたように見えるとしても、この攻撃は、インターネットインフラについて探りを入れる目的での攻撃よりも、ブライアン・クレブス氏が運営するKrebs on Securityに対するDDoS攻撃と関連している可能性の方が高いと思う。それに、中国がインターネットに先制攻撃を仕掛けるとは思えない」
Dyn DNSに対するDDoS攻撃に中国のハッカーが関与しているかどうかはさておき、Miraiベースのボットネットで使われたIoTデバイスの多くは中国製だ。『Reuters』の報道によると、防犯カメラ部品を製造する中国企業であるHangzhou Xiongmai Technologyは、米国で販売されている製品の一部をリコールすると表明したという。
まだ答えが出ていない1つの重要な問題は、攻撃の主体だ。少なくとも攻撃の一部は、Miraiボットネットに組み込まれたデバイスを使って行われた。だが、攻撃の黒幕が誰かを示すものは何もない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
3
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
4
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
5
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
6
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
7
kintoneで実践 製造業のための「見積もり管理」改善のヒント
-
8
祝10周年! 創業者も予想できなかったRaspberry Pi活用例
-
9
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
10
「IoT通信環境の構築・運用」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
7
「IT史に名を残すシステム障害」8選
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
10
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー