




















AWS、Azureの使える機能
AWS、AzureなどのクラウドがDDoS攻撃を受けたら? ユーザーができる対策はこれ(1/2 ページ)
DDoS攻撃はクラウドセキュリティにおける最大の脅威だ。この攻撃を完全に防ぐことはできないものの、安全を強化するために幾つかの対策を講じることは可能だ。
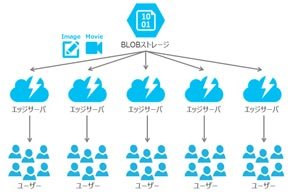 Azure CDNのイメージ(出典:インフラエンジニア不要論も? Microsoft Azureのインフラサービスを一挙紹介)《クリックで拡大》
クラウドに移行する企業は、可能な限り安全で高いセキュリティを備えたアーキテクチャを構築する必要がある。Cloud Security Alliance(CSA)のレポート「The Notorious Nine: Cloud Computing Top Threats in 2013」(悪評高い9項目:2013年のクラウドコンピューティングで多発する脅威)では、企業のクラウド環境に対して発生頻度が特に高い攻撃の1つが分散型サービス拒否攻撃(DDoS攻撃)であることが明らかになっている。
Amazon Web Services(Amazon)は2015年8月末に公開したブログ記事で、同社の仮想プライベートクラウド(VPC)でセキュリティグループとアクセス制御を使用することで、DDoS攻撃対策を講じたクラウドアーキテクチャを設計するとともに攻撃対象の領域を減らす方法を紹介している。クラウドにDDoS対策を施すという考え方は現実的なのだろうか。このブログ記事では、インフラチームとセキュリティチームが実装して、現在のクラウド環境でDDoS攻撃のリスクを緩和できる重要な概念を説明している。
公開領域を減らす
DDoS攻撃の脅威を完全に防ぐ術はない実情を理解することが重要だ。DDoS攻撃を効果的に撃退し、クラウドサービスの可用性を維持するには、幾つかの重要な考え方が適用できる。まず、企業は外部に公開している環境の全体的なフットプリントを削減する必要がある。Amazonのクラウドサービス「Amazon Web Services」(AWS)の場合は、通常、VPCでセキュリティグループとプライベートネットワークを設定することで、この目的を達成できる。これを実現し、外部に公開される資産を最小限に抑える方法については、Amazonがブログ記事で分かりやすくまとめている。Microsoftのクラウドサービス「Microsoft Azure」(Azure)では2つの方法がある。1つは、特定の仮想マシンとその関連サービスへのトラフィック方向を定める仮想マシンエンドポイントを作成すること。もう1つは、ネットワークセキュリティグループを作成することだ。
スケーリングと冗長性を確保する
DDoS攻撃を受けている間も必要に応じてスケーリングや冗長性のためにリソースを使用できるよう、回復性とスケーラビリティは事前に対策を講じておくことが肝心だ。クラウドの使用地域が広範にわたる場合は、この点が特に重要になる。また、クラウドで実行している仮想マシンインスタンスでは、必ずネットワークリソースを使用できるようにしなければならない。
Amazonは、一定のインスタンスサイズごとに拡張したネットワークを提供している。この仕様によって、システムとの通信時の1秒当たりに送信されるパケットが増えてパフォーマンスが向上する。Amazonは、実行中の全インスタンスでフロントエンドとして機能する「Amazon Elastic Load Balancing」(Amazon ELB)サービスを提供しながら、各企業の負荷分散要件に基づいてシステムのトラフィックを分散している。
全てのAzureインスタンスには、ドメインネームシステム(DNS)とネットワーク負荷分散の両方が提供されており、Rackspaceは、トラフィックフロー制御用のクラウドロードバランサーまで提供している。リソースの回復性を確保するためによく使用されるもう1つの方法は、新しいサービスの開始やクラウドでのスケールアップを対象とした自動トリガーを設定することだ。DDoS攻撃の軽減策に関するホワイトペーパーで、Amazonは同社の「Auto Scaling」機能を使用することを提案している。この機能では、特定のインスタンス指標にトリガーを設定し、可能な場合にインスタンスにおけるトラフィックのスケーリングと負荷分散を自動化できる。この指標には、CPUの利用率(CPUUtilization)、ネットワークトラフィック(NetworkIn)、サービス状態のチェック(StatusCheckFailed)などがある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[ServiceNow Japan合同会社] 脆弱性対応のリードタイムと工数を大幅削減、事例に学ぶセキュリティ基盤刷新術 -
製品レビュー
[ServiceNow Japan合同会社] AIによる業務の自律化はどう実現する? 企業に求められる新たな業務基盤とは -
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでモバイルセキュリティは十分? 不足する対策を16項目でチェック -
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ -
市場調査・トレンド
[オープンテキスト株式会社] 2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
4
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
9
「Linux」の脆弱性を生むのは誰か? ベテラン開発者の意外なミス
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー