





















身代金は払うべきではない
米国では1日4000件、避けられない医療機関に対するランサムウェア攻撃をどう防ぐ?
医療機関に対するランサムウェア攻撃は避けられないと考えたほうがよさそうだ。専門家によると、攻撃に対する多面的な防御措置とバックアップが医療機関を守る鍵になるという。
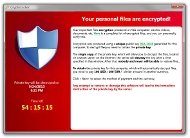 ランサムウェアは画面ロックや暗号化でファイルをアクセス不可にし、復旧と引き換えに被害者に身代金を要求する(出典:マカフィー公式ブログ「身近な脅威となったランサムウェア」)《クリックで拡大》
医療機関に対する身代金要求型マルウェア「ランサムウェア」の攻撃には、多くの複雑な要因が絡んでいる。医療機関のIT担当者は、他のサイバーセキュリティ脅威や攻撃と同様に、最善を尽くしてランサムウェア攻撃の発生を阻止しなければならない。だが、それと同じくらい重要なのは、医療機関がランサムウェア攻撃に遭った後に何ができるかを計画することだ。
残念ながら、ランサムウェア攻撃に遭う可能性は高いだろう。2016年の初頭だけを見ても、医療機関への攻撃は1日に約4000件発生している。米国政府の各機関共同報告書によると、これは1日約1000件のランサムウェア攻撃が報告されていた2015年と比較して、約300%の増加だ。
ただし、医療機関の最高情報責任者(CIO)は、ランサムウェア攻撃を受けても医療機関は身代金(ランサム)を支払うべきではないという共通の見解を示している。
攻撃者には絶対に身代金を支払ってはならない。そう語るのは、Children's Hospital of Pittsburgh of University of Pittsburgh Medical Center(UPMC)でCIOを務め、Global Health Servicesでバイスプレジデントを務めるハルン・ラシード氏だ。「1度支払えば、他のランサムウェアの標的にされる可能性が高くなるだけだ。攻撃に屈して身代金を払う医療機関だと攻撃者に思われるからだ」
問題はそれだけではない。医療機関が身代金を支払ったとしても、攻撃者からデータが返還される保証はないと同氏は指摘する。
「攻撃者はどこにいるかは分からない。他国にいるかもしれないし、誰にも分からない場所にいるかもしれない。そして、身代金を払った後、全く連絡が取れなくなる可能性もある」(ラシード氏)
結局のところ、防止策とバックアップが重要になるとラシード氏は語る。
医療機関に対するランサムウェア攻撃を防止する6つの方法
ランサムウェア攻撃に対する堅牢な防止策として、医療機関と医療システムは多面的なアプローチを取る必要がある。ラシード氏からのアドバイスは次の6つだ。
脆弱(ぜいじゃく)性の検出
テクノロジーに投資することで、医療機関宛てに送られる「CryptoLocker」、ダウンロード、スパム、実行可能ファイルといったトロイの木馬の侵入に悪用される脆弱なバックドアの検出に役立てるのが良いだろう。また、メールのフィルター処理をしたり、医療機関のネットワークにアクセスしてパスワードを盗むことができる人を特定したりすることもお勧めする。
メール
医療機関宛てに送られてくる「.exe」ファイルが添付された全てのメールをスキャンおよびフィルター処理し、なぜそのような実行可能ファイルが送られてきたのかを理解する必要がある。なぜなら、実行可能ファイルを開くと、基本的には、ランサムウェアがネットワークに入り込むのを許すことになるからだ。そのため、医療機関にランサムウェアが入り込む前に排除する方法を特定しなければならない。
リモートデスクトップ
医療機関のネットワークにリモートでアクセスしている職員をしっかりと管理し、職員がネットワークにアクセスしているときにすべき対策をきちんとやるべきだ。また、厳しいアプローチを採用し、限られた人しかネットワークにアクセスできないようにすることをお勧めする。
モバイル
「UPMCでは、モバイルデバイスの全使用者に強力で認証されたパスワードの作成を義務付けている。保護目的でモバイルデバイスには当機関のファームウェアを搭載している。そのため、職員がデバイスを紛失した場合、そのデバイスにある情報をリモートでワイプ(削除)することが可能になっている」(ラシード氏)
Wi-Fi
医療機関では、機関内のWi-Fiを分けて、ゲストが接続するWi-Fiと職員用のものを分離するのが賢明だ。
ソフトウェアの更新
これは医療機関がうまく対処できていない分野だ。ベンダーは、マルウェアや脆弱性に対応するべく頻繁にソフトウェアのパッチと更新プログラムを提供しており、その役目をしっかりと果たしている。
更新プログラムやパッチのことになると、医療機関は積極的でないことがあるとラシード氏は指摘する。
「パッチについて完全に把握し、ソフトウェアをアップデートすることが非常に重要だ。ソフトウェアのアップデートによって全てのデバイスを最新の状態に保つことで可能な限り侵入を減らし、攻撃を最小限に抑えることができる」(ラシード氏)
医療機関がランサムウェア攻撃から回復する方法
医療機関は、ランサムウェアによる攻撃を防ぐためにできる限り力を尽くすべきだが、それでも攻撃を阻止できない場合はある。
そのため、医療機関はランサムウェア攻撃を受けた後に、身代金を払わなくてもデータにアクセスできるよう準備をしておかなければならない。この際、鍵となるのは頻繁かつ継続的にデータのバックアップを取ることだ。
「ランサムウェアの影響をなくす上で最も効果のある手段は、定期的なバックアップだ。攻撃を受けた場合、攻撃される直前のデータは失うかもしれない。だが、データをバックアップしておけば、バックアップから情報を復元することが可能になる」とラシード氏はいう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[富士フイルムビジネスイノベーション株式会社] データ入力業務のDXを実現 工数削減や業務品質向上に効くアプローチとは? -
製品資料
[日本ヒューレット・パッカード合同会社] AI活用で競争力を高める「最適にデザインされたAI基盤」の在り方とは? -
製品資料
[日本ヒューレット・パッカード合同会社] 「人がAIを使う時代」の次は―― “AI Ready”なIT環境が切り開く新たなAI時代 -
製品レビュー
[MNTSQ株式会社] 法務部門のための「AI導入」ロードマップ -
技術文書・技術解説
[SAPジャパン株式会社] 人手だけでは守り切れない、AI時代のERPを守る「仕組み」とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
2
「収入ゼロの恐怖」におびえながらも正社員に戻らない? フリーランスのリアル
-
3
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
4
「企業内サーバ環境の利用実態」に関するアンケート
-
5
「Kubernetesプラットフォーム」に関するアンケート
-
6
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
7
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
8
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
9
迫る“データセンターの危機” 「液冷」への移行は避けられないのか?
-
10
テレワークやBYODでリスクが拡大、デバイスの多様化を弱点としない管理方法とは
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー