





















身代金を支払ってしまったケースも
病院がランサムウェアに狙い撃ちされる“簡単で奥深い”理由
ランサムウェアは、コンピュータシステムをフリーズさせ、復旧と引き換えに身代金を要求する不正プログラムだ。米国では春先から、ランサムウェアの被害に見舞われる病院が増えている。
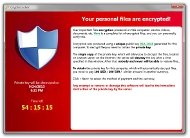 ランサムウェアは画面ロックや暗号化でファイルをアクセス不可にし、復旧と引き換えに被害者に身代金を要求する(出典:マカフィー公式ブログ「身近な脅威となったランサムウェア」)《クリックで拡大》
ランサムウェア(身代金要求型不正プログラム)の被害に見舞われる病院が増えている。ケンタッキー州のMethodist Hospitalや、カリフォルニア州のChino Valley Medical Center、Desert Valley Hospital、Alvarado Hospital Medical Center、インディアナ州のKing's Daughters Health。これらはランサムウェアの被害に遭った医療機関のごく一部だ。災難に遭った病院は全て、何らかの形でネットワークが一時的に不通になった。中にはHollywood Presbyterian Medical Centerのように身代金を支払った病院もある。
ハッカーにとって効果的な稼ぎ方
病院はサイバー犯罪者から格好の標的として狙われており、サイバーセキュリティ対策の在り方を見直すまで、こうしたマルウェアの侵入は増加を続けるだろうと、Dunbar Security SolutionsのCOO(最高執行責任者)を務めるクリス・アンシー氏は見る。
この手口のサイバー犯罪がまん延しているのは間違いない。だが、なぜ病院が今、狙われるのだろうか。答えは簡単で、犯罪者が稼ぎを増やそうとしているからだ。
「最近ではランサムウェアと、そこからの実入りを増やし続けるために組織犯罪で用いられる手口とが、大きく進化している。ランサムウェアで最も効果的に稼ぐ方法は、的を絞って集中的に送りつけることだ」(アンシー氏)
ハッカーは最初、大量の電子メールアドレス宛てに偽メールでこのマルウェアを送信し、広く浅く、できるだけ多くの人をだまそうとしていた。まんまと引っ掛かってしまう人がそこそこいるので、彼らのコンピュータに侵入してデータを人質に取り、それぞれのケースで身代金を巻き上げようというわけだ。
それがスピアフィッシング(標的型攻撃)へと進化し、ハッカーは同じような偽の電子メールながらも、より多額の身代金が稼げそうな特定の組織向けにカスタマイズしたものを送りつけるようになった。
病院は、医療に関わるプライバシーについて定めた法律であるHIPAA(Health Insurance Portability and Accountability Act)などの規定上の要件を満たすための技術を使用している。それらは大抵は有効に機能する。だが、「ウイルス対策ソフトウェアやファイアウォールで提供されるパケットフィルタリング機能は、一般的なマルウェアはキャッチする。しかし、サイバー犯罪者はこうした対策を巧妙にすり抜けてシステムに侵入するようになっている。病院側は、彼らを締め出す方策を強化しなければならない」と、アンシー氏は指摘している。
マルウェアの侵入を防ぐ
読者の皆さんの中には、アンシー氏の勤務先である「Dunbar」という名前を、銀行などの企業が大量の現金輸送に利用する装甲車サービスのブランドとして知っている人もいるかもしれない。Dunbarはマネージドセキュリティサービスも手掛けており、当然のことながら、アンシー氏はこのサービスを推している。
Dunbarが攻撃を常時監視するので、病院は医療インフラに集中できるというわけだ。アンジー氏は病院への一般的なアドバイスとして、ハッキングに使われる技術の進化のペースに合わせて対策を進化させていくべきだと述べている。
包括的なデータバックアップ対策は良い出発点になる。自動バックアップは堅実な対策につながる。病院がセキュリティレベルの高いコロケーション施設を利用して、暗号化されたチャンネルでデータを送信しつつ複製を作成できるようにするという手もある。
また病院は、インターネットアクセスが可能な職員用ワークステーションのセットアップ方法も検討しなければならない。こうしたワークステーションは、医療データを人質に取るランサムウェアの入り口になる恐れがあるからだと、アンシー氏は説明する。電子メールがマルウェアの侵入ルートになるかもしれないし、オンライン広告を介してマルウェアが拡散する可能性もあり、注意が必要だ。
さらに医療機関は、サイバーセキュリティを担当するCISO(最高情報セキュリティ責任者)を置くだけでなく経営戦略会議のような役員会議にCISOを出席させる必要もあるとアンシー氏は指摘する。CISOはCIOや最高医療責任者、リスク管理チームと密接に連携しなければならないからだ。
「こうした会議での議論に参加することが、CISOの全ての判断において極めて重要な意味を持つことは間違いない」(アンシー氏)。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社ラクス] どうすれば「変革を楽しむ組織」になれるのか? 事例に学ぶ、未来への一歩 -
製品レビュー
[デル・テクノロジーズ株式会社] 変化するサイバー脅威に備える、これからのストレージの選び方 -
事例
[サイボウズ株式会社] 受注約1.5倍と年間2万3000時間超の業務時間を削減、日機装に学ぶDX実践術 -
製品レビュー
[サイボウズ株式会社] 人材不足にどう挑む? ものづくり太郎が語る、製造現場でのAI活用成功の鍵 -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] 金融機関はAIエージェント導入でどう変わる? 7つの変化から19の事例まで解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
迫る“データセンターの危機” 「液冷」への移行は避けられないのか?
-
2
RAGで「データをAIに送る」運用が限界を迎えている理由
-
3
Microsoft向けに“原発”を再稼働? AI成長を阻む「電力危機」の深刻度
-
4
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
5
「収入ゼロの恐怖」におびえながらも正社員に戻らない? フリーランスのリアル
-
6
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
7
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
8
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
9
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
10
村田製作所が1000台のサーバをAWSに移行 キンドリルの「AIOps」でどう変わる?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー