





















身代金を支払ってしまったケースも
病院がランサムウェアに狙い撃ちされる“簡単で奥深い”理由
ランサムウェアは、コンピュータシステムをフリーズさせ、復旧と引き換えに身代金を要求する不正プログラムだ。米国では春先から、ランサムウェアの被害に見舞われる病院が増えている。
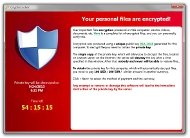 ランサムウェアは画面ロックや暗号化でファイルをアクセス不可にし、復旧と引き換えに被害者に身代金を要求する(出典:マカフィー公式ブログ「身近な脅威となったランサムウェア」)《クリックで拡大》
ランサムウェア(身代金要求型不正プログラム)の被害に見舞われる病院が増えている。ケンタッキー州のMethodist Hospitalや、カリフォルニア州のChino Valley Medical Center、Desert Valley Hospital、Alvarado Hospital Medical Center、インディアナ州のKing's Daughters Health。これらはランサムウェアの被害に遭った医療機関のごく一部だ。災難に遭った病院は全て、何らかの形でネットワークが一時的に不通になった。中にはHollywood Presbyterian Medical Centerのように身代金を支払った病院もある。
ハッカーにとって効果的な稼ぎ方
病院はサイバー犯罪者から格好の標的として狙われており、サイバーセキュリティ対策の在り方を見直すまで、こうしたマルウェアの侵入は増加を続けるだろうと、Dunbar Security SolutionsのCOO(最高執行責任者)を務めるクリス・アンシー氏は見る。
この手口のサイバー犯罪がまん延しているのは間違いない。だが、なぜ病院が今、狙われるのだろうか。答えは簡単で、犯罪者が稼ぎを増やそうとしているからだ。
「最近ではランサムウェアと、そこからの実入りを増やし続けるために組織犯罪で用いられる手口とが、大きく進化している。ランサムウェアで最も効果的に稼ぐ方法は、的を絞って集中的に送りつけることだ」(アンシー氏)
ハッカーは最初、大量の電子メールアドレス宛てに偽メールでこのマルウェアを送信し、広く浅く、できるだけ多くの人をだまそうとしていた。まんまと引っ掛かってしまう人がそこそこいるので、彼らのコンピュータに侵入してデータを人質に取り、それぞれのケースで身代金を巻き上げようというわけだ。
それがスピアフィッシング(標的型攻撃)へと進化し、ハッカーは同じような偽の電子メールながらも、より多額の身代金が稼げそうな特定の組織向けにカスタマイズしたものを送りつけるようになった。
病院は、医療に関わるプライバシーについて定めた法律であるHIPAA(Health Insurance Portability and Accountability Act)などの規定上の要件を満たすための技術を使用している。それらは大抵は有効に機能する。だが、「ウイルス対策ソフトウェアやファイアウォールで提供されるパケットフィルタリング機能は、一般的なマルウェアはキャッチする。しかし、サイバー犯罪者はこうした対策を巧妙にすり抜けてシステムに侵入するようになっている。病院側は、彼らを締め出す方策を強化しなければならない」と、アンシー氏は指摘している。
マルウェアの侵入を防ぐ
読者の皆さんの中には、アンシー氏の勤務先である「Dunbar」という名前を、銀行などの企業が大量の現金輸送に利用する装甲車サービスのブランドとして知っている人もいるかもしれない。Dunbarはマネージドセキュリティサービスも手掛けており、当然のことながら、アンシー氏はこのサービスを推している。
Dunbarが攻撃を常時監視するので、病院は医療インフラに集中できるというわけだ。アンジー氏は病院への一般的なアドバイスとして、ハッキングに使われる技術の進化のペースに合わせて対策を進化させていくべきだと述べている。
包括的なデータバックアップ対策は良い出発点になる。自動バックアップは堅実な対策につながる。病院がセキュリティレベルの高いコロケーション施設を利用して、暗号化されたチャンネルでデータを送信しつつ複製を作成できるようにするという手もある。
また病院は、インターネットアクセスが可能な職員用ワークステーションのセットアップ方法も検討しなければならない。こうしたワークステーションは、医療データを人質に取るランサムウェアの入り口になる恐れがあるからだと、アンシー氏は説明する。電子メールがマルウェアの侵入ルートになるかもしれないし、オンライン広告を介してマルウェアが拡散する可能性もあり、注意が必要だ。
さらに医療機関は、サイバーセキュリティを担当するCISO(最高情報セキュリティ責任者)を置くだけでなく経営戦略会議のような役員会議にCISOを出席させる必要もあるとアンシー氏は指摘する。CISOはCIOや最高医療責任者、リスク管理チームと密接に連携しなければならないからだ。
「こうした会議での議論に参加することが、CISOの全ての判断において極めて重要な意味を持つことは間違いない」(アンシー氏)。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込みデバイスへのAI実装で開発速度と品質を両立する方法 -
製品レビュー
[株式会社セールスフォース・ジャパン] 実画面を見れば納得 営業・設計・開発を「AI×CRM」でつなぐとこうなる -
比較資料
[アイティメディア広告企画] ERP導入ガイド:「OBIC7」「SMILE V 2nd Edition」「Oracle NetSuite」を比較 -
市場調査・トレンド
[アイティメディア株式会社] AI Overviews時代のB2Bマーケ! 成長企業が選ぶ戦略とは? -
市場調査・トレンド
[アイティメディア株式会社] なぜあの施策は失敗したのか? B2Bマーケ施策を成功させる3つの鉄則
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
岐阜県庁が7000人規模でも重くならないテレワークを「Prisma Access」で実現
-
3
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
4
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
5
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
-
6
コロナ市が「VDI」で実現した“PC故障後5分で仕事復帰”の仕組みとは?
-
7
コロナ禍で「PC」がなぜ売れるのか、今後も売れ続けるのか
-
8
“実績多数”は信用できる? エンジニアが転職エージェントに抱く不信感の正体
-
9
Zoomなどの「Web会議」はなぜ危険か? セキュリティ確保が難しい理由を解説
-
10
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
「IT史に名を残すシステム障害」8選
-
3
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
4
SCS評価制度時代の「SASE選定」ガイド
-
5
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
6
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
7
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
8
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
9
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー