




















事例で分かる、中堅・中小企業のセキュリティ対策【第11回】
一人情シスが“Windows Update放置PC”を守るための武器とは?(2/2 ページ)
事例で学ぶ、マルバタイジング(不正広告)によるサイバー攻撃
事例:更新すべきプログラムが最新版になっておらず、不正広告によるマルウェア被害を受けた
お昼休み中にネットサーフィンをすることが日課の、総合職の従業員。ファッションに関する情報収集が大好きで、いつもファッションに関するWebサイトやブログ、デザイナーがコメントするファッションサイトなどにアクセスしている。新しいおしゃれな洋服や、コーディネートの仕方などの情報を集め、楽しんでいる。
昼食を取りながらいつものように、面白い情報はないか、とネットサーフィンを楽しんでいた。バナー広告が複数箇所に設置してある、情報発信型のニュースサイトに行き着いた。Webサイトを閲覧していると、見たことのない英語のWebサイトが開いた。
「あれ、変なWebサイトが出てきちゃった」
Webサイト内のボタンやリンクなどをクリックしたわけではなく、単純にWebサイトを見ているだけだった。特に怪しむこともなく、Webブラウザの別ウィンドウで表示された英語サイトを閉じ、引き続きネットサーフィンを楽しむ。
実はこの時点で、遠隔操作型のマルウェアに感染してしまったことに本人は気付いていない。Webブラウザで動画などの動的コンテンツを表示するアプリケーションのAdobe Flash Playerを最新状態へアップデートせず、「よく分からないから」という理由で放置していたのだ。その脆弱性を突かれてしまい、PCがマルウェアに感染。機密情報が抜き取られたり、取引先企業とのメールのやりとりなどが盗み見られたりしていることに本人は気付いていない。
これは「マルバタイジング」というサイバー攻撃による被害です。マルバタイジングとは、マルウェアと広告(アドバタイジング)を合わせた造語です。攻撃者はWebサイトに掲載されているバナー広告を配信するための「広告配信用サーバ」を攻撃します。バナー広告にマルウェアを仕掛け、Webサイトを閲覧しにくる利用者のPCに脆弱性が残っている場合、バナー広告をクリックしなくてもマルウェアに感染し、被害に遭ってしまうという、Webサイト閲覧者にとっては非常に厄介な攻撃手法の1つです(図1)。
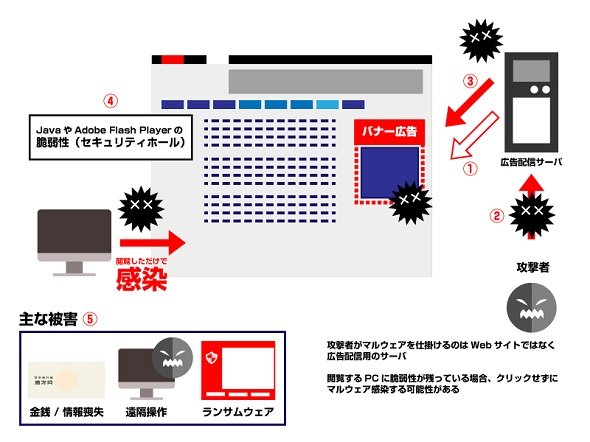 図1 マルバタイジングとは《クリックで拡大》
特徴として以下のようなことが挙げられます。
- Webサイト自体に問題はない(Webサイトの脆弱性を突いた攻撃手法ではない)
- バナー広告をクリックしなくても、Webサイトを閲覧しただけで感染
- いつ、どのタイミングで、どのWebサイトが「不正広告」を仕掛けられるか読めない
似たような攻撃手法としては「ドライブバイダウンロード」があります。こちらは、脆弱性のあるWebサイトに攻撃を仕掛け、閲覧者のPCに脆弱性が残っている場合にマルウェア被害に遭ってしまうという手法です。共通していえるのは、前述のチェック項目で挙げた対策を網羅的に実施しておらず、利用者側のエンドポイント(PCなどの端末)に脆弱性が残ったままである、という点です。
対策は「エンドポイントの脆弱性をつぶすこと」に尽きます。脆弱性を一元管理し現状を把握した上で、一斉に脆弱性をつぶす修正プログラムを配信できるようにするのです。
従業員10人以上の企業は「Active Directory」と「WSUS」の導入を考えよう
具体的には次の対策をお薦めします。
- 「Windows Server」搭載サーバを用意し、ディレクトリサービス「Active Directory」用サーバにする
- エンドポイントを全てActive Directory配下で管理する
- 修正プログラム展開ツール「Windows Server Update Services」(WSUS)を利用して、社内PCのWindows Updateの実行を一元化する(図2)
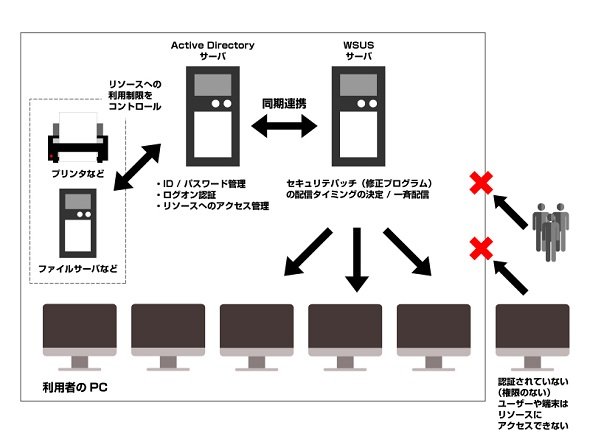 図2 Active DirectoryとWSUSの導入イメージ《クリックで拡大》
社内で利用しているPCが10台未満であれば、PCの得意な担当者が見回って、Windows Updateをきちんと実行しているかなどを確認できる可能性があります(この方法は工数と手間がかかるのでお薦めはしませんが)。しかし、20台、30台と端末の台数が増えていくにつれ、適切にWindows Updateを実行しているかどうかを人力でチェックするにも限界があります。
コンピュータに疎い従業員に対して「Windows Updateを適宜実行するように」と促したとしても、実行してくれない可能性も当然考えられます。そのため、社内で一元管理する環境を構築し、一元的に修正プログラムを最新状態にするのが最も望ましい対応になります。
まずはActive Directoryを導入します。Active Directoryとは、利用者のPCを管理者が一元管理する仕組みです。Windowsにログオンするために必要となるIDやパスワード、社内リソース(ファイルサーバなど)のアクセス権限を一元管理したりするものです。
Active Directoryに登録されたユーザーやグループ、PCなどに対し、セキュリティのルールを一括で割り当てたい場合には、セキュリティポリシーを適用することで一元管理ができるようになります。パスワードのログオンルールを複雑(英文字、数字、記号の組み合わせで8文字以上にする、など)にして、全ての利用者に一斉に割り当てるといった、セキュリティ対策の強化もできます。
加えてWSUSを利用します。WSUSは、Windows Updateを一元的に管理、運営するためのサービスです。サーバ画面から、Active Directoryに登録されている全てのPCへ一斉にセキュリティパッチを配布できるようになるので、脆弱性対策のばらつきを抑えることができ、セキュリティレベルを高めることができます。
Active Directoryで、Microsoftが提供していないアプリケーション(JavaやFlashなど)の修正プログラムを強制アップデートさせることはできますが、少し高度な技術スキルを要するため、難しい場合はITベンダーに依頼するのがよいでしょう。
それらを保管する仕組みとして、統合資産管理ツールやウイルス対策ソフトウェアのベンダーが提供しているサービスの1つとして、WSUSと連携するサービスや、セキュリティパッチを提供するサービスを用意している場合もありますので、こうしたツールを利用するのもよいでしょう。
セキュリティ対策の第一歩は、脆弱性をつぶすこと。脆弱性対策を止めた瞬間に、攻撃者の格好の餌食になってしまいます。コンピュータを使っている以上、「継続的に脆弱性をつぶし続けること」が全ての利用者に求められる必須ルールなのです。
まとめ:セキュリティ担当者は、こんなふうに上司を説得しよう
- 「ウイルス対策ソフトウェアを入れているから大丈夫」は間違い。ウイルス対策ソフトウェアは全知全能の万能ツールではない、という事実を知る必要がある
- ネットサーフィンをしているだけでマルウェア感染してしまうサイバー攻撃がある。主要な原因は、PCにインストールされているソフトウェアを最新版にアップデートしていなかったこと
- エンドポイントの脆弱性を継続的につぶし続けることが、対策の第一歩。そのためにもActive DirectoryやWSUS、資産管理ツールなどを導入し、脆弱性を一元的につぶす仕組みを整えよう
那須慎二(なす・しんじ)
大手情報機器メーカーを経て船井総合研究所に入社。ネットワークセキュリティの安全対策と解決策に詳しい。「日本一分かりやすいセキュリティ」をモットーに、中小企業を対象にしたサイバーセキュリティ問題や、対策に関する啓発活動を実施。実際に、全国の地域各社で年間100回以上開催する講演は「今まで聞いた中で一番分かりやすい!」と好評を得ている。著書「小さな会社のIT担当者のためのセキュリティの常識」(ソシム)がある。
参考リンク
「小さな会社のIT担当者のためのセキュリティの常識」(Amazon.co.jp)
Copyright © ITmedia, Inc. All Rights Reserved.


事例で分かる、中堅・中小企業のセキュリティ対策
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー