





















企業における「ID管理」【第2回】
働き方改革にGDPR、そしてM&A 「IDaaS」は企業課題解決の救世主となるのか(1/2 ページ)
ID管理を取り巻く環境は急激に変化している。そこにはどんな課題があるのか。「IDaaS」はどこまで使えるのか。
 IDaaSはどれくらい使えるのか?
前回(いまさら聞けない「ID管理」 その役割からライフサイクル管理のポイントまで)は企業におけるアイデンティティー管理(以下、ID管理)の基本的な役割を紹介した。2回目となる今回はID管理を取り巻く環境やID管理に関連する制度/課題に注目し、その解決策も併せて紹介する。クラウドサービスによるID管理への影響や働き方改革、欧州連合(EU)の一般データ保護規則(GDPR)、合併・買収(M&A)などの企業再編との関連性、小規模企業のID管理に有効なIDaaS(Identity as a Service)など、さまざまな視点から紹介する。
クラウドサービスの利用増加に伴う管理業務負担
クラウドサービスは運用部門の管理工数削減に役立つ。ただし注意しなければならない点もある。どのクラウドサービスを利用する上でも、ID管理はユーザー企業側の責任でしなければならない(図1)。ID管理に問題があって情報漏えいや不正アクセスなどの実害が発生した場合に、クラウド事業者側は責任を取らないということだ。基本的にクラウドサービス単位でID管理が必要となる。
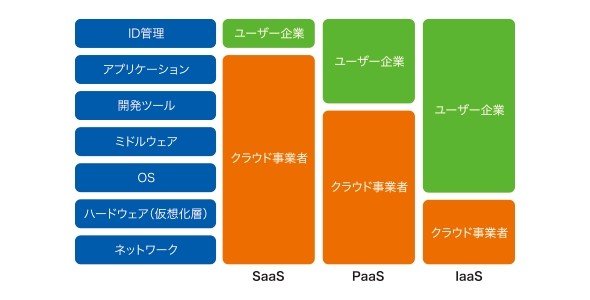 図1 クラウドサービスごとのクラウド事業者とユーザー企業との責任分解モデル
中堅・中小企業やベンチャー企業ではコスト面の課題もあり、手動でIDやアクセス権を管理していることがある。問題となるのは、操作の間違いやIDを即時に反映できないことによるリスクだ。分かりやすい例では退職ユーザーアカウントの取り扱いがある。退職者のアカウントがいつまでも残っており、何者かがそのアカウントを使ってクラウドサービスにアクセスできてしまうと、情報漏えい事件につながることもあり得る。大企業ではID管理やアクセス権限管理を自動化しているケースが少なくない。
自動化には「トークン」と呼ばれる情報を使って異なるシステム間でID認証をする「フェデレーション」、認証や認可をするための事前処理の「プロビジョニング」といった技術を用いる。大企業のように従業員、つまりエンドユーザー数が多い場合、自動化していなければエンドユーザー数に比例して手動で管理する工数が増える。さらに管理漏れを防止するという内部統制の観点からも自動化が推奨される。これらのことが大企業で管理の自動化が進んでいる理由だろう。ただしシステム化や自動化には多額のコストが発生することから、現実的には本格的なシステム化はそれなりの規模の企業でなければ難しい。小規模企業の選択肢としては、後述のIDaaSが有効だ。
働き方改革とID管理の課題
多様な働き方の実現を推進する上で重要になるのは、ITインフラの充実だ。特にリモートワークを可能にするためには、Web会議システムをはじめとする関連システムの導入や、VPN(仮想プライベートネットワーク)をはじめとするリモートアクセス用回線の増強などが必要になる。
申請によってリモートワークを許可する企業の場合、エンドユーザー数は比較的少ない。全社規模のリモートワークとなると、関連システムやリモートアクセス用回線といったITインフラを増強しなければならず、コスト増につながる。そうなるとリモートワーク関連システムをオンプレミスで構築するのではなく、クラウドサービスとして利用することが視野に入ってくる。そのとき懸念事項となるのがセキュリティの確保だ。特に認証の仕組みとアカウント管理、アクセス権限管理機能が重要になる。もちろんクラウドサービスを利用しない場合においても、リモートアクセスの際の認証やID管理が重要なのは論をまたない。
オンプレミスの認証基盤とフェデレーションしている前提で、クラウドサービスをエンドユーザーに利用させるパターンとしては、主に2つがある(図2)。この他にクラウドベースの認証基盤を利用する形もあるが、そちらは後述する。
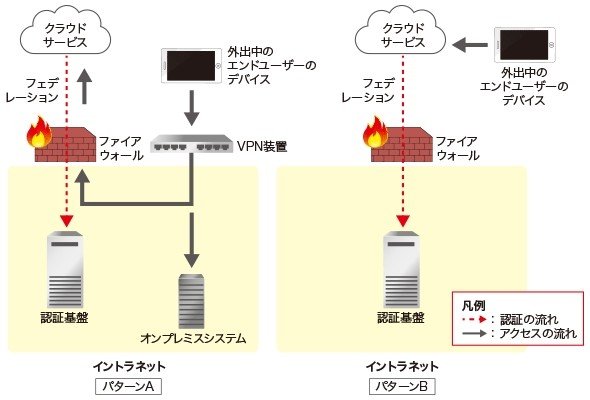 図2 リモートアクセス時におけるクラウドサービスへのアクセス形態の違い
1つ目のパターンAは、エンドユーザーがまずVPN装置を経由してイントラネット内にアクセスし、その後クラウドサービスやオンプレミスのシステムにアクセスする方式である。エンドユーザーにとってはクラウドサービスとオンプレミスのシステムに同様にアクセスできるメリットがあり、管理者にとってもIPアドレス制御やアクセス権限設定などが実装しやすい。さらにクラウドサービスへのアクセスログも一元的に取得可能なため、IT統制をしやすいのもメリットだ。ただしVPN装置への負荷が増大する、エンドユーザーの認証回数が増えるなどのデメリットがある。
2つ目のパターンBはエンドユーザーが直接クラウドサービスにアクセスする方式だ。仮にオンプレミスのVPN装置にアクセスできなくても、クラウドサービスを利用できる。これは災害時やオンプレミスVPN装置の不具合など不測の事態では有効なメリットとなる。デメリットはどこからでもクラウドサービスにアクセスできてしまうため、ネットワーク面でのアクセス制限ができなくなることだ。認証強化など本人確認の有効性を高めることで、セキュリティを保証しなくてはならない。アクセスログについてはクラウド側の監査の仕組みを利用する。将来的にはほとんどの企業がパターンBを選択すると推測している。なお、最近ではパターンBに加えてクラウドセキュリティの「CASB」(Cloud Access Security Broker)と組み合わせて、これらのアクセス制限やセキュリティの保証といった課題に対処する動きも出てきている。
アカウント管理やアクセス権限管理については、管理者の手作業で実施している企業がほとんどだろう。中堅・中小企業の場合、クラウドサービスを利用した方が初期コストを抑えられるケースが少なくない。そうした企業にはクラウドサービスの検討を勧める。
Copyright © ITmedia, Inc. All Rights Reserved.


企業における「ID管理」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社ネットワールド] サプライチェーンのリスク対応は急務 いま中小企業に必要なセキュリティ対策は -
製品資料
[パーソルクロステクノロジー株式会社] 失敗しない、「DXコンサルティング」活用ノウハウ -
製品資料
[パーソルクロステクノロジー株式会社] スマートファクトリー推進のための「アウトソーシング」活用例 -
製品資料
[株式会社オプティム] SssS管理からID管理まで、「IT資産管理」をまるごとカバーする方法とは? -
製品資料
[株式会社WeDraft] これからの個人情報管理運用に求められる「仕組み化」のアプローチとは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
-
3
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
4
「WSUS」更新終了で迫られる決断 8割が選んだ“本命”移行先ツールとは?
-
5
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
6
「Microsoft 365」障害はなぜ拡大? “安全装置”フェイルオーバーのわな
-
7
大和証券や日経も被害に 2026年秋のインシデント集中で崩れた「防御の前提」
-
8
WordPressサイトの4割が旧版のまま 自動更新が止まる組織の共通点
-
9
Outlookでゼロデイ悪用、ChromeはXSLT停止――今朝の情シスニュース
-
10
IT製品の導入に関するアンケート「セキュリティ」編
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
-
10
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー