





















「シャドーIT」の隠れた通信も落とし穴に
7pay事件で再考すべき「Webアプリケーション」のリスクと対策
「7pay」の不正アクセスなど、インターネット通信を利用するWebアプリケーションのインシデントが後を絶たない。Webアプリケーションのユーザー側と提供者側の双方から見て注意すべきリスクとは何だろうか。
インターネットなどのネットワークを介して利用するWebアプリケーションが普及する一方で、攻撃者もそれを狙った不正行為を試みている。世間を賑わせた、2019年7月に発生した決済サービス「7pay」の不正アクセスは、その代表例だ。Webアプリケーションはありふれた存在であるだけに、サービス提供者にとってもユーザーにとっても、不正アクセスの問題は対岸の火事ではない。
本稿はWebアプリケーションを狙った攻撃手法と、具体的な対策を紹介する。インシデントに備え、Webアプリケーションに伴うリスクと対策をいま一度理解しておこう。
攻撃の手口は4ステップ
ネットワークセキュリティ分野に詳しいアカマイ・テクノロジーズの中西一博氏によれば、Webアプリケーションに対する攻撃は、以下のような箇所が対象になるという(図1)。
- Webブラウザやスマートフォン向けアプリケーション
- Webアプリケーションが稼働するWebサーバ
- Webアプリケーション本体
- Webアプリケーションと連携するデータベース
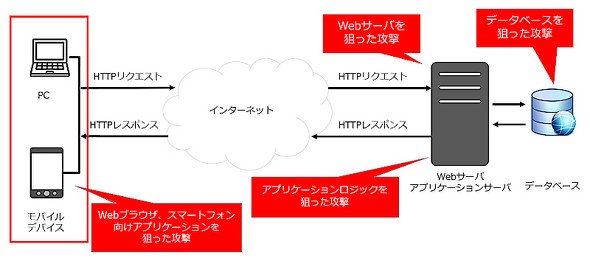 図1 Webアプリケーションの構成と攻撃の対象になり得る箇所(出典:アカマイ・テクノロジーズの資料を基に編集部で一部変更)《クリックで拡大》
上記の箇所を狙い、攻撃者は以下の4つのフェーズで攻撃を実施する。
- 偵察
- マッピング
- 特定
- 実行
1.偵察
 アカマイ・テクノロジーズの中西一博氏
まず攻撃者は、標的とするWebアプリケーションの情報を収集する。攻撃対象となるサーバを探るため、WebアプリケーションのURLを調べる。そのための手段として中西氏は、ドメイン情報データベース「WHOIS」やドメインネームシステム(DNS)への問い合わせの他、検索エンジン「Google検索」を用いた「Google Dorking」(「Google Hacking」とも呼ばれる)という手法を挙げる。
Google検索は、検索キーワードに特定の文字列(検索演算子)を含めることで検索結果を絞り込めるようにしている。Google Dorkingは、この仕組みを悪用して脆弱(ぜいじゃく)なWebサイトのURLをリストアップする。
2.マッピング
次に攻撃者は、偵察フェーズで収集したURLとIPアドレスをひも付けたり、標的のWebアプリケーションがどのタイミングで、どのサーバと、どのような通信をしているのかを突き止めたりする。
Webアプリケーションが情報をやりとりする際の主な手段として、API(アプリケーションプログラミングインタフェース)がある。攻撃者はどのようなAPI通信が何に利用されているかを調べることで、不正アクセスに必要な通信方式やデータ形式を入手する。
3.特定
ここまでで収集した情報を基に、攻撃者は実際の脆弱性を特定する(図2)。例えば攻撃者はWebアプリケーションのID登録画面や入金(チャージ)画面で通信をキャプチャーし、サーバ操作に必要な情報や施されているセキュリティ対策を推測する。
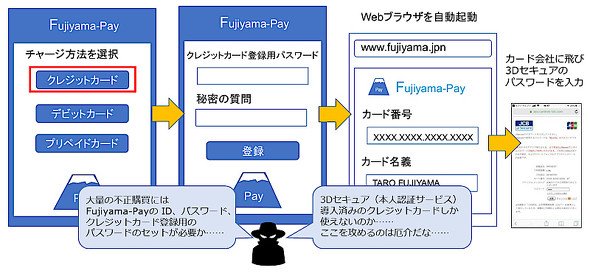 図2 攻撃者がWebアプリケーションから脆弱性を特定する流れの例(出典:アカマイ・テクノロジーズの資料を基に編集部で一部変更)《クリックで拡大》
4.実行
特定した脆弱性や、不正アクセスに必要な個人情報などの情報を踏まえ、攻撃者は複数の攻撃経路を考える。APIサーバの脆弱性を利用した攻撃では、「攻撃者がAPIサーバで任意のコマンドを実行できる状態にして、情報を詐取するプログラムをAPIサーバに設置する」手法があるという(中西氏)。そうした状態のAPIサーバは、ユーザーがWebアプリケーションを通じて入力した情報を自由に盗み取れてしまう。
「複数の攻撃経路について、攻撃者は『投資対効果』が良いものを採用して攻撃に及ぶ」と中西氏は説明する。ここで言う「投資」とは、IDやパスワードといった機密情報、あるいは攻撃を実施するためのプログラムなどを闇市場で購入する費用だ。一方、不正アクセスによる金銭詐取の収入が「効果」となる。
「ゼロトラスト」と「WAF」が有効
中西氏は企業の事業部門が個別にWebアプリケーションを導入し、IT部門が実態を把握できていない「シャドーIT」についても注意を促す。それらのWebアプリケーションがAPI経由で情報を送受しているケースもある。セキュリティ管理が万全でないシャドーITが攻撃の標的になった場合、そうした通信を介した侵害が発生するリスクがある。
最近はクラウドサービスを採用する動きが企業間で広まっている。クラウドサービスに対しても、攻撃者はアカウントに不正アクセスするためのパスワードリスト攻撃などの手段で侵害を試みる。
クラウド活用が進むにつれ、アカウント保護やID管理の重要性は増していくといえる。「攻撃者は攻撃手段を大きく変えることは少ないため、必要なセキュリティ対策をそろえておくことが大切」と中西氏は説明する。
クラウドサービスを含むWebアプリケーションを利用する場合のセキュリティ対策として、アカマイ・テクノロジーズの金子春信氏は「『ゼロトラストセキュリティ』を採用した製品・サービス」を挙げる。
 アカマイ・テクノロジーズの金子春信氏
従来のセキュリティは「LANなどの社内ネットワークにいるユーザーは全て信頼し、インターネットなどの社外ネットワークからアクセスするユーザーは信頼しない」という考えに基づいていた。ゼロトラストセキュリティではその考え方を捨て、企業ネットワークの境界内外を問わず、必要なときにユーザーの認証を要求する。
Webアプリケーションは、インターネット接続環境があれば社外ネットワークからでも利用できるものが少なくない。そのようなアプリケーションはゼロトラストセキュリティと相性が良く、アクセスするネットワークによらないセキュリティ対策が可能となる。
ゼロトラストセキュリティを実現するには、以下のような製品が利用できる。
- ID管理ツール
- Webアプリケーションの利用を要求してきたユーザーが、正規の権限を持つユーザーかどうかを判別することがゼロトラストセキュリティの基本となる。そのための権限管理にはID管理ツールが役立つ。
- シングルサインオン(SSO)ツール
- 複数のWebアプリケーションを利用する際、利用権限を確認するためのログインを逐一エンドユーザーに求めることは、手間の増加やアカウント侵害のリスクを生む。SSOを利用すると、一度のログインで複数のWebアプリケーションにまたがって権限を証明できる。
- 多要素認証(MFA)ツール
- 認証に必要な要素を増やす多要素認証で、正規ユーザーかどうかを判断するプロセスでセキュリティを高められる。
- モバイルデバイス管理(MDM)ツール
- 社外ネットワークから業務用のWebアプリケーションを利用するための手段としてモバイルデバイスは有力な候補となる。そうした場合、エンドポイントとなるモバイルデバイスの保護は不可欠だ。MDMはその有力な手段となる。
他方で、業務システムをWebアプリケーションに移行したり、インターネットを通じて何かしらのサービスを提供したりしている企業にとっても、上述の攻撃は脅威となる。Webアプリケーションを運用する立場から見た保護手段としてはWAF(Webアプリケーションファイアウォール)がある。WAFはAPI通信をはじめとしたインターネット経由の通信を検査し、不正な通信の検出と防御を実現する。
企業に多様な働き方が広まるとともに、時間や場所を問わない業務アプリケーションや業務用データへのアクセス手段も増えるだろう。そのための方法としてWebアプリケーションを採用する際には、本稿で紹介したような攻撃手法の知識とセキュリティ対策が役立つだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社ラクス] どうすれば「変革を楽しむ組織」になれるのか? 事例に学ぶ、未来への一歩 -
製品レビュー
[デル・テクノロジーズ株式会社] 変化するサイバー脅威に備える、これからのストレージの選び方 -
事例
[サイボウズ株式会社] 受注約1.5倍と年間2万3000時間超の業務時間を削減、日機装に学ぶDX実践術 -
製品レビュー
[サイボウズ株式会社] 人材不足にどう挑む? ものづくり太郎が語る、製造現場でのAI活用成功の鍵 -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] 金融機関はAIエージェント導入でどう変わる? 7つの変化から19の事例まで解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
2
RAGで「データをAIに送る」運用が限界を迎えている理由
-
3
ハイパーコンバージドインフラ徹底比較、「SimpliVity」「Nutanix」はどう違う?
-
4
IT製品の導入に関するアンケート「サーバ&ストレージ」編
-
5
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
6
なぜストレージ不足は長引くのか? 77%が「12〜18カ月続く」と予測
-
7
【基本情報技術者試験】データ消失リスクを防ぐ3つの「バックアップ手法」を比較
-
8
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
-
9
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
10
積水化学が挑む「データ経営」の核心:SAP S/4HANA Cloud導入の狙いとは
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
7
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
8
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー