





















SNSから身元を特定
AWSの元エンジニアが大手金融から1億件以上の個人情報を盗んだ疑い、FBIが逮捕
米連邦捜査局(FBI)がAmazon Web Services(AWS)の元エンジニアを逮捕した。金融企業Capital Oneの顧客と、クレジットカードの発行を申請した個人利用客1億人以上のデータを盗んだ容疑だ。
2019年7月、米連邦捜査局(FBI)は金融大手Capital One Financialで発生した大規模データ漏えいの容疑者として、Amazon Web Services(AWS)の元エンジニアを逮捕した。
ページ・A・トンプソン容疑者は、Capital Oneのネットワークにアクセスし、同社の顧客に加え、同社にクレジットカードの発行を申請した個人を含む1億人以上の個人情報を盗んだ疑いを掛けられている。Capital Oneのプレスリリースによると、この侵害により、米国在住の約1億人とカナダ在住の約600万人の氏名、住所、電話番号、メールアドレス、誕生日、自己申告による所得といった情報が流出した。
Capital Oneはプレスリリースで「この侵害によって、クレジットカードに関する顧客情報の一部も流出した」と述べている。具体的には信用スコア、利用上限額、利用残高、支払履歴、2016~2018年における計23日分の決済処理データの一部などだ。加えて「犯人は、米国在住の被害者の社会保障番号約14万件と決済用の銀行口座番号約8万件、カナダ在住の被害者の社会保険番号約100万件も手に入れた」と推測している。
手口の詳細
「犯人は『設定の脆弱(ぜいじゃく)性』を悪用した」とCapital Oneはみている。同社は該当の脆弱性を直ちに修正したと発表した。FBIの特別捜査官ジョエル・マティーニ氏が署名した、トンプソン容疑者に対する刑事告訴状によると、容疑者はファイアウォールの設定ミスを突いて、Capital Oneのサーバに対するコマンドの実行に成功したという。
FBIは、トンプソン容疑者がコマンドを使って「**-WAF-Role」というアカウントの資格情報を入手し、これを用いて“某クラウドサービスベンダー”のクラウドにあるCapital Oneの特定のフォルダにアクセスしたと主張している。刑事告訴状はこのベンダーを名指ししていないものの、「バケット」への言及がある。バケットという単語はAWSのオブジェクトストレージサービス「Amazon Simple Storage Service」(Amazon S3)における「データ保存領域」を指すため、このベンダーがAWSである可能性がある。
刑事告訴状は、Capital Oneが2019年7月17日に受け取った、脆弱性の通報メールの内容(画面)も含む。このメールはCapital Oneに対し、「漏えいしたAmazon S3のデータ」がソースコード共有サービス「GitHub」で公開されていることへの注意を喚起していた。
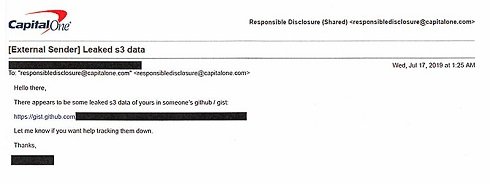 画面 Capital Oneが受け取った脆弱性の通報メール(出典:米司法省)《クリックで拡大》
芋づる式に見つかった容疑者の情報
この匿名の通報者からのメールには、データを公開していたGitHubのURLが記されていた。Capital Oneはこのメールを受け取った後、すぐにインシデント調査を開始し、FBIに連絡した。刑事告訴状によると、FBIがGitHubへの投稿やソーシャルメディアでの活動を調査した結果、トンプソン容疑者が浮上し、逮捕に至ったという。
「FBIは、トンプソン容疑者とつながりのある、ソースコード共有ソフトウェア『GitLab』のアカウントも発見した」とマティーニ氏は付け加える。その一つは、トンプソン容疑者がシステムエンジニアとして、「2015~2016年にクラウドサービスベンダーで勤務した」と記された履歴書だという。このGitLabアカウントにひも付いたソーシャルネットワーキングサービス「LinkedIn」プロフィールでは、トンプソン容疑者は2015~2016年にAWSで、Amazon S3担当のシステムエンジニアとして働いていたことになっている。なお、このLinkedInプロフィールは、2019年7月30日現在表示できない。
AWSはこの事件に関して2019年8月時点で公式に声明を発表していないものの、複数のメディアに対して情報を提供した。通信社Bloombergは、AWSの広報担当者の証言について以下のように掲載している。
Capital OneがAWSのクラウドサービスに保存していたデータが盗まれたことを、AWSの広報担当者は認めた。ただし攻撃者が、AWSのシステムにある脆弱性の悪用や、AWSシステムの侵害によってデータ漏えいを引き起こしたのではないという。
Capital Oneの「漏えいしたAmazon S3のデータ」はGitHubで公開されていたものの、同社は「盗まれたデータがばらまかれたり、詐欺に使用されたりした可能性は低い」と説明する。「犯人が逮捕されたことには感謝しているが、今回の事件は非常に残念だ。影響を受けた方々は、さぞご心配のことと拝察する。ご心配はもっともであり、心よりおわび申し上げる。私は事態の改善に力を注ぐ」。同社の会長兼CEOを務めるリチャード・D・フェアバンク氏はそう述べる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
4
企業が「Microsoft Azure」を選ばざるを得ない理由
-
5
「RAGは終わった」は本当か――ロングコンテキストが変えたこと、変えられないこと
-
6
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
-
7
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
8
従業員1600人、端末2000台のID管理を一元化 急成長タイミーの選択
-
9
“RAG is dead”は本当? AIエージェントが切り拓く「次世代RAG」と検索の未来
-
10
「セキュリティ運用と侵入後の初動防御」に関するアンケート
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー