




















歴史で分かる「ランサムウェアの進化」と対策【第4回】
ランサムウェア攻撃者が悪用する「脆弱性」とは? その対処法とは
ランサムウェア攻撃を仕掛ける攻撃者がしばしば悪用するのが、既存システムに潜む「脆弱性」だ。どのような脆弱性を狙っているのか。組織はどうすれば対抗できるのか。
ランサムウェア(身代金要求型マルウェア)攻撃は世界中で猛威を振るっており、一般企業に限らず、医療機関や教育機関、地方自治体にとっても大きな脅威になっています。ランサムウェア攻撃の「入り口」になりやすいのは、標的組織のシステムにある脆弱(ぜいじゃく)性です。組織はシステムに侵入されることを前提にして、どのような対策を講じればいいのでしょうか。
“脆弱性”を悪用したランサムウェア攻撃 どう対処すればいいのか?
併せて読みたいお薦め記事
連載:歴史で分かる「ランサムウェアの進化」と対策
- 第1回:いまさら聞けない「ランサムウェア」の歴史 “あれ”が全ての始まりだった
- 第2回:「RaaS」も登場 ランサムウェア攻撃が“ビジネス化”する理由と危険性
- 第3回:30年前からここまで変わった「ランサムウェア攻撃」の手口 有効な対策とは?
ランサムウェア攻撃は手口が巧妙化している
1989年ごろにランサムウェアが登場してから2017年ごろまで、組織はランサムウェアの亜種(既に出回っているマルウェアの一部を改変したプログラム)対策の必要に迫られました。当時は不正なWebサイトやフィッシングメールを経由してランサムウェアを拡散させる「ばらまき型」のランサムウェア攻撃が主流でした。そのため基本的に組織は、侵入を防ぐことにフォーカスした対策を取ってきました。
2018年ごろからは、特定の組織に標的を定める「標的型」のランサムウェア攻撃が広がっています。それに伴って攻撃手法が高度化したことで、組織は「ランサムウェアの侵入を完全に防ぐことは難しい」という課題に直面することになります。
そうした中、組織の関心は「侵入を前提とした対策」に移り始めました。侵入を前提とした対策とは、組織内部のネットワークにランサムウェアなどの脅威が侵入しても、最終的な被害が発生する前に脅威を検知して、対処することです。
標的型ランサムウェア攻撃では、攻撃者が脆弱性を悪用することがあります。具体的にはインターネット経由で接続できるサーバやVPN(仮想プライベートネットワーク)機器の他、RDP(リモートデスクトッププロトコル)といったプロトコルの脆弱性が悪用の対象になります。攻撃者は侵入時に限らず、標的のネットワーク内部に侵入した後にも、被害を拡大させるための活動に脆弱性を悪用します。こうした活動には、権限昇格(一般ユーザーが管理者権限を取得するなど、本来許可されていない権限の取得)や水平展開(権限昇格を実施してシステム内で侵入の幅を広げること)などがあります。
例として、下記の脆弱性の悪用が報告されています。
- 初期侵入
- Microsoftのオンプレミス版メールサーバ「Exchange Server」の脆弱性「ProxyShell」(CVE-2021-34473、CVE-2021-34523、CVE-2021-31207)
- 権限昇格
- MicrosoftのOS「Windows」が備える印刷スプーラー(印刷管理プログラム)の脆弱性「PrintNightmare」(CVE-2021-34527)
- 水平展開
- Windowsが利用するファイル共有プロトコル「SMB」(Server Message Block)の脆弱性「EternalBlue」(CVE-2017-0147)
組織においては、各システムをできる限り最新の状態に保ち、「脆弱性をなくす」ことが有効なアプローチになります。しかし利用するサーバやネットワーク機器、システムが多様化する中で、全ての脆弱性に対処するには、膨大なコストが掛かります。コストだけではなく、人的リソースや事前検証の時間も必要といった観点から、タイムリーに全ての脆弱性に対して修正プログラム(パッチ)を適用することは難しいと考える組織は少なくないでしょう。
こうした組織は、まずはベンダーが案内しているパッチ適用以外の回避策(ワークアラウンド)を実践することをお勧めします。脆弱性を悪用する攻撃パケットをネットワークレベルで検知する「IPS」(Intrusion Prevention System:不正侵入防止システム)を活用することも有効です。
被害を避けるためには、上記のような暫定措置を取ることでリスクを軽減することが重要です。他にも、下記の情報を収集して、対処すべき脆弱性の優先度を決めることも、効率的な脆弱性管理(図1)につながります。
- 脆弱性を悪用する攻撃プログラムが公になっているかどうか
- 既に悪用事例が存在するかどうか
- どのような脆弱性がよく悪用されるのか
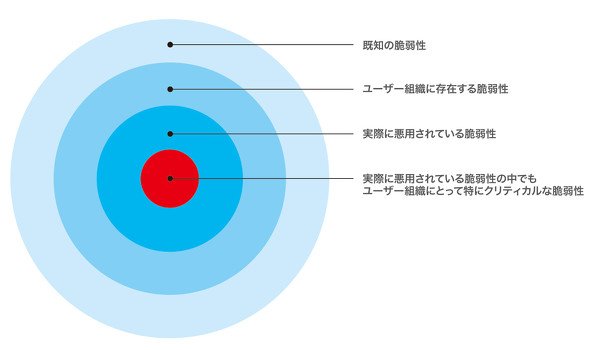 図1 脆弱性管理における修正プログラム適用の優先順位(トレンドマイクロの資料を基に編集部作成)《クリックで拡大》
第5回は、巧妙化するランサムウェア攻撃の手口と、対策として有効な製品分野を解説します。
著者紹介
平子正人(ひらこ・まさと) トレンドマイクロ
国内通信企業でネットワークサービスのプロジェクトマネジャー経験を経てトレンドマイクロに入社。主に「EDR」(Endpoint Detection and Response)と「XDR」(Extended Detection and Response)関連のセールスエンジニアとして、製品の提案や検証を担当。現在はシニアスレットスペシャリストを務め、セキュリティリスクの考察や、組織が取るべきセキュリティ対策の啓発に携わる。セキュリティの実用的な知識の認定資格「GIAC Security Essentials」(GSEC)を取得。
Copyright © ITmedia, Inc. All Rights Reserved.


歴史で分かる「ランサムウェアの進化」と対策
ランサムウェア(身代金要求型マルウェア)の歴史を振り返りつつ、企業がランサムウェア攻撃に対抗するための施策を考える。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー