




















「人任せにしない」メールセキュリティを構築
なりすましメールを防ぐ技術 なぜDMARCだけでは不十分なのか
GMOブランドセキュリティは、なりすましメールとメール認証技術に関する調査結果を公表した。2人に1人がなりすましメールを毎月受信している状況の中、DMARCの導入以外に取るべき対策を整理する。
送信ドメイン認証技術「DMARC」(Domain-based Message Authentication, Reporting and Conformance)は、送信側ドメインの正当性を検証し、企業になりすました不正メールによる被害を抑止するための仕組みだ。「なりすましメール対策としてDMARCを導入したから安心」――。そう考えている情報システム部門(情シス)担当者は少なくないかもしれない。
しかし実際には、なりすましメールやフィッシングメールは依然として多くの受信者に届いている。GMOブランドセキュリティが2026年6月3日に公開した調査結果によると、メール受信者の54.2%が「なりすましメールをほぼ毎月受信している」と回答した。フィッシング被害への不安を感じる人も74.3%に上った。
つまり、DMARCを導入しただけでは、全てのフィッシング攻撃を防げる訳ではない可能性がある。では、企業はどのような対策を取ればいいのか。
なぜDMARCだけでは不十分なのか
GMOブランドセキュリティの調査は2026年3月、メール受信者553人とメール配信事業者541人の合計1094人を対象に実施したものだ。
メール配信事業者541人にDMARCの導入状況を尋ねた質問では、28.1%の回答者が導入していると答えた。一方で、43.4%は未導入だった。
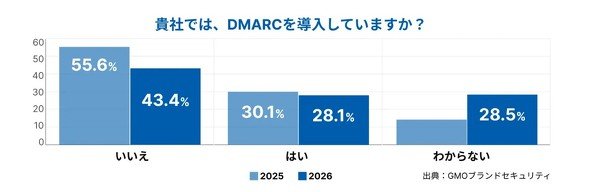 DMARCの導入状況
DMARCは、自社ドメインを使ったなりすましメールを防止する重要な仕組みだ。一方攻撃者は、標的とする企業のドメインと似たドメインを取得したり、フリーメールサービスを悪用したりして攻撃を継続する。そのため企業は、なりすましメールの受信を防止するに当たっては、DMARCの導入は出発点であると考える必要がある。
メール認証の基本は、SPF、DKIM、DMARCの3つを適切に構成することだ。さらにDMARCを強制適用(rejectポリシー)まで運用し、なりすましメールを受信側で排除できる状態を目指す必要がある。
BIMIは「信頼の見える化」に有効
GMOブランドセキュリティの調査では、55.7%の受信者が「企業ロゴ表示がメール開封に影響する」と回答した。
BIMI(Brand Indicators for Message Identification)は、DMARCを適切に運用している企業が、自社ロゴをメールクライアント上に表示できる仕組みだ。メールの受信者にとっては、「このメールは正規の組織から送られた可能性が高い」と判断する材料になる。
BIMIを導入している企業に対して好印象を持つと答えた回答者の割合は43.4%となった。
ただし、BIMIはセキュリティ対策そのものというよりも、「認証済みメールを利用者に分かりやすく示す仕組み」と位置付けるべきだ。ロゴが表示されるだけでフィッシングを完全に防げる訳ではない。
最終的に狙うべきは「人任せにしない防御」
GMOブランドセキュリティの調査結果から伺えるのは、ユーザーが依然として「そのメールはなりすましか」否か、真偽の判断に当たって不安を抱えている現実だ。そこで企業が目指すべきなのは、ユーザーの注意力だけに依存しない防御体制である。
従来は、「怪しいメールは見分ける」「不審な添付ファイルは開かない」といった、従業員のITリテラシーに依存した運用が主流だった。しかし、このユーザー頼みの防御では成立しなくなりつつある。
ここで求められるのが、境界型セキュリティからゼロトラストモデルへの転換だ。従来のメールセキュリティでは、送信元の信頼性を重視する傾向があった。しかし、ゼロトラストの思想では、「送信元が誰であろうと、すべてのメールを疑い、毎回検証する」ことを基本とする。利用者が真偽を判断する前に、システム側で不審な要素を自動検知し、排除する仕組みを構築する。これが、ユーザー任せにしない防御の本質である。具体的には、メールの流通経路、コンテンツの性質、受信後のユーザーの挙動という3つのフェーズで網羅的な防御線を張る。
第1層:メール信頼基盤の整備
メール認証技術の3点セット(SPF、DKIM、DMARC)にBIMIを加えた信頼基盤を完成させることだ。まず、SPF(メールの送信元IPアドレスが、そのドメインの所有者によって許可されているかを確認する仕組み)により、送信元IPアドレスが正規のDNSレコードに登録されているかを検証する。次に、DKIM(非対称暗号化を使用してメールが改ざんされていないこと、署名ドメインとの関連性を検証する仕組み)による電子署名を用いて、メール本文が途中で改ざんされていないかを証明する。そして、DMARCによってこれら2つの検証結果を評価し、不合格となったメールの処理方針を決定する。
第2層:ユーザー教育の再定義と組織的孤立の回避
システムによる防御を高めても、人間が関わる以上、リスクをゼロにすることはできない。そこで必要となるのがユーザー教育だ。しかし、従来のフィッシング訓練には課題がある。訓練が形骸化し、単に「引っかかった従業員の割合を測定するだけのイベント」になっていることだ。これでは、現場のモチベーションは低下し、情シス部門との間に不要な対立を生み出してしまう。
従業員の不満を醸成しない教育体制を作るに当たっては、訓練の難易度や文面を、実際のインシデント事例に基づいた現実的なものに調整する。
新入社員のITリテラシーの向上も重要だ。会社支給のPCをプライベートのスマートフォンのような感覚で扱わないように徹底するだけでなく、アカウントの共有禁止や多要素認証(MFA)の重要性を、専門用語を使わずに分かりやすく解説する用語カードなどを配ることも有効だ。
不審なメールに気付いた従業員が、安心して報告できる体制を構築することも大切だ。メールソフトに「不審メール報告ボタン」を設置し、ワンクリックで情シスに通知が届く仕組みを整えるといった施策がある。
第3層:AI技術とゼロトラストを融合した多層防御の実装
なりすましメールを排除する基盤を突破し、従業員の目もすり抜けたメールに対抗するためには、システムによる多層防御が必要となる。例えば、Secure Email Gateway(SEG)、URL解析、添付ファイルサンドボックス、EDR(Endpoint Detection and Response)を組み合わせる方法だ。
今日、攻撃手法は極めて高度化しており、従来型の対策だけでは対応できなくなりつつある。そこで、AIを活用したメールセキュリティ製品の導入を視野に入れることも一考だ。AIは、メールの送信元ドメインだけでなく、本文のテキスト、添付ファイル、リンク先の挙動を、リアルタイムで自動解析する。例えば、メールに記載されたリンク先が、受信時には無害なサイトを装い、数時間後に悪意あるサイトへと切り替わる「タイムボム型」のフィッシング攻撃がある。これに対抗するため、システムはユーザーがメール内のURLをクリックしたまさにその瞬間に、リンク先を再解析する動的防御を実行する。これにより、受信時の検知をすり抜けた脅威を水際で遮断する。
DMARC導入率28%という現実が示す課題
今回の調査で注目すべきなのは、受信者の不安が高まる一方で、DMARC導入率が3割に届いていない点だ。
フィッシング攻撃はAIの活用によってさらに巧妙化している。今後は「従業員が見抜くこと」を前提とした対策だけでは限界がある。
情シス担当者は、DMARCを中核としたメール認証基盤を整備し、その上にBIMIによる信頼性の可視化、ユーザー教育、多層防御を組み合わせる必要がある。メールセキュリティは単一製品の導入ではなく、「信頼基盤の設計」として捉えることが求められている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
3
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
4
「恥を知るべきだ」 AIデータセンター反対運動を招いた事業者の秘密主義
-
5
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
6
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
7
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
-
8
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
9
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
10
「IoT通信環境の構築・運用」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
7
「IT史に名を残すシステム障害」8選
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
10
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー