




















『【令和8年度】 いちばんやさしい 基本情報技術者』出張版
【基本情報技術者試験】私用スマホを業務で使う「BYOD」に潜むリスクとは?
ITの基礎理論から経営・マネジメントまで幅広い知識が問われる国家資格「基本情報技術者試験」。IT担当者が直面しやすいテーマを取り上げ、図解を交えながら実践的な知識を解説します。今回は、スマートフォンなどの携帯端末を業務利用する際の管理手法やリスク、システムの脆弱性を発見するテスト手法について説明します。
「基本情報技術者試験」は、独立行政法人情報処理推進機構(IPA)が実施し、経済産業省が認定する国家試験です。「ITエンジニアの登竜門」として知られていますが、ITの基礎だけではなく、プロジェクトマネジメントや経営戦略、関連法規、会計など、ITをビジネスに活用するための幅広い知識が問われるのが特徴です。そのため、エンジニアのみならず、企業のIT担当者やDX(デジタルトランスフォーメーション)推進に関わるビジネスパーソンにとっても、実務に直結する知識を体系的に学べる資格として重要視されています。
本記事はSBクリエイティブ刊『【令和8年度】 いちばんやさしい 基本情報技術者 絶対合格の教科書+出る順問題集』(高橋 京介 著)から、IT担当者が日々の業務で直面しやすい重要テーマをピックアップし、図解を交えながら解説します。今回は、スマートフォンなどの携帯端末を業務利用する際の管理手法やリスク、システムの脆弱(ぜいじゃく)性を発見するテスト手法について説明します。
携帯端末に関する対策
スマートフォンなどの携帯端末に関する対策を解説します。基本情報技術者試験では「BYOD(ビーワイオーディ)」と「MDM(エムディエム)」がよく出題されます。
BYOD
BYOD(ビーワイオーディ:Bring Your Own Device)とは、従業員が私物の情報端末を、業務に使うことです。
なお、従業員のプライベート用のコンピュータには、会社の情報セキュリティ管理が届きにくいため、マルウェア感染などのリスクは高まります。
MDM
MDM(エムディエム:Mobile Device Management)とは、業務に使うスマートフォンをセキュリティポリシーに従って一元管理することです。
具体的には、業務用のスマートフォンに専用のアプリをインストールすることで、スマートフォンの利用状況(いつ、どこで使ったか)を一元管理します。また、MDMを導入しておけば、万が一スマートフォンを紛失した場合に、スマートフォンを遠隔操作することで、機密データを削除することも可能です。
なお、MDMの対象はあくまでも会社が従業員に貸与している会社のスマートフォンです。BYODによる個人デバイスは、個人情報の観点からも対象外であることが一般的です。
その他の技術的セキュリティ対策
最後に、その他の技術的セキュリティ対策を解説します。
ペネトレーションテスト
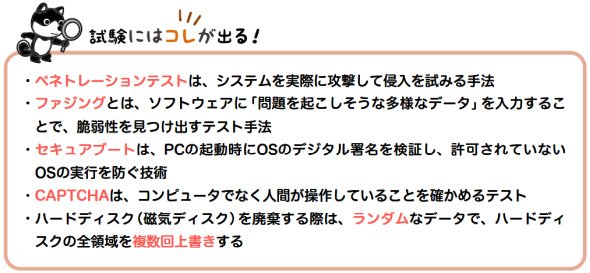
ペネトレーションテスト(Penetration Test)とは、実際にシステムを攻撃することで、セキュリティ上の弱点を発見するテスト手法です。
基本情報技術者試験では「コンピュータやネットワークのセキュリティ上の脆弱性を発見するために、システムを実際に攻撃して侵入を試みる手法」という文章で出題されることがあります。
ファジング
ペネトレーションテストに似たテスト手法に「ファジング」があります。
ファジング(Fuzzing)とは、ソフトウェアに「ファズ(Fuzz)」と呼ばれる「問題を起こしそうな多様なデータ」を入力し、脆弱性を見つけ出すテスト手法です。
ペネトレーションテストが主にネットワークを対象としたテスト手法であるのに対して、ファジングは主にソフトウェアを対象としたテスト手法です。
セキュアブート
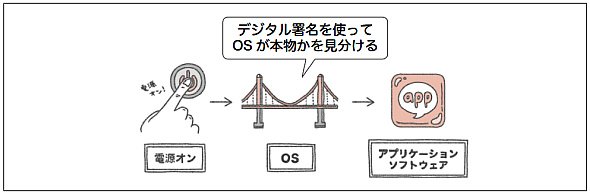
セキュアブート(Secure Boot)とは、PCの起動時にOSのデジタル署名を検証し、許可されていないOSの実行を防ぐ技術です。セキュアブートを使うことで、マルウェアに感染した恐れのあるOSの実行を未然に防ぐことができます。
セキュアは「安全」、ブートは「起動」という意味です。セキュアブートを直訳すると「安全なコンピュータの起動」という意味になります。
 セキュアブート
悪意を持った攻撃者は、アプリケーションソフトウェア(応用ソフトウェア)のみならず、OS(基本ソフトウェア)にも、マルウェアを仕込むことがあります。仮に、マルウェアに感染したOSを実行するとPCが攻撃を受けてしまいます。
セキュアブートでは、デジタル署名を使ってOSが偽物でないかをチェックし、OSが偽物の場合は、OSを実行せずエラーメッセージなどを表示してマルウェアの実行を防ぎます。
CAPTCHA
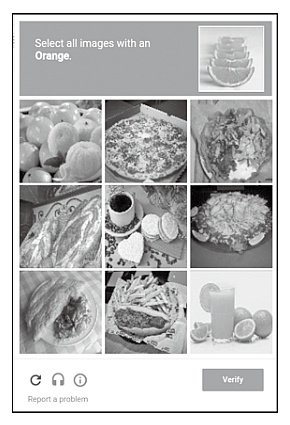
CAPTCHA(キャプチャ:Completely Automated Public Turing test to tell Computers and Humans Apart)とは、画像の判別などをさせて、コンピュータでなく人間が操作していることを確かめるテストです。
CAPTCHAによって、コンピュータによる操作を見分けることができれば、ボット(p.392)などによる攻撃を防ぐことができます。
CAPTCHAの具体例としては、歪んだ文字を答えさせるテストや、複数の写真から正しい写真を選ばせるテストなどがあります。
データの完全消去
PCの記憶装置(ハードディスクやSSDなど)に保存されているデータは、画面上の操作で削除しても、割と簡単に復元できます。そのため、記憶装置を廃棄する際には、次のような方法で適切に処理することが必要です。
- 専用ソフトウェアを用いて、ハードディスク全体をランダムなデータで複数回上書きする
- 記憶装置を物理的に破壊する
※この記事はSBクリエイティブ刊『【令和8年度】 いちばんやさしい 基本情報技術者 絶対合格の教科書+出る順問題集』から、アイティメディアが出版社の許可を得て一部加筆編集の上、転載したものです(無断転載禁止)。
Copyright © ITmedia, Inc. All Rights Reserved.


『【令和8年度】 いちばんやさしい 基本情報技術者』出張版
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
「何から始めればいい?」 情報漏えい対策で悲鳴を上げる中小企業のリアル
-
8
ネットワールド、ICカード認証対応のシンクライアント構築アプライアンスを販売
-
9
ノベルティプレゼント「Windows 8 TシャツとOffice クリーニングクロスセット」
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー