





















署名の「見える化」で改ざん検知と監査性を強化
署名ログでたどるサプライチェーン Microsoftが署名透明化サービスを提供開始
Microsoftは、ソフトウェアの署名を改ざん困難な台帳に記録する「Signing Transparency」のプレビュー版を提供すると発表した。ゼロトラストの考え方に基づいており、署名鍵の悪用や不正更新の早期検知、監査対応の効率化を目的としている。
2025年11月3日(米国時間)、MicrosoftはAzure公式ブログで、ソフトウェア供給網(ソフトウェアサプライチェーン)のリスクに対応するサービス「Signing Transparency」のプレビュー版を提供することを発表した。ゼロトラストの考え方に基づき、署名の透明性と検証性を補強することで従来のコード署名だけでは見逃してしまう攻撃に対処するのが狙いだ。
第三者でも「改ざんされた形跡がないか」を確認可能に
併せて読みたいお薦め記事
SBOMとフォーマットを正しく理解する
Signing Transparencyは、ソフトウェアやコンテナ、ファームウェアなどに対する署名の履歴を、公開された追記専用(append-only)の台帳に記録し、改ざんされた形跡がないかどうかを第三者が独立して確認できるようにする仕組みだ。台帳は、複数の署名データを階層構造でまとめてハッシュ値で管理する「Merkleツリー」で構成されている。
各署名にはMicrosoftが「カウンター署名」(「この署名イベントが正しく台帳に記録された」という事実を第三者として証明する署名)を付与する。このカウンター署名と、署名が台帳のどこに記録されているかを示す「包含証明」をひとまとめにした「レシート」が発行される。企業はこのレシートを監査証跡として保存しておけば、ソフトウェアがどこから配布されたかに関係なく、自社の環境で署名の正当性を検証できる。
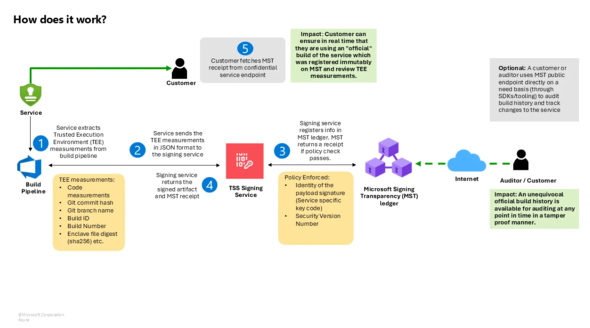 サービスの概要図。Signing Transparencyが署名済みソフトウェアを受け取り、透明性ログに記録して暗号学的なレシートを発行し、そのレシートを使って後から署名の正当性と改ざんの有無を検証できるようにする(提供:Microsoft)
署名データの「封筒」に当たるフォーマットには、IoT(モノのインターネット)やWebで使われる署名付きメッセージの標準仕様「COSE」(RFC 9052)が用いられており、サプライチェーンの透明性と信頼性を高めることを目的としたIETFの標準化作業「SCITT」(Supply Chain Integrity, Transparency, and Trust)のドラフトに準拠している。
台帳の基盤には、改ざん検知機能を備えた台帳型ストレージサービス「Azure Confidential Ledger」と、改ざん耐性のある分散台帳アプリケーションを構築するためのフレームワーク「Confidential Consortium Framework」(CCF)を採用している。これによって、署名鍵の流出やビルド環境への侵入が発生した場合でも、不正な署名や更新は必ず台帳に痕跡として残る。このため「攻撃を後から隠蔽(いんぺい)することは難しくなる」とMicrosoftは説明している。
編集者の一言解説
署名があるかどうかだけではなく、「いつ、誰が、何に署名したのか」を第三者が後から確かめられるようにする点は、ソフトウェアサプライチェーン対策において重要な役割を果たす。特に、マルチベンダー環境や委託開発が当たり前になっている現在、こうした署名の履歴情報をレシートとして保管できることが、監査や事故調査、インシデント対応にかかる負荷を下げる助けになる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[サイボウズ株式会社] AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか? -
製品資料
[サイボウズ株式会社] なぜAIは組織で定着しないのか? 全社活用を阻む「3つの壁」の突破法 -
製品資料
[株式会社スタディスト] 「不適合品率」改善はどこから始める? すぐにできて効果が大きいポイントとは -
製品資料
[株式会社スタディスト] 食品ロスを利益に変える「現場標準化」のすすめ -
技術文書・技術解説
[株式会社スタディスト] チョコ停・ドカ停を防ぐ「事前対策」の進め方
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
2
いまIBM iエンジニアが直面する「5つの技術的課題」とその解決策
-
3
IT製品の導入に関するアンケート「サーバ&ストレージ」編
-
4
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
5
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
6
「顧客の声」は負担ではなく資産 サーモスのコンタクトセンターに見る未来の姿
-
7
SAPの負荷増に苦しむZeissが「リアルタイム分析」「安定運用」を両立させた道
-
8
なぜデータの民主化は失敗するのか ゴールの誤りを正すAI活用の新アプローチ
-
9
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
10
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
3
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー