





















理想的なクラウド基盤を構築する方法【第5回】
「ハイブリッドクラウド」に行きたくても行けないネットワーク的理由(1/3 ページ)
ハイブリッドクラウドの根幹である「プライベートクラウドとパブリッククラウドをどのように接続するか」をテーマに、SDNを用いたネットワーク構成、主要なパブリッククラウドの接続方式について解説する。
前回(ハイブリッドクラウド環境での理想的なDR方式と製品選定ポイント)、前々回(ハイブリッドクラウドのためのストレージ/データ保護製品を一挙に比較)とハイブリッドクラウドにおけるデータ保護を中心に扱ってきたが、今回は一転してハイブリッドクラウドを構成するために必要となるネットワークについて検討していく。
これまでの回では、ハイブリッドクラウドを実現するためのプライベートクラウド側の要件や構成を中心に解説してきた。ネットワークに関しては、パブリック/プライベートクラウドごとに環境が完全に分離しているため、ネットワークアドレスを重複させないなど細かな要件を考慮する必要があるものの、最も重要なことはプライベートクラウドとパブリッククラウドをどのように接続していくかである。そのため、今回は下記の流れで、理想的なハイブリッドクラウドを構成するためにネットワークはどのようにあるべきかを見ていく。
- クラウド間の接続方式
- SDNを用いたネットワーク構成
- 主要なパブリッククラウドの接続方式
1.クラウド間の接続方式
単純にクラウド間を接続するだけであれば、両者をインターネット環境に接続して通信すれば済む話である。しかしながら、当然、システムの重要なデータがネットワークを流れることになる。ビジネスで本格的にクラウド環境を利用するのであれば、帯域や通信の安定性、セキュリティを考慮してクラウド間の接続方式を検討する必要がある。
クラウド間をセキュアに接続する最も一般的な方法はインターネットVPN(仮想プライベートネットワーク)による接続である。インターネットVPNは、拠点とインターネットの境界にVPNのアクセスポイントを設け、内部から別拠点のネットワークへ通信するIPパケットをカプセル化することで、インターネットで仮想的なトンネルを構成(トンネリング)する仕組みである。パケットはIPsecで暗号化されるため、インターネット経由でも高いセキュリティを確保することが可能である。現在、多くのパブリッククラウド事業社からVPNのアクセスポイントが提供されており、プライベートクラウド側でVPN対応のルーターを設置するだけでパブリッククラウドと簡単に接続することができる。
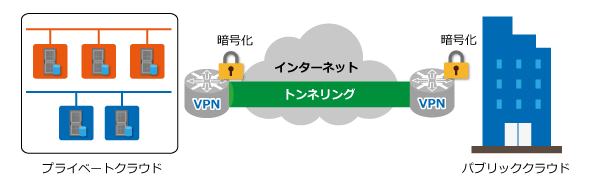 図1 VPN接続イメージ《クリックで拡大》
VPNでクラウド間を接続する利点としては、比較的安価な回線費用で一定水準のセキュリティを担保できる点である。しかしながらインターネット網を利用するため、利用可能な帯域の最低保証がなく、帯域自体の安定性も低いため、一定水準の帯域が求められる場合には向かない。また、インターネットを経由するため、完全なセキュリティが担保されず、高い機密性が求められるデータを取り扱う場合、VPNでの接続が許容されないこともある。VPNは安価で容易であるが、上記のようなデメリットも存在するため、利用形態を吟味する必要がある。
もう1つの一般的な接続方式は、専用線を用いた方式である。専用線は文字通り回線を自社で占有して利用するため、非常に高いセキュリティを確保してクラウド間をつなぐことが可能である。ネットワーク帯域に関しても契約に応じて帯域が確保され、1Gbps、10Gbpsといった広帯域でクラウド間を接続することができる。その半面、回線費用はインターネットVPNと比べて高価である。また、専用線でパブリッククラウドに接続する場合は、クラウド事業者のデータセンターに直接接続する方式と、指定のネットワーク回線事業社を利用する場合とがあるので、利用に際しては事前に確認する必要がある。
2.SDNを用いたネットワーク構成
前章ではプライベートクラウドとパブリッククラウドをセキュアに接続するために、VPNと専用線による接続方式を説明した。クラウド間をつなぐだけであればこれだけで十分である。しかしながら、本来の目的である仮想マシンをクラウド間で自由に移動することが可能な理想的なハイブリッドクラウドを実現するためには、これだけでは不十分である。これらの方式でクラウド間を接続する場合、問題なくネットワーク通信を行うためには各環境でネットワークアドレスが重複しないように構成する必要がある。なぜなら、プライベートクラウドとパブリッククラウドの双方に同じネットワークアドレスが存在した場合、パケットは正常にルーティングされず、プライベートクラウドからパブリッククラウドへの通信あるいはその逆方向の通信ができなくなってしまうからである。それ故、仮想マシンをクラウド間で移動させる場合、移動のたびに仮想マシンのIPアドレスを変更しなければならず、それに伴って関連するサーバの設定も変更しなければならなくなる。そのため、現実的にはクラウド間で自由に仮想マシンを移動させることはできなくなってしまう。よって、クラウド間で仮想マシンを移動させるためには、IPアドレスを変更せずに済む仕組みが必要となる。それを実現するのが「Software-Defined Networking」(SDN)である。
具体的にはSDNのオーバーレイ方式によるL2延伸機能を使用する必要がある。L2延伸機能は、地理的に離れた拠点間で同一のネットワークセグメントを構成する技術である。オーバーレイ方式とは、仮想環境内部の仮想スイッチでパケットをカプセル化することで、仮想環境内部の仮想ネットワークと外部の物理ネットワークを分離する技術である。これによって、物理ネットワークの構成に依存せず、仮想スイッチ間で論理ネットワークを構成することが可能になる。具体的には、仮想スイッチで送信するイーサネットフレームにオーバーレイプロトコル用のヘッダを付与することで、元のイーサネットフレームを隠蔽(いんぺい)する。仮想環境外部の通信は、ヘッダに記載されている送信元と送信先の終端ポイントのIPアドレスを用いて行われる。
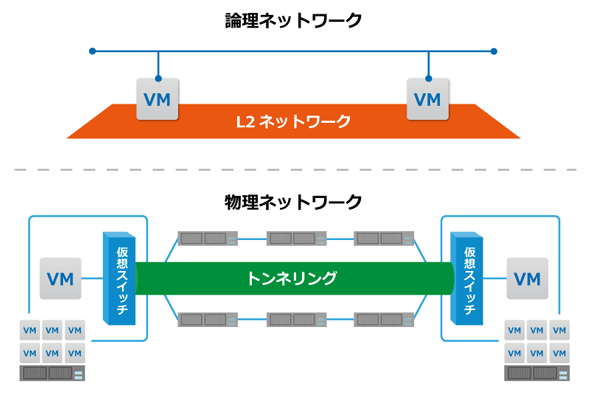 図2 オーバーレイ方式のL2延伸《クリックで拡大》
Copyright © ITmedia, Inc. All Rights Reserved.


理想的なクラウド基盤を構築する方法
この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
4
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
5
「Windows Server 2028」、初のIntune対応をプレビュー PCとサーバを一元管理へ
-
6
「プロンプトインジェクション」の適切なリスク対策はどれ?
-
7
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
8
なぜ「Microsoft Copilot」は“仕事のOS”を名乗れるのか? Ignite 2026の全容
-
9
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
10
AI利用時に情報漏えいが起きた場合の適切な対応はどれ?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー