




















Winnyウイルスから機密情報を守れ!【第1回】
Winnyウイルスの現状を知ろう
企業や団体が所有している機密情報の流出が、毎日のようにニュースで報じられている。このほとんどがWinnyウイルスの感染が原因だ。ウイルスは日々進化しており、Winny自体のセキュリティホールも発見された。
Winnyウイルスの感染による情報流出事件が後を絶たない。企業が持つ顧客情報リストをはじめ警察の捜査情報や自衛隊の機密情報なども流出しており、国が「Winnyを使わないように」と呼びかける異常な事態に発展している。
機密情報がネット上に流出するため、一度流出した情報はまず回収できない。また、顧客へのお詫びやフォローはもちろん、事態の収拾のために消費される費用や手間は膨大なものであり、企業が築き上げてきた信頼を失う可能性もある。
一方、Winnyウイルスも日々進化しており、初期にはマイドキュメントにあるファイルを公開させていたが、現在ではドライブを丸ごと公開するウイルスが確認されている。また、WinnyだけでなくやはりP2PソフトであるShareにも感染するウイルスが登場するなど、予断を許さない状況が続いている。社員が仕事用のファイルを自宅に持ち帰り、自宅のPCが感染して情報が流出するケースや、すでに会社を辞めている元社員の個人用PCから流出するケースもあり、企業が行わなければならない対策が多岐にわたっている。
このような状況を踏まえ、4回に渡りWinnyウイルス特集をお送りする。Winnyウイルスの現状や情報流出の仕組み、P2Pソフトの基礎知識、感染してしまった場合の対処法や未然に行う対策やソリューションなどをまとめていく予定だ。第一回の今回は、Winnyウイルスを取り巻く現状をお伝えする。
1.毎日のように報道されるWinnyウイルス感染による情報流出
「Winnyウイルス感染で顧客情報が流出」。このようなニュースが毎日のようにテレビやネットで報道されている。企業が持つ顧客情報などの機密情報が、Winnyのネットワークを介して流出したというものだ。
WinnyとはP2Pと呼ばれる種類のファイル共有ソフトで、本来は共同でプロジェクトを進行する際に、最新ファイルの共有を効率よく行うためのツールであった。しかし、WinMXなどのP2Pソフトからユーザーが流入し、またWinMXと違い、サーバを持たない「ピュアP2Pソフト」であることから匿名性が高く、音楽や映画、ソフトウェア、アダルト向けのコンテンツなど、著作権のあるファイルなどが不正にやり取りされるようになった。企業などの機密情報ファイルがアップロードされ、問題化するようになったのも、同様の仕組みで情報が流出したことが原因だ。
2.Winnyウイルスの劇的進化
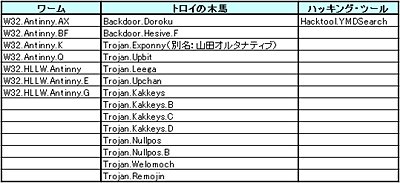
Winnyに感染するウイルスの代表的なものに「Antinny」がある。Antinnyとは「Anti Winny(反Winny)」が語源とされ、2003年にオリジナルが確認されている。このウイルスに感染すると、PCの「マイドキュメント」やデスクトップ上にあるファイル、そしてデスクトップ画面をキャプチャしたファイルで圧縮ファイルを、Winnyのアップロード用フォルダに作成する。
言うまでもなく、アップロードされたファイルはWinnyネットワーク上に拡散する。一度流出してしまうと、オリジナルのファイルを削除したところで回収はできない。しかもサーバを持たないピュアP2Pネットワークのため、ファイルを入手したユーザーを特定することも、まず不可能だ。
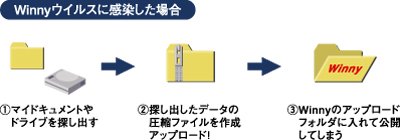
このAntinnyが劇的な進化を遂げつつある。これまではマイドキュメントとデスクトップ上にあるファイルを公開していたが、現在ではドライブを丸ごと圧縮して公開する亜種が登場している。また、公開したことを「2ちゃんねる」に書き込むものも確認されている。さらにWinnyだけでなく、P2Pファイル共有ソフトであるShare上で動作するものも登場した。Antinnyが駆除されないままPCに残っていた場合、たとえWinnyからShareに乗り換えても、機密情報が流出する可能性があるのだ。亜種は続々と登場しているため、さらなる被害を引き起こすものが現れる可能性もある。
Antinnyは、Winny上でやり取りされるファイルに潜んでいる。多くの場合は圧縮ファイルになっており、これを開くことでAntinnyが実行され、感染する。大容量ファイルや大量の画像ファイルがやり取りされるWinnyにおいて、圧縮ファイルは当たり前のように流通しているため、Antinnyと知らずに開き、感染するケースがほとんどだ。しかも、Antinnyが実行される際にはアラートが表示される程度なので、ユーザーが感染したことに気づく可能性は低い。
さらに悪いことには、Winnyは日本でのシェアが非常に高く、当然ながら感染するケースも日本国内がほとんどだ。そのため、外資系のセキュリティ対策ソフトでは対応が遅れる傾向にある。セキュリティ対策ソフトのパターンファイルを最新のものにしていても、Antinnyの新種を見逃してしまう可能性があるのだ。
増加するWinnyウイルス感染による情報流出とWinnyユーザー
Winnyウイルス感染が原因とみられる情報流出事件は、毎日のように報道されている。実際にはAntinnyが発生した2003年から情報流出が起きているが、2005年から急激に増加している。これは2005年4月に、いわゆる個人情報保護法が施行されたことも関係していると思われる。
ニュースとなったWinnyウイルス感染による情報流出は、ざっと挙げるだけでも一般企業から学校、地方自治体、病院、新聞社、テレビ局、議員、刑務所、警察署、自衛隊と多岐にわたっており、流出した個人情報は膨大な数になる。さらに空港の関係者用施設のパスワードや海上自衛隊艦船の機密情報、警察の捜査情報、テレビ番組出演者の個人情報などが含まれていた。情報が流出した際の影響の大きいものが増えていることがわかる。
特に、警察の捜査情報には容疑者の取り調べ調書や資料などのほか、内部の不正が発覚した例もある。当初、Winnyウイルス感染で流出する個人情報は、これらのデータを販売する業者などが競って入手しようとした傾向があったが、機密情報やスキャンダラスな内容が含まれていることもあり、一般ユーザーが新たにWinnyを始めるケースも多くなっている。2004年6月にACCS(社団法人コンピュータソフトウェア著作権協会)とRIAJ(社団法人日本レコード協会)が実施した「ファイル交換ソフトの利用実態」の調査結果では、ファイル交換ソフトを「現在利用」しているユーザーは2.8%、「過去に利用」の経験があるユーザーは4.3%という結果になった。2003年に行った同様の調査では、「現在利用」が3.4%、「過去に利用」が3.0%という結果であったため、当時は減少傾向であるとされていたが、この数字よりも増加していると考えられる。
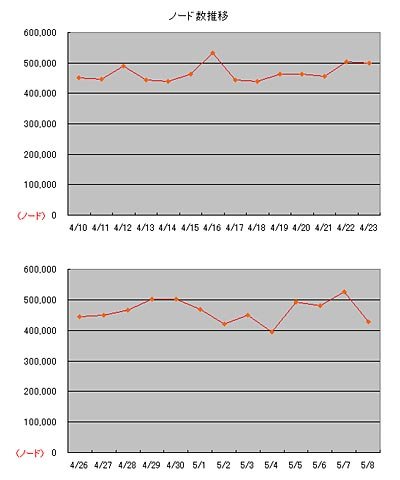
ネットエージェントが2006年4月に行った独自調査では、Winnyのノード数(Winnyを起動しインターネットに接続しているPCの台数)は平日で約44万~49万、土日では約50万~53万以上と観測されている。この数字は今後も増える可能性があり、特に本来の音楽や映画、ソフトなどのファイルを探す目的から、流出したファイルを興味本位で集めようとするユーザーが増えていると思われる。
さらには、Winnyそのもののセキュリティホールが発見されたことも懸念される問題だ。Winnyにはバッファオーバーフローの脆弱性があり、最悪の場合はPCがリモートからコントロールされてしまう可能性があることが、米eEyeの調査によって判明している。Winnyの脆弱性を狙ったワームが登場し、大量のPCが遠隔操作され、ほかの攻撃に悪用される危険性もあるのだ。
まずは社内のWinnyインストール状況を把握しよう
Winnyウイルス感染による情報流出が立て続けに発生していることから、Winnyのインストールや使用を制限する企業が増えてきた。また、セキュリティ対策ソフトの多くがWinnyに対応し、ネットワーク内にWinnyによる通信がないか、あるいはWinnyがインストールされたPCがないかを検出できるようになっている。
企業としては、まずは自社のネットワーク内にWinnyがないかを調べることが先決といえるだろう。これには前述のセキュリティ対策ソフトが有効だ。具体的な製品に関しては、次回以降で紹介する予定だが、現在導入しているセキュリティ対策ソフトがWinnyに対応しているかどうかを確認するとよいだろう。現状では、業務上Winnyが必要な状況は少ないと思われるので、発見した場合は削除させる姿勢が大事だ。
また、極力自宅のPCにもWinnyをインストールさせないことが望ましい。Winnyには脆弱性があり、しかも作成者は諸般の事情によりアップデートができない状態にあるため、この脆弱性は対策方法がないといえる。ほかのP2PソフトもWinnyウイルスの標的になる可能性が高いため、できることなら社員に危険性を理解してもらい、P2Pソフトの使用を制限してもらった方が賢明だ。もちろん、業務用のファイルは自宅に持ち帰らないという対策も重要だ。
次回は、実際に情報を流出させてしまった場合に企業が被る被害と、企業で一般的に行われているWinny対策について紹介する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー