




















Column
カード会員情報のセキュリティ基準「PCI DSS」への対応
日本でも準拠への動きが出始めているクレジットカード情報取り扱いに関するセキュリティ基準「PCI DSS」。厳しい要件に対応する1つの方法として、ネットワークの分離を検討するべきだ。
Payment Card Industry Data Security Standard(PCI DSS:PCIデータセキュリティ基準)では、クレジットカードやデビットカードのデータを保存、処理、転送する販売業者やサービス業者が、この機密性の高い情報を保護するために順守すべき12の要件が定められている。ほとんどのセキュリティ専門家は、これらの要件(「ダーティダズン」という俗称で呼ばれることも多い)は、「現在の情報セキュリティのベストプラクティスを盛り込んだものであり、機密性の高いデータを管理するための妥当な指針を提供する」という認識で一致している。
PCI DSSの要件は、クレジットカード情報の保護という目的にかなっているかもしれない。だが、大企業などが日常的に扱うデータの大部分に適用するには、あまりに厳しく、コストが掛かりすぎる内容だろう。例えば、大規模な大学がネットワークの大部分を公開している場合を考えてみよう。恐らく、そのネットワーク上でカード処理にかかわるシステムは、ごくわずかなはずだ。このため、PCI DSSの12の要件すべてをネットワーク全体にわたって実装するのは、まったく非現実的だろう。
PCI DSSの初期バージョンでは、まさにそのように、つまり、PCI DSSの要件に全社的に対応することが求められているように思われた。この点について、PCIセキュリティ基準協議会(PCI Security Standards Council)はPCI DSS version 1.1の序文で、「PCI DSSの要件は、カード会員データ環境とそれに接続された要素に適用される」と述べた上で、次のように説明した。
「カード会員データ環境は、ネットワークの中で、カード会員データや機密の認証データを持つ部分である。カード会員データを保存、処理、伝送するシステムとそれ以外のシステムを隔離するようにネットワークを適切に分割すれば、カード会員データ環境の範囲が狭まる可能性がある」
この2つの文のおかげで、カード決済にかかわる情報を業務の中で扱っているものの、その業務の比重が小さい企業は大いに安心した。だが同時に、2つ目の文にある隔離を行おうとする企業は、新たな問題をクリアしなければならなくなった。「ネットワークを適切に分割」するにはどうすればよいかという問題だ。
多くの販売業者が、ネットワークの一部を隔離することでPCI DSSに対応している。これは、カード決済処理にかかわるすべてのシステムを含む、完全に隔離された「ネットワーク内のネットワーク」を実現するというアプローチだ。下の図のように、このカード処理ネットワークとその上位の企業ネットワークは、ファイアウォールを介して接続される。
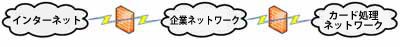
この接続は、企業ネットワークとインターネット間の接続と同様に厳格に保護される。このため、カード処理ネットワークは、自身の外部の企業ネットワークをISPとして扱う。カード会員データや管理データの企業ネットワークを介した転送は、インターネット上での転送と同様に、暗号化しなければならないことになる。
この慎重なアプローチでは、カード会員データ環境内のシステムに、一般的なサービス、例えばディレクトリサービス、時刻同期、侵入検知、バックアップ、ファイル完全性監視などのサービスを提供するのが厄介だ。この「ISPモデル」では、PCI DSSの2.2.1項で規定されている「各サーバが主要機能を1つずつ担当する」というルールに従いながら、専用システムがこれらのサービスをカード会員データ環境に提供しなければならない。だが、スタンドアロンネットワークのサポートに必要な基本サービスをすべて考慮に入れると、そうした提供コストはかさみやすい。
一方、ISPモデルを採用すれば、カード会員データ環境内のシステムの範囲を最小化できるだけでなく、PCI DSSの一部の項を、あなたの会社の順守対象から外せる可能性がある。例えば、多くの企業のカード会員データ環境内では、無線ネットワーキングは不要だ。隔離されたカード処理ネットワークに既存の無線ネットワークを接続しなければ、PCI DSSの1.3.8、2.1.1、4.1.1、9.1.3、10.5.4の各項の要件を回避できるだろう。
このアプローチを取るかどうかは、あなたの会社のリスク許容度に基づいて決めることになる。あなたの会社が大規模なネットワークを持っている場合や、ほかにもコンプライアンス課題を抱えている場合には、隔離されたスタンドアロンネットワークを実現するコストは、ネットワーク全体をPCI DSSに対応させるコストに比べれば、取るに足りないという認識になるだろう。だが、こうしたネットワークを実現すれば、カード決済にかかわるデータが厳重に隔離される。このため、あなたの会社がセキュリティ事件で話題になり、ニュースの見出しを飾るというリスクを最小化できているという安心感が得られる。
本稿筆者のマイク・チャップル氏は、ノートルダム大学のITセキュリティプロフェッショナル職を務めており、CISA(公認情報システム監査人)、CISSP(公認情報システムセキュリティプロフェッショナル)の資格を持つ。米国国家安全保障局と米国空軍に情報セキュリティ研究員として勤務した経験がある。「CISSP: Cissp Certified Information Systems Security Professional」や「Information Security Illuminated」(共著)など、情報セキュリティに関する数冊の著書がある。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
事例
[株式会社キーエンス] PCが苦手でも自動化できる ポポラマーマなど4事例に学ぶ「ナビ搭載型RPA」活用 -
製品資料
[株式会社クレオ] IT部門を“価値創造組織”へ転換 IT管理プロセスの改革で戦略的リソースを確保 -
製品資料
[株式会社クレオ] Excel管理が限界に――ITサービス管理の脱・属人化と運用高度化を実現する方法 -
製品資料
[株式会社クレオ] 西武グループやイオングループも実践 事例に学ぶ「ITサービスデスク業務」改善 -
製品レビュー
[株式会社クレオ] 「使われないITシステム」から脱却 現場が求める業務改善を実現する方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
5
「レガシーシステム・老朽化システムの運用課題と刷新」に関するアンケート
-
6
年収が増えても幸せになれない 給与増でエンジニアが直面する「幸福度の壁」
-
7
1回で分かる:仮想マシンを丸ごとバックアップする「VADP」の仕組み
-
8
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
9
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
10
世界PC出荷数が20%急減 情シスを直撃するPC先行調達の反動と価格高騰
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
6
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
7
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー