





















暗号化+操作制限の「企業向けDRM」が充実
【製品動向】機密ファイル流出を事故にしない「ファイル暗号化」
機密情報が凝縮されたファイルは、サイバー攻撃者の格好の標的だ。仮にファイルが攻撃者の手に渡っても、中身の機密情報の漏えいは防ぐ「ファイル暗号化」の製品動向をまとめた。
標的型攻撃などのサイバー攻撃者が狙うのは、企業内に存在する機密情報だ。企業データは、データベースやメール、ファイルなどさまざまな形で存在する。中でも、攻撃者に狙われやすいのはファイルだと、ガートナー ジャパンのセキュリティ担当リサーチディレクターである石橋正彦氏は指摘する。「攻撃者にとって、重要なデータがコンパクトにまとまったファイルこそが重要なターゲットとなる」
重要情報が詰まったファイルを攻撃者からどう守りぬくか。仮にファイルが攻撃者の手に渡ったとしても、その中身が確認できなければ実害を防ぐことができる。そのために有効なのが、クライアントPCやサーバ内のファイルを暗号化する「ファイル暗号化」製品だ。本稿は、サイバー攻撃の多発であらためて注目すべき、ファイル暗号化製品の動向を解説する。
製品の仕組み1:暗号化の場所で2タイプに大別
ファイル暗号化製品は、ファイルを暗号化する場所によってクライアント型とサーバ型に大別できる。クライアント型のファイル暗号化製品は、従業員がファイルを直接指定して暗号化できる。サーバ型は、ファイルサーバなどを監視し、特定のフォルダに保存されたファイルを自動で暗号化する。クライアント型、サーバ型双方の機能を備えたファイル暗号化製品もある。
サーバ型の場合、ファイルサーバに保存したファイルに一括して暗号化を施すといった使い方が一般的だ。こうした現状を受けて、ファイルサーバとファイル暗号化機能を一体化した製品を販売する動きもある。ネプロジャパンは、同社のファイル暗号化製品「DataClasys」を搭載したファイルサーバアプライアンス製品「DataClasys-Station『ファイル警備隊』」を販売している。
製品の仕組み2:復号にはエージェントが必要
暗号化されたファイルの復号方法は、ファイル開封時に表示されるダイアログにパスワードを入力するのが一般的だ。クライアントPCに導入したクライアントがファイルへのアクセスを監視し、暗号化ファイルの開封時にダイアログを表示する。
取引先など、社外の人に暗号化ファイルを渡す場合は、どうやって復号するのだろうか。基本的には、暗号化ファイルの送付先のクライアントPCに、各ベンダーが配布する復号用のエージェントを導入してもらう必要がある。こうした手間をなくすため、ファイルと復号用エージェントをEXEファイルにまとめて配布できるファイル暗号化製品もある(画面1)。このEXEファイルを実行することで、復号用エージェントを起動して暗号化ファイルを復号できる仕組みだ。
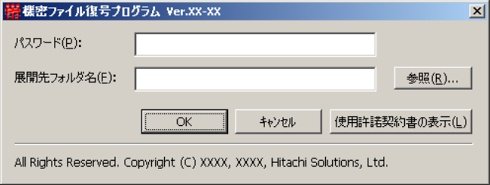 画面1:日立ソリューションズ「秘文」の復号用エージェント。復号したいファイルを指定すると、パスワードと展開先フォルダを入力するダイアログが表示される
管理者用のマスター暗号鍵を作成可能にしているファイル暗号化製品もある。企業全体や部署単位でマスター暗号鍵を作成しておくことで、従業員が暗号鍵を忘れてしまった場合でも復号できるようにしている。NECの「InfoCage ファイル暗号」やオーク情報システムの「CyberCrypt」などが、マスター暗号鍵の作成が可能だ。
製品動向1:暗号化に操作制御を加えた「企業向けDRM」が充実
従来のファイル暗号化製品の場合、ファイルに対するコントロール方法はパスワードを知っているかどうかしかなく、「ファイルを全く使わせない」「ファイルを無制限に自由に扱わせる」という2通りの制御しかできなかった。例えば、「経営層であればファイルの閲覧やコピー、印刷まで自由にできるが、一般従業員の場合はファイルの閲覧のみ可能にする」といった制御を実現することができなかったのだ。
こうした弱点を補完すべく、ファイル暗号化の新たな形として登場したのが「企業向けDRM(EDRM)」製品だ。「Information Right Management(IRM)」製品と呼称するベンダーもある。EDRM製品は、ファイルの機密度とユーザーの権限を基に、ファイルの操作内容を制限できるのが特徴である。例えば、「営業部の従業員には部外秘のファイルを閲覧・編集させるが、社外秘の資料は閲覧だけしかさせない」といった制御が可能になる。
EDRM製品は、EMCジャパンの「EMC Documentum IRM」や日本オラクルの「Oracle Information Rights Management」、アドビシステムズの「Adobe LiveCycle Rights Management ES2」、アルプスシステムインテグレーションの「DocumentSecurity」などがある。
関連記事
- ファイル単位の暗号化とアクセス制御(DRM)で実現するこれからの情報漏洩対策とは(ホワイトペーパー)
- ホームネットワークの未来――デジタル機器連携技術とDRM技術の動向と対応(ホワイトペーパー)
製品動向2:HDD暗号化製品との機能統合が進む
クライアントPCのHDDを丸ごと暗号化する「HDD暗号化製品」の機能をファイル暗号化製品に組み込む動きもある。HDD暗号化機能は、標準機能や有償オプションとして提供されることが多い。
ファイル暗号化製品の場合、一般のファイルやフォルダの暗号化は可能だが、OSなどのシステム領域の多くは暗号化できない。一方、HDD暗号化製品は、システム領域を含めてHDD全体を暗号化できるが、いったん復号すると全てのファイルやフォルダにアクセスできてしまう(ファイル暗号化とHDD暗号化の制限については「HDD暗号化製品の導入効果を理解する」も参照)。この両者を組み合わせることで、セキュリティ強度を高めるのが狙いだ。
HDD暗号化製品のようにシステムディスクの暗号化ではなく、USB外付けHDDといった外部記憶媒体の暗号化を可能にしている製品もある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
技術文書・技術解説
[SAS Institute Japan株式会社] 生成AIを予知保全に組み込むことで「産業設備保全」はどこまで進化できるのか -
市場調査・トレンド
[SAS Institute Japan株式会社] 製造企業が「AIによる価値創出」を迅速に実現する方法 -
技術文書・技術解説
[株式会社日立ソリューションズ] 開発と運用の分断を解消、実践知に基づくプラットフォームエンジニアリングとは -
事例
[株式会社日立ソリューションズ] 開発・運用の属人化をどう打破した? 日立ソリューションズの実践事例 -
技術文書・技術解説
[Eleven Labs Japan合同会社] 問い合わせ解決単価を約9割削減する試算も 音声AIエージェントのROIと活用例
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
2
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
3
なぜサーバ価格は下がらないのか? メモリ不足は2027年も続く
-
4
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
5
AI時代のITインフラ変革 ネットワークの重要性と「予測をやめる投資」とは
-
6
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
-
7
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
-
8
「有線LAN環境」に関するアンケート
-
9
IT製品の導入に関するアンケート「PC&デバイス」編
-
10
30年使った自社開発システムとの決別 BMWが「Ansible」で実現した効率化
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
8
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
9
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
10
進化が遅れる「電話」をアップデート、AIを搭載した次世代の通話機能とは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー