




















今こそ見直す「Webセキュリティ対策」【第5回】
あなたのWebサイトの欠陥も丸見え? 「脆弱性検索サイト」の脅威
SQLインジェクションやXSSなど、Webサイトの脆弱性を狙った攻撃は止む気配がない。こうした中、Webサイトの脆弱性を検索可能な公開ツールも登場。その危険性と対策を探る。
連載第5回となる今回は、WebサイトやWebアプリケーションを狙った攻撃の中で最も多いとされる「SQLインジェクション」や「クロスサイトスクリプティング(XSS)」を取り上げる。Webサイトに潜むこうした脆弱性を検索可能なWebサイトも登場し、その脅威は高まるばかりだ。Webサイトの脆弱性攻撃の現状と攻撃者の手口の変化について、その詳細と影響を整理しつつ、ユーザー企業が取るべき対策を紹介する。
連載:今こそ見直す「Webセキュリティ対策」
Webサイトを脅かすSQLインジェクションやXSS攻撃の現状
2013年に発生したWebサイト関連の被害では、不正ログインや不正送金による被害が目立った。だが米Impervaが2013年7月に発表したWebアプリケーション攻撃に関する調査「Web Application Attack Report」によると、頻繁に発生していたのは、2013年も以前と変わらずSQLインジェクションやXSS攻撃だった。
Web Application Attack Reportでは、政府機関や企業などの70種のWebアプリケーションを対象に、6カ月にわたって攻撃のトラフィックを観測した内容を分析。その結果、Webサイトへの攻撃には以下のような傾向があったと報告する。
- ECサイトは他のWebサイトと比べて、2倍以上のSQLインジェクション攻撃にさらされていた
- 各サイトのWebアプリケーションは1カ月当たり4回以上、継続的に攻撃を受けており、一部サイトは絶えず攻撃を受けていた
- あるサイトでは、6カ月の観測期間のうちほぼ全ての時間、攻撃を受けていた
- あるサイトでは、1日で9万4057件ものSQLインジェクションを観測した
さらにHTML5については、急速な普及にもかかわらず、関連するセキュリティ情報が十分でない状況が続いていると、Web Application Attack Reportは報告する。こうした情報の不足からか、HTML5特有のSQLインジェクションやXSSなどの脆弱性を狙った攻撃も増えているという。
Impervaが観測した攻撃の全ては、データ窃取を目的としたものではなく、攻撃者が仕掛けたボットネットなどの自動実行によるものだ。中には、脆弱性情報の収集を目的としたアクセスも多く含まれていると考えられる。
脆弱性検索ツールが手口を変化
攻撃者は一昔前まで、さまざまなWebアプリケーションの脆弱性情報を各自で収集、悪用しているだけだと考えられていた。こうした中、2013年にインターネットに出現したのが、Webアプリケーションの脆弱性情報を検索できるWebサイトだ(画面1)。
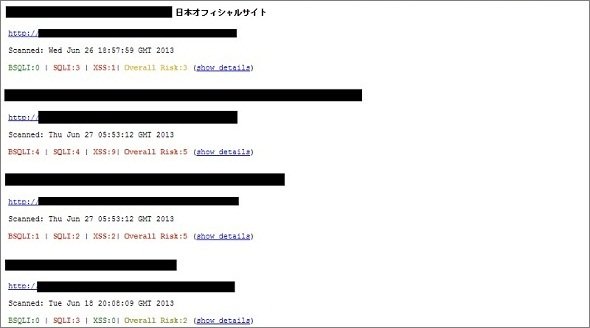 画面1 Webアプリケーションの脆弱性情報を検索できるWebサイトが存在する(編集部で画像を一部加工しています)
このWebサイトは、SQLインジェクションやXSSなどの脆弱性を保有するWebサイトをドメイン単位で検索でき、「.jp」「.com」といったトップレベルドメイン単位での検索も可能だ。検索結果にはSQLインジェクションの脆弱性を保有するWebサイトのURLなど、かなり詳細な情報まで公開している。
このWebサイトの運営者は、当然ながら公開している脆弱性情報の悪用を禁じている。あくまでも、セキュリティ向上を目的としてWebサイトの脆弱性をスキャンし、その結果を公開する、というスタンスだ。
だが、いずれにしても、攻撃者が既にこうしたWebサイトと同様のシステムを構築している可能性は非常に高い。Webアプリケーションの脆弱性情報は、攻撃者によって効率よく自動収集され、リアルタイムで共有/悪用されていると考えた方がよい。
攻撃者の売名行為に利用される脆弱性情報
こうした脆弱性情報は、攻撃者自らの売名行為にも悪用されている。攻撃者がサーバに不正アクセスを仕掛ける一般的な目的は、金銭目的のデータ窃取や改ざんだ。だがそれ以外にも、不正アクセスなどのハッキング行為を「Zone-H.org」といったWebサイトへより多く報告することで、自らの“名声”を高めることを目的とする攻撃者もいる(画面2)。
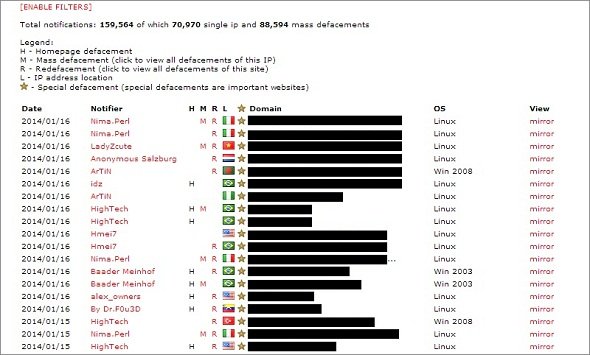 画面2 売名行為を目的とした攻撃者は、自らのハッキング行為を「Zone-H.org」といったWebサイトに報告している(編集部で画像を一部加工しています)
売名行為をしたい攻撃者は、脆弱性を保有するWebサイトを探し、目に付いたWebサイトへ次々と不正アクセスを試みる。どのWebサイトにどういった脆弱性があるかが分かれば、こうした作業を大幅に効率化できてしまう。
「Netcraft(ネットクラフト)」など、Webサイトで利用されているOSやミドルウェアのバージョン情報を検索可能なWebサイトは、昔から存在した(画面3)。攻撃者は、こうしたWebサイトに掲載された情報を悪用し、各バージョンに存在する脆弱性を狙うことで、Webサイトの改ざんなどを成功させてきた。さらに上述したような脆弱性を検索できるWebサイトが存在することは、ユーザー企業にとっては大きな脅威となる。
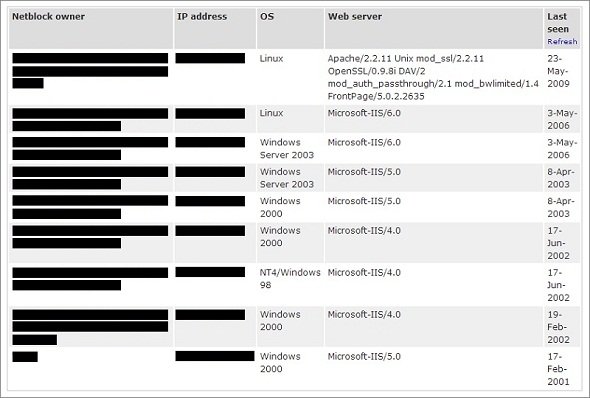 画面3 OSやミドルウェアのバージョン情報を検索できるWebサイト「Netcraft」(編集部で画像を一部加工しています)
攻撃者が脆弱性情報を収集する理由――それはハッキング行為の効率化
攻撃者がWebサイトへ攻撃を仕掛けるフローは、本連載の第3回「CMSハッキングの脅威――大量のWebサイトを無差別攻撃」で触れた通り、大きく3つのフェーズに分けることができる。
- 攻撃対象の選定
- 脆弱性の調査
- 攻撃の実施
売名行為を目的とする攻撃者は、Webサイトの脆弱性情報がまとまったデータベースや検索システムの恩恵を受けやすい。攻撃対象の選定と脆弱性の調査という2フェーズの時間を短縮可能となり、すぐにWebサイトへの攻撃ができるようになるからだ。その結果、攻撃頻度や精度が増すこととなり、同時にWebサイトへのセキュリティリスクが増大する。
ユーザー企業は、こうした手口の変化へ対処するため、Webアプリケーションの脆弱性やボットネットからのアクセスを今まで以上に注意し、セキュリティリスクの低減に努める必要がある。
Webサイトの脆弱性情報の漏えいを防ぐ2つの方法
Webサイトの脆弱性情報が攻撃者の手に渡らないようにするにはどうすればよいのだろうか。大きく分けて2つの方法がある。
手法1:Webサイトの脆弱性の削減
1つ目は、既に多くのユーザー企業が実施しており、効果もある「Webサイトの脆弱性の削減」だ。
- Webアプリケーションのセキュアコーディング
- 機密情報を含むWebページの定期的な脆弱性診断
- コード改修
といった手法の併用で、Webサイトの脆弱性を削減するのが基本的なアプローチである。ただし、Webアプリケーションを日々更改するWebサイトの場合、脆弱性の有無をチェックしきれないケースも存在するだろう。
手法2:脆弱性情報の収集防止
2つ目は、偵察行為を検出し、ボットネットや攻撃者による脆弱性情報の収集を防止することだ。OSI参照モデルにおける各レイヤーのヘッダ情報などからアクセス元を解析し、Webサイトの脆弱性に対する偵察行為を検出・防御する。
その手段として役立つのが、Webアプリケーションファイアウォール(WAF)をはじめとするセキュリティ機器の機能だ。主要な機能を以下に示す。セキュリティ機器が以下の各機能に必要な情報を定期的に自動更新することで、既知の脅威と新たに出現する脅威の両方へ対処が可能となる。
- IPレピュテーション:アクセス元のIPアドレスを評価し、攻撃者が頻繁に利用するIPアドレスであれば、アクセスをブロック
- シグネチャマッチング:既知の攻撃パターンや攻撃ツールの特徴に該当するアクセスを検知/ブロック
- IP Geolocation: IPアドレスを基に、アクセス元の国を分析して国単位などでアクセスを制御。この機能自体はボットネットをはじめとする攻撃手法への直接的な対策とはならないが、サービス提供エリア外からのアクセスを検知/防御することで、ボットネットや攻撃者からのアクセスを抑制できる
- ボットアクセス対策: cookieやJavaScriptが利用できないアクセス元からのアクセスを検知・ブロック(ボットは多くの場合、cookieやJavaScriptが利用できないことを考慮)
- 脆弱性診断ソフトとの連携:商用の脆弱性診断ソフトとWAFなどが連携し、診断ソフトの結果を基にWebアプリケーションの脆弱性を狙う攻撃を自動で検知・ブロック(連携できる脆弱性診断ソフトはセキュリティ装置によって異なる)
Webサイトの特性ごとに対策のベストプラクティスが異なる。ユーザー企業は、上記2つの手法を吟味し、自社に適した対策を実施してほしい。
Webアプリケーションを狙った攻撃を幅広く解説してきた本連載。次の最終回では、Webアプリケーションの防御に有効だと考えられる手段の中で、特に注目すべきWAFを取り上げ、その仕組みや効果を詳しく解説する。
執筆者紹介
佐藤靖忠(さとう やすただ) 株式会社Imperva Japan
国内のネットワークインテグレーター(NIer)/システムインテグレーター(SIer)において、セキュリティ製品などの導入・保守サポートやサーバインフラ構築、ビジネスプロセスリエンジニアリング(BPR)を経験。現在は、Imperva Japanにセキュリティ・エンジニアとして従事し、ユーザー企業におけるデータセキュリティの普及に取り組んでいる。
Copyright © ITmedia, Inc. All Rights Reserved.


今こそ見直す「Webセキュリティ対策」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[横河レンタ・リース株式会社] AIの全社活用が加速 トヨタ・コニック・プロに学ぶ「AI PC調達」の秘訣 -
製品資料
[横河レンタ・リース株式会社] 人材不足時代の「PC調達」ガイド:知っておきたいリースとレンタルの違い -
製品資料
[横河レンタ・リース株式会社] PC調達に「レンタル」を選ぶことのメリットは? リース・購入との違いも解説 -
技術文書・技術解説
[セコムトラストシステムズ株式会社] SCS評価制度時代の「SASE選定」ガイド -
比較資料
[セコムトラストシステムズ株式会社] なぜ「SASE選定は難しい」と言われるのか? 多くの人が陥る失敗パターンを解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
3
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
6
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
「契約業務のAI活用」に関するアンケート
-
9
【基本情報技術者試験】メモリ不足でもアプリが動くのはなぜ? OSを支える「仮想記憶」
-
10
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー