




















攻撃は9カ月前から始まっていた
何が起きたのか「韓国大規模サイバー攻撃」
金融機関や放送局に多大な被害をもたらした、2013年3月の韓国大規模サイバー攻撃。韓国政府と共同で解析に当たった専門家が、攻撃の真相と企業が取るべき対策を示す。
2013年3月20日に韓国で発生した大規模サイバー攻撃、通称「320サイバーテロ」。金融機関や放送局のコンピュータの一斉ダウンを引き起こした320サイバーテロは、どういった経緯で発生したのか。企業が学び取れる教訓と対策とは。韓国政府のタスクフォースメンバーとして320サイバーテロを解析した、セキュアソフト CERT所長のソン・ドンシク氏の話から明らかにする。本稿は、2013年5月にセキュアソフトとラックが共催した「SecureSoft SECURITY FAIR 2013」でドンシク氏が講演した内容をまとめた。
攻撃の被害:金融機関や放送局で発生、数十億円の被害も
 セキュアソフトのソン・ドンシク氏
320サイバーテロが引き起こした被害は大きい。韓国全土に支店がある農業協同組合中央会(農協)では、現金自動預払機(ATM)1万6000台が停止に追い込まれた。大手都市銀行である新韓(シンハン)銀行では、支店取引やインターネットバンキングが停止。済州(チェジュ)銀行では、320台の業務用クライアントPCが動作不能になり、取引不能に陥った。
「被害額は現在調査中だが、農協だけで日本円にして数十億円に上ると試算される。さらに金融機関にとっては、信用不振が招く被害額は実際の金額の10倍以上になるだろう」と、ドンシク氏は影響の大きさを説明する(写真1)。また、韓国放送公社(KBS)、文化放送(MBC)、YTNといった放送局についても、放送情報システムの障害やLANのダウン、ニュース配信の遅延といった影響があった。過去の攻撃手法との類似点から、「北朝鮮偵察総局の犯行だと判断している」。
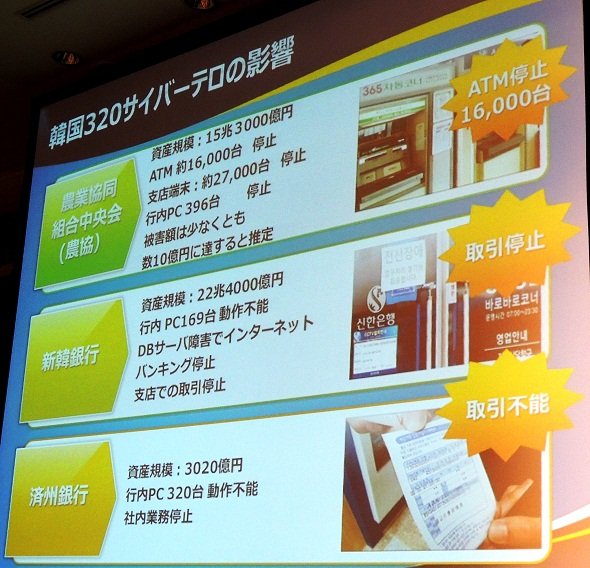 写真1:320サイバーテロは、金融機関に大きな被害を与えた
攻撃手法:狙われた「パッチ管理サーバ」
320サイバーテロの特徴は、更新プログラムなどを管理/配布する「パッチ管理サーバ(PMS)」が狙われた点だ(写真2)。攻撃者は、欧州のプロキシサーバを経由してPMSを乗っ取り、PMSに接続する大量の端末に対して一斉にマルウェアを配布し、感染させた。
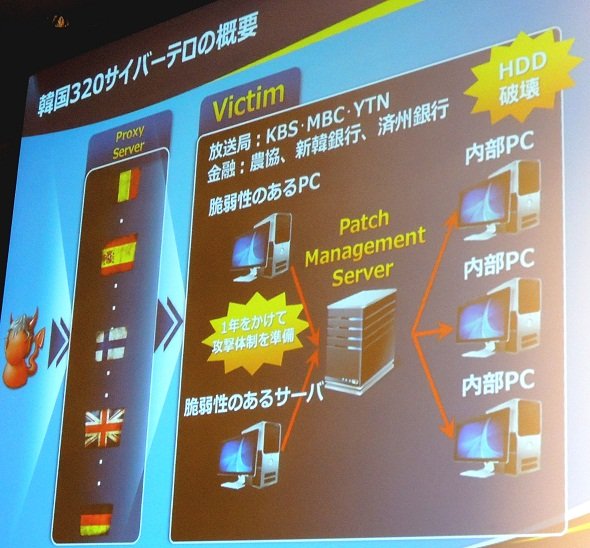 写真2:320サイバーテロの概要。PMSが狙われたのが特徴だ
攻撃者がPMSに仕掛けたマルウェア(PMS攻撃用マルウェア)は、PMSのアンチウイルスソフトが持つ振る舞い検知機能で検知できていたという。だがPMS攻撃用マルウェアは駆除されなかった。「振る舞い検知機能で検出した悪性コードを駆除する設定が適用されていなかった」のが理由だという。こうして削除されずに残ったPMS攻撃用マルウェアが、攻撃を続けることができた。
PMS攻撃用マルウェアは、Windowsのプロセス終了コマンド「taskkill」を利用して、PMSを保護するアンチウイルスソフトのプロセスを止めた。アンチウイルスソフトの場合、一般的にはtaskkillコマンドだけでプロセスを止めることはできない。「被害企業が利用していたアンチウイルスソフトが、脆弱性があるバージョンだったと考えられる」
この放送局では、アンチウイルスのアップデートファイルに偽装したマルウェア(端末攻撃用マルウェア)が、PMSから社内のクライアントPCとサーバへ配布されて感染した。放送局がLANからPMSを隔離するまで、PMSへアクセスした端末に継続的に端末攻撃用マルウェアが感染。その中には、「内部管理者や記者のクライアントPC、重要な業務サーバも含まれていた」という。
クライアントPCに感染したマルウェアは、3月20日14時になると実行中のアンチウイルスソフトを終了し、マスターブートレコードが存在するセクタ0から文字列を書き込むことでHDDを破壊。シャットダウンコマンドを実行し、システムを強制終了した。OSの起動に必要なマスターブートレコードが破壊されているので、再起動してもOSが起動しなくなった。同様の事象が、金融機関や放送局で同時多発的に発生した。
明らかになった事実:攻撃は2012年7月から発生
320サイバーテロの起点となったPMSだが、なぜ攻撃者がPMSを乗っ取ることができたのか。ある放送局を調査すると、外部から接続可能なWebサーバを足掛かりにしたことが分かったという(写真3)。攻撃者は2012年7月19日、放送局が運用する記事作成用のWebサーバ(記事作成サーバ)の脆弱性を悪用し、侵入に成功した。「320サイバーテロの9カ月以上前には、攻撃が始まっていたことになる」
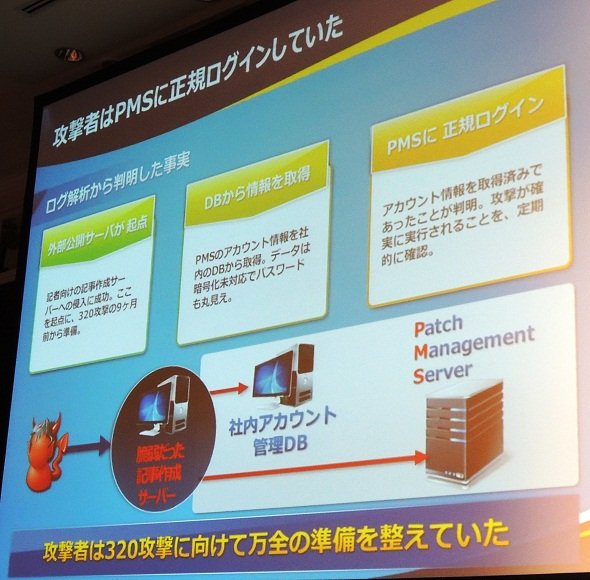 写真3:攻撃者は、公開Webサーバの脆弱性を突いてPMS乗っ取りの足掛かりにしたとみられる《クリックで拡大》
記事作成サーバへの侵入を足掛かりに、攻撃者はPMSのパスワードを含むアカウント情報を社内データベースから取得。アカウント情報にはID、パスワード、名前といった個人情報が含まれていたが、平文で保存されており、「攻撃者は、クラッキングなしに簡単にアカウント情報を取得できた」。
漏えいしたアカウント情報には、放送局の内部職員や記者に加え、PMS管理者などの管理者アカウント情報も含まれていた。攻撃者は、取得したアカウント情報を使ってPMSへログイン。アカウント情報自体は正規であるため、管理者は攻撃者の不正行為を見つけることができなかった。
攻撃者は9カ月間、マルウェアの実行などの不正行為を繰り返し、マルウェアが正常に動作しているかどうかをモニタリングしながら、320サイバーテロの実行に向けて準備を重ねていったとみられる。
320サイバーテロでは実害が表面化しなかった韓国の大手新聞社3社も、ターゲットに含まれていた可能性があるという。放送局のWebサーバからは、画像ファイルに偽装した不正なPHPソースファイルが見つかった。そのPHPソースファイルには、韓国の大手新聞社のデータベースサーバのID/パスワードといった情報が含まれていたという。「攻撃者は、2012年7月19日時点で、韓国の新聞社、放送局、金融機関を広く掌握していたことが推測できる」
教訓と対策:基本的な対策をあらためて見直す
ドンシク氏は、320サイバーテロの教訓として以下の3点を挙げる。いずれも基本的な事項ではあるが、320サイバーテロでは、以下の点を突いた攻撃が現実に成功してしまった。
- 脆弱性管理を十分にすべき:社内システムの防御態勢が十分かどうかを常に把握する。侵入防御システム(IPS)をはじめとするネットワークセキュリティ製品の活用に加え、必要に応じて脆弱性診断を実施することが重要
- エンドポイントセキュリティを十分にすべき:アンチウイルスソフトのパターンファイルや設定を常に最新状態に保つことが必要
- 社内システムのセキュリティ対策を十分にすべき:社内システムと公開サーバは同レベルのセキュリティ対策が必要
「脅威の形態は、既に存在している脆弱性を狙うゼロデイの脅威から、予兆なしに攻撃が発生するアンノウンの脅威に移行している」とドンシク氏は指摘。エンドポイントやインフラに対するセキュリティ対策を継続して既知の脅威の対策を確実にしつつ、社内外のセキュリティ専門家の知識を活用して未知の脅威へ対処することが重要だと指摘する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
事例
[日本オラクル株式会社] ピンチをチャンスに変えたEPR製品は? 先行企業の導入事例3選 -
技術文書・技術解説
[日本オラクル株式会社] 無自覚なリスク 秘伝Excelファイルが監査の壁、不正・ミスの温床となる理由 -
製品資料
[日本オラクル株式会社] 戦略的経理の第一歩 失敗のない「脱Excel」を実現する秘訣とは? -
技術文書・技術解説
[日本オラクル株式会社] いまさら聞けないオンプレERPとクラウドERPの違い 最適な製品をどう見極める? -
事例
[株式会社ビザスク] 連結売上高が約2倍に成長、富士フイルムが実践した新規事業創出の戦略とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
4
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
5
「業務改善とツール活用」に関するアンケート
-
6
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
7
「企業内サーバ環境の利用実態」に関するアンケート
-
8
IT製品の導入に関するアンケート「PC&デバイス」編
-
9
「SIEMの利用」に関するアンケート
-
10
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
ホワイトペーパーランキング PR
-
1
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
2
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
バックアップは“取っているから大丈夫”なのか? ランサムウェア時代の備え方
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
5分で分かる Microsoft 365のデータ損失に備えるためのバックアップの仕組み
-
9
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー