





















攻撃は9カ月前から始まっていた
何が起きたのか「韓国大規模サイバー攻撃」
金融機関や放送局に多大な被害をもたらした、2013年3月の韓国大規模サイバー攻撃。韓国政府と共同で解析に当たった専門家が、攻撃の真相と企業が取るべき対策を示す。
2013年3月20日に韓国で発生した大規模サイバー攻撃、通称「320サイバーテロ」。金融機関や放送局のコンピュータの一斉ダウンを引き起こした320サイバーテロは、どういった経緯で発生したのか。企業が学び取れる教訓と対策とは。韓国政府のタスクフォースメンバーとして320サイバーテロを解析した、セキュアソフト CERT所長のソン・ドンシク氏の話から明らかにする。本稿は、2013年5月にセキュアソフトとラックが共催した「SecureSoft SECURITY FAIR 2013」でドンシク氏が講演した内容をまとめた。
攻撃の被害:金融機関や放送局で発生、数十億円の被害も
 セキュアソフトのソン・ドンシク氏
320サイバーテロが引き起こした被害は大きい。韓国全土に支店がある農業協同組合中央会(農協)では、現金自動預払機(ATM)1万6000台が停止に追い込まれた。大手都市銀行である新韓(シンハン)銀行では、支店取引やインターネットバンキングが停止。済州(チェジュ)銀行では、320台の業務用クライアントPCが動作不能になり、取引不能に陥った。
「被害額は現在調査中だが、農協だけで日本円にして数十億円に上ると試算される。さらに金融機関にとっては、信用不振が招く被害額は実際の金額の10倍以上になるだろう」と、ドンシク氏は影響の大きさを説明する(写真1)。また、韓国放送公社(KBS)、文化放送(MBC)、YTNといった放送局についても、放送情報システムの障害やLANのダウン、ニュース配信の遅延といった影響があった。過去の攻撃手法との類似点から、「北朝鮮偵察総局の犯行だと判断している」。
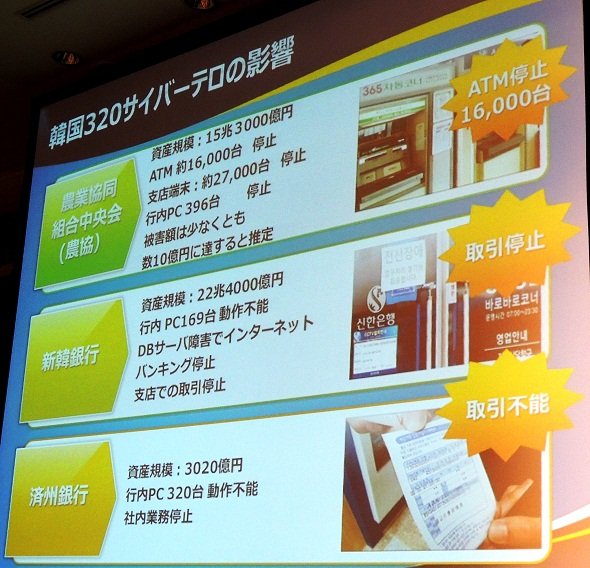 写真1:320サイバーテロは、金融機関に大きな被害を与えた
攻撃手法:狙われた「パッチ管理サーバ」
320サイバーテロの特徴は、更新プログラムなどを管理/配布する「パッチ管理サーバ(PMS)」が狙われた点だ(写真2)。攻撃者は、欧州のプロキシサーバを経由してPMSを乗っ取り、PMSに接続する大量の端末に対して一斉にマルウェアを配布し、感染させた。
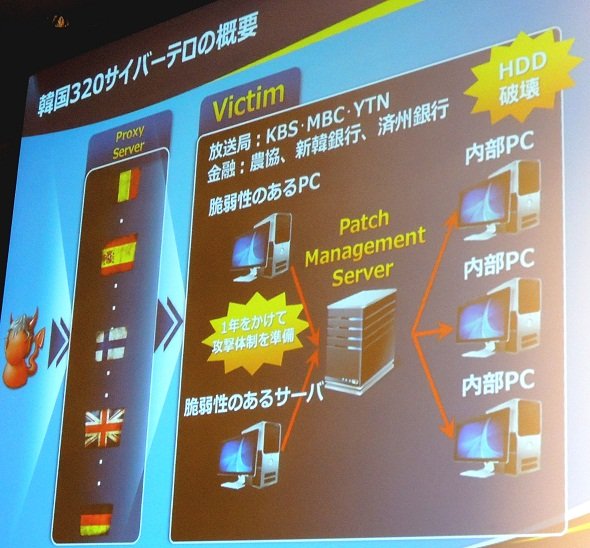 写真2:320サイバーテロの概要。PMSが狙われたのが特徴だ
攻撃者がPMSに仕掛けたマルウェア(PMS攻撃用マルウェア)は、PMSのアンチウイルスソフトが持つ振る舞い検知機能で検知できていたという。だがPMS攻撃用マルウェアは駆除されなかった。「振る舞い検知機能で検出した悪性コードを駆除する設定が適用されていなかった」のが理由だという。こうして削除されずに残ったPMS攻撃用マルウェアが、攻撃を続けることができた。
PMS攻撃用マルウェアは、Windowsのプロセス終了コマンド「taskkill」を利用して、PMSを保護するアンチウイルスソフトのプロセスを止めた。アンチウイルスソフトの場合、一般的にはtaskkillコマンドだけでプロセスを止めることはできない。「被害企業が利用していたアンチウイルスソフトが、脆弱性があるバージョンだったと考えられる」
この放送局では、アンチウイルスのアップデートファイルに偽装したマルウェア(端末攻撃用マルウェア)が、PMSから社内のクライアントPCとサーバへ配布されて感染した。放送局がLANからPMSを隔離するまで、PMSへアクセスした端末に継続的に端末攻撃用マルウェアが感染。その中には、「内部管理者や記者のクライアントPC、重要な業務サーバも含まれていた」という。
クライアントPCに感染したマルウェアは、3月20日14時になると実行中のアンチウイルスソフトを終了し、マスターブートレコードが存在するセクタ0から文字列を書き込むことでHDDを破壊。シャットダウンコマンドを実行し、システムを強制終了した。OSの起動に必要なマスターブートレコードが破壊されているので、再起動してもOSが起動しなくなった。同様の事象が、金融機関や放送局で同時多発的に発生した。
明らかになった事実:攻撃は2012年7月から発生
320サイバーテロの起点となったPMSだが、なぜ攻撃者がPMSを乗っ取ることができたのか。ある放送局を調査すると、外部から接続可能なWebサーバを足掛かりにしたことが分かったという(写真3)。攻撃者は2012年7月19日、放送局が運用する記事作成用のWebサーバ(記事作成サーバ)の脆弱性を悪用し、侵入に成功した。「320サイバーテロの9カ月以上前には、攻撃が始まっていたことになる」
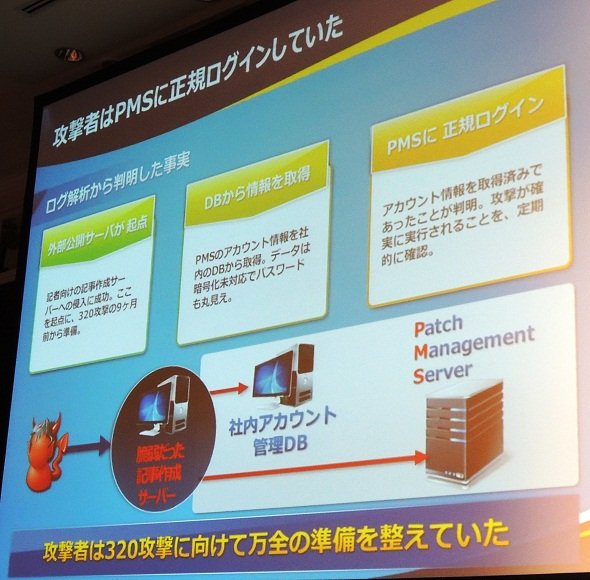 写真3:攻撃者は、公開Webサーバの脆弱性を突いてPMS乗っ取りの足掛かりにしたとみられる《クリックで拡大》
記事作成サーバへの侵入を足掛かりに、攻撃者はPMSのパスワードを含むアカウント情報を社内データベースから取得。アカウント情報にはID、パスワード、名前といった個人情報が含まれていたが、平文で保存されており、「攻撃者は、クラッキングなしに簡単にアカウント情報を取得できた」。
漏えいしたアカウント情報には、放送局の内部職員や記者に加え、PMS管理者などの管理者アカウント情報も含まれていた。攻撃者は、取得したアカウント情報を使ってPMSへログイン。アカウント情報自体は正規であるため、管理者は攻撃者の不正行為を見つけることができなかった。
攻撃者は9カ月間、マルウェアの実行などの不正行為を繰り返し、マルウェアが正常に動作しているかどうかをモニタリングしながら、320サイバーテロの実行に向けて準備を重ねていったとみられる。
320サイバーテロでは実害が表面化しなかった韓国の大手新聞社3社も、ターゲットに含まれていた可能性があるという。放送局のWebサーバからは、画像ファイルに偽装した不正なPHPソースファイルが見つかった。そのPHPソースファイルには、韓国の大手新聞社のデータベースサーバのID/パスワードといった情報が含まれていたという。「攻撃者は、2012年7月19日時点で、韓国の新聞社、放送局、金融機関を広く掌握していたことが推測できる」
教訓と対策:基本的な対策をあらためて見直す
ドンシク氏は、320サイバーテロの教訓として以下の3点を挙げる。いずれも基本的な事項ではあるが、320サイバーテロでは、以下の点を突いた攻撃が現実に成功してしまった。
- 脆弱性管理を十分にすべき:社内システムの防御態勢が十分かどうかを常に把握する。侵入防御システム(IPS)をはじめとするネットワークセキュリティ製品の活用に加え、必要に応じて脆弱性診断を実施することが重要
- エンドポイントセキュリティを十分にすべき:アンチウイルスソフトのパターンファイルや設定を常に最新状態に保つことが必要
- 社内システムのセキュリティ対策を十分にすべき:社内システムと公開サーバは同レベルのセキュリティ対策が必要
「脅威の形態は、既に存在している脆弱性を狙うゼロデイの脅威から、予兆なしに攻撃が発生するアンノウンの脅威に移行している」とドンシク氏は指摘。エンドポイントやインフラに対するセキュリティ対策を継続して既知の脅威の対策を確実にしつつ、社内外のセキュリティ専門家の知識を活用して未知の脅威へ対処することが重要だと指摘する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品レビュー
[MNTSQ株式会社] 法務部門のための「AI導入」ロードマップ -
技術文書・技術解説
[SAPジャパン株式会社] 人手だけでは守り切れない、AI時代のERPを守る「仕組み」とは -
製品資料
[SAPジャパン株式会社] ERP刷新をAI活用の好機に、「AI-Ready ERP」に必要な3つの要件 -
製品資料
[アルプス システム インテグレーション株式会社] SCS評価制度対応の“理想と現実”、現状把握の難しさや人材の不足をどうする? -
製品資料
[ペンタセキュリティ株式会社] WAFも多重防御の時代へ――次世代WAFが多様化するサイバー攻撃に対抗できる理由
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP2Shellは序章に過ぎない NVIDIA幹部が警告する「脆弱性の波」
-
2
セキュリティ担当者“試練の1週間” 「PHP」脆弱性と認証局の失態が同時発生
-
3
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
4
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
5
通話録音の個人情報を自動で無音化 専用端末を無償貸与
-
6
「最新のセキュリティ脅威とオープンソースの対策状況」に関するアンケート
-
7
迫る“データセンターの危機” 「液冷」への移行は避けられないのか?
-
8
「収入ゼロの恐怖」におびえながらも正社員に戻らない? フリーランスのリアル
-
9
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
10
なぜ「PHP2Shell」はパッチを当てても終わらないのか?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー