




















今こそ見直す「Webセキュリティ対策」【第1回】
Webサイトを脅かすセキュリティ攻撃、その傾向とは?
Webサイトを狙った攻撃が相次いで明るみに出る中、ユーザー企業はどう対処すべきか? 最近のセキュリティ事故から、対処すべき攻撃の実態を探る。
Webアプリケーションやリレーショナルデータベース(RDBMS)などで構成されるWebサイトは、今や多くの人が日常的に利用する身近な存在となった。にもかかわらず、昨今膨大な量の情報漏えい事故やセキュリティインシデントが報告されており、万全の信頼に裏づけされた仕組みとは言い難い状況になっている。
本連載では、最近相次いで明るみに出ているWebサイトを標的としたセキュリティ事故を教訓としつつ、今後対策が急務だと考えられるポイントを重点的に紹介する。また、Webサイトの中心的な要素であるWebアプリケーションのセキュリティ対策を体系的に捉えるためのアプローチや個別の脅威、対策法についても説明していく。
第1回である本稿は、最近のWebサイトにまつわるセキュリティ事故を踏まえ、主要なWebアプリケーション攻撃の傾向を、リスクの種類を中心に分類する。
最近のセキュリティ事件・事故に関する考察
まず、ここ数カ月の間に話題になった、Webサイトに対する主なセキュリティ攻撃を見ていこう。
ハクティビスト攻撃
政治的動機を持つ攻撃者である「ハクティビスト」による攻撃が増えつつあり、日本の公的機関のWebサイトも2012年に被害を受けた。標的に攻撃を仕掛ける前に事前予告をするのが、ハクティビストの特徴だ。ハクティビストは、複数人のグループを構成し、SNSなどを通じて組織的に行動する特徴がある。攻撃には、目的に応じた攻撃ツールや手法を利用。攻撃を効果的に遂行するために有償・無償のWeb診断ツールを悪用してWebサイトの脆弱性を調査することもあり、攻撃の兆候をできる限り早期に検出できる対策を取ることが望ましい。
会員制サイトを標的としたアカウントリスト型攻撃
既知のID/パスワードのリストを利用して、極めて効率的にブルートフォース攻撃(機械的にアカウントとパスワードの組み合わせによるログインを試みる攻撃)を行うのが、アカウントリスト型攻撃だ。特に2013年になって頻発しており、ECサイトなどのWebサイトがアカウントリスト型攻撃の被害を受けた。
アカウントリスト型攻撃は、成功率が高い上に、Webサイト側で即座に対処することが難しいため、Webサーバの外部からWebアプリケーションを保護するセキュリティ対策が必要になる。
ミドルウェア/CMSの脆弱性を狙った攻撃
「Apache Tomcat」「Apache Struts」などのWebアプリケーション用ミドルウェアに見つかった脆弱性を悪用し、深刻な被害を発生させる事故が相次いでいる。また「WordPress」「Joomla!」などの代表的なコンテンツ管理システム(CMS)の脆弱性の多さも問題になっており、こうしたCMSを利用する膨大な数のWebサイトが被害を受けている。
Webアプリケーションのベースとなるミドルウェアやツールに脆弱性が存在する場合、根本的には脆弱性の対策が施されている最新バージョンへとアップデートするしかない。だが多くの場合、商用環境に即座にパッチを適用することは難しい。さらに、アップデートの影響で、今までWebアプリケーションで使用できていた機能が使えなくなるといった影響が出てしまうこともある。Webアプリケーションに影響を与えずに攻撃を分析したり、仮想的なパッチの役割を果たしたりすることができるセキュリティ製品の活用が有効である。
Webアプリケーションの攻撃手法をリスクの種別で分類
Webサイトの中心的な要素であるWebアプリケーションに対する代表的な攻撃手法は、現在広く認知されているものだけでも以下が挙げられる。
- SQLインジェクション
- クロスサイトスクリプティング(XSS)
- クロスサイトリクエストフォージェリー(CSRF)
- リモート(ローカル)ファイルインクルージョン(RFI/LFI)
- フィッシング詐欺、Man In The Browser攻撃(MITB)
- Webサイト改ざん
- OSコマンドインジェクション
- セッションハイジャック
- ディレクトリトラバーサル
- DDoS攻撃
- アカウントリスト型ブルートフォース
- パラメータ改ざん
- クッキー改ざん
上記は、悪用する脆弱性の種別に基づいて攻撃手法を分類している。どちらかといえば、攻撃側から見た分類の仕方だ。攻撃を受ける側としては、どのような手法の攻撃を受けたかは実はあまり本質的な問題ではない。
今やWebアプリケーションを攻撃する手法は非常に多岐にわたっており、全ての攻撃手法に対してボトムアップ的な手法で対策を検討するプロセスは、どうしても場当たり的になることが多い。新たな攻撃手法が発見・報告されるたびに、「自社は大丈夫か」といった議論が一時的に巻き起こり、時間が経過するとその脅威に対する意識は低くなりがちだ。
そこで重要になるのが、Webサイトを運営する会社・組織としてどのようなリスクが発生するのかという観点で攻撃を分類するアプローチだ。企業や組織が検討すべき主要なリスクを分類すると、
(A)重要情報漏えいのリスク
(B)サービス継続性のリスク
(C)サービス利用者に直接被害を与えるリスク
の3種に大きく分けることができる(図)。最近世間を賑わせたセキュリティ事故も、上記のいずれかのリスクと関連付けて考えることができる。
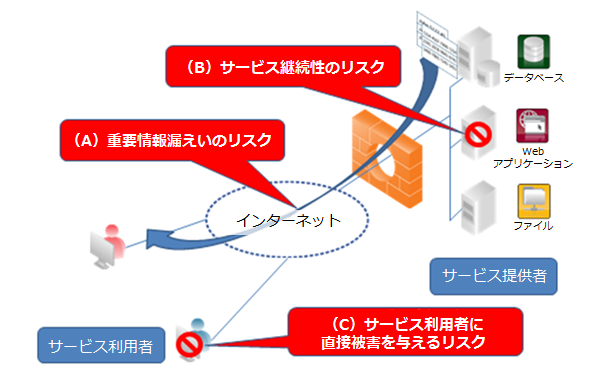 図 リスクの分類
例えば2013年5月に、小売業社が運営するWebサイトが、外部からSQLインジェクション攻撃を受け、3万人以上の会員情報が流出した事故があった。これは上記(A)のリスクに関わる。また政治的・宗教的な目的に基づいたDDoS攻撃によって公的機関のWebサイトが一時閉鎖に追い込まれる事故などは、(B)のリスクが関係する。最近再度勢いを増しているマルウェア「Gumblar」のように、改ざんされた企業のWebサイトへアクセスしたクライアントPCをマルウェアに感染させ、Webサイトの利用者に何らかの被害をもたらす脅威は、(C)のリスクを顕在化させる。
こうしたリスクベースの攻撃分類アプローチの鍵は、「サービスの継続的な運営に当たり、直面し得るより大きなリスクは何か」という観点からスタートし、そのリスクを引き起こす攻撃手法を分類して考えることだ。自ずと対策も体系化でき、同様の攻撃手法が新たに発見された場合にも、上記のリスクが認識されていれば、より迅速に対処できる可能性が高まる。
誤解のないように補足すると、上記の3つのリスクの重要度に普遍的な差があるわけではない。どのリスクもひとたび顕在化すると、どのようなWebアプリケーションを運営する場合にも深刻な被害を生むことは明白だ。また各リスクは、完全に分類できるものではなく、当然ながら複数の要素が絡み合うことがある。ただし、数ある脆弱性を企業収益や事業継続性におけるリスクという観点で捉えることによって、いたずらに世間の情報に振り回されることのない合理的な行動を取ることができる。
上述した3つのリスクの傾向や対策を簡単に説明しておこう。
重要情報漏えいのリスク
Webサイトが攻撃されたことによって発生する情報漏えいは、実際にはデータベース(DB)に格納された情報が対象となることが大半である。つまり、攻撃者はWebサイトをDBへのインタフェースとして利用していることになる。
代表的な攻撃手法としてはSQLインジェクションが挙げられるが、OSコマンドインジェクションの脆弱性を利用して外部からWebアプリケーションサーバの制御権限を得た場合は、DBサーバから信頼されているWebアプリケーションサーバの高い権限を活用し、DBから情報を引き出すことは容易である。こうした観点から、重要情報漏えいのリスクの対策としては、Webアプリケーションを安全に保つことに加え、DB側の権限を適切に管理することが有効である。
サービス継続性へのリスク
DDoS攻撃など、Webアプリケーションの不正利用によって、Webサイトのサービスが一時的な停止に追い込まれるリスクは常に存在する。特にECサイトの場合、明確な機会損失にもつながるため深刻だ。
Webサイトの構築/運用に必要なサーバのキャパシティー計画は通常、投資対効果(ROI)の観点から正当なユーザー/会員の利用を想定して立てられることが多く、サービスの意図的な妨害を目的としたリクエストの発生は、あまり想定していない。
特に最近のDDoS攻撃は、アプリケーション層でリソースを大量に消費するような巧妙かつ効果的な攻撃が多く、ネットワーク層で帯域やコネクション数の制限をするだけでは不十分な場合が多い。サービス継続性へのリスクには、アプリケーション層を解析できるセキュリティ製品を利用し、Webサイトへのアクセスをリソース単位で細かく制御する方法が効果的だ。
サービス利用者に直接的な被害を与えるリスク
Webサイトを改ざんし、WebサイトへアクセスしたクライアントPCをマルウェアに感染させるといった攻撃は、サービス利用者に直接的な被害を与えるリスクに関係する。
その他、予測しやすいcookieを利用したセッションハイジャックやインターネットバンキングを狙ったWeb Fraud(詐欺)攻撃など、ユーザー側の注意が必要な攻撃も、このリスクに関わる。サービス提供者として、ユーザーがこうした被害に遭わないよう対策を取る一定の責任があるだろう。Webサイトは非対面型であるからこそ、悪意のある第三者が常に身近にいることを想定して対策を施さなくてはならない。
Webを狙うさまざまな脅威/攻撃手法と効果的な対策法を考える
次回以降では、特に最近よく利用される攻撃手法を具体的に解説し、さまざまな対処法を紹介する。あらゆる攻撃手法に完璧に対応することは非常に難しいが、今回紹介したようなリスク別の分類に基づき、優先的に対応すべき脅威について検討する際の参考にしていただきたい。
執筆者紹介
桜井勇亮(さくらい ゆうすけ) 株式会社Imperva Japan
Imperva Japanテクニカル・ディレクターとして、ユーザー企業のニーズに合わせた情報システム堅牢化策を提案している。また、さまざまな現場経験を踏まえ、機密情報保護をはじめ、新たな局面を迎えているデータセキュリティに関する国内ユーザーの知識向上を後押ししている。
Copyright © ITmedia, Inc. All Rights Reserved.


今こそ見直す「Webセキュリティ対策」
この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
5
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
IT製品の導入に関するアンケート「PC&デバイス」編
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー